La importancia de ser sincero con el bootloader y la firma del firmware



News has surfaced suggesting that PlayStation 5 bootloader signing keys may have been leaked. Sony has not confirmed the significance or impact of this information, so it’s important to approach the discussion with caution.
Si se confirmara tal filtración, las consecuencias serían graves. Cualquiera capaz de crear un gestor de arranque, un núcleo y un sistema operativo maliciosos, eludiendo cada una de las sucesivas etapas de verificación de firmas, podría ejecutar código personalizado en la PS5. Eso abriría la puerta al pirateo de juegos y a la piratería generalizada.
While I don’t have direct insight into the situation, it’s still a useful example for examining why signing infrastructure matters.
Dos posibles escenarios de fichaje
Firma con clave simétrica
Si se utilizara una clave simétrica (la misma clave utilizada para la firma y la verificación), eso representaría un riesgo importante.
¿Por qué?
Porque la clave de verificación tendría que residir en cada PS5. Extraerla de una sola consola podría permitir a los atacantes firmar cargadores de arranque maliciosos para todos los dispositivos. Este enfoque no se recomienda para sistemas en los que la firma y la verificación se realizan en máquinas diferentes, ya que las claves simétricas se duplican de forma inherente, están más expuestas y son más vulnerables.
Firma con clave asimétrica
El mejor enfoque es la criptografía asimétrica.
In this case, the leaked key would have to be the private signing key, which should never reside on the device itself. The PS5 would only hold the public key for verification.
If implemented correctly, that private key should live inside a Hardware Security Module (HSM), protected by strict access controls and managed by signing software that enforces roles and permissions – solutions like Keyfactor SignServer.
When protected according to FIPS 140-3 Level 3 standards, stealing that key becomes highly improbable.
La lengua de signos es solo matemáticas, pero las matemáticas no bastan.
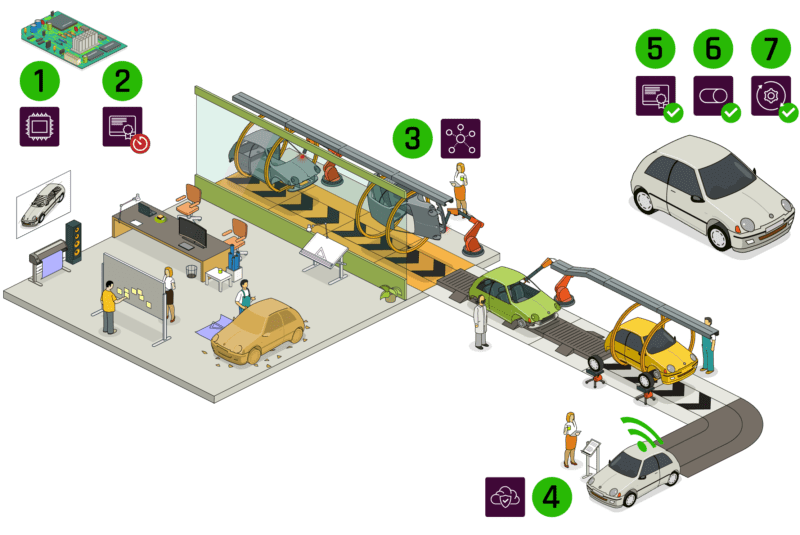
El arranque seguro se basa en una cadena de confianza. Y aunque la criptografía proporciona las matemáticas, la infraestructura determina si esas matemáticas son fiables.
La forma en que se implementa la firma es tan importante como los propios algoritmos.
La confianza a largo plazo depende de:
- Cómo se protegen las claves privadas
- Cómo se regula el acceso
- Cómo se aplican los procesos de firma
- Cómo se adaptan los sistemas con el tiempo
Strong signing infrastructure establishes trust.
Dónde entra en juego la criptoagilidad
Discussions around signing – whether they’re confirmed or merely hypothetical – naturally raise an important follow-on question: If trust is ever challenged, can the platform respond without disruption?
- ¿Se pueden girar las llaves con seguridad?
- ¿Se pueden actualizar los anclajes de confianza?
- ¿Se pueden introducir cambios sin dañar los dispositivos ni afectar al negocio?
This is where the conversation extends beyond signing itself – and into crypto-agility.
La criptoagilidad es la capacidad de adaptar la criptografía a lo largo del tiempo, ya sea por el compromiso de claves, cambios en los algoritmos o requisitos poscuánticos. La firma segura ayuda a prevenir fallos, pero la criptoagilidad ayuda a garantizar que la confianza pueda soportar el cambio.
Reflexión final
Si usted es responsable de la seguridad software hardware software , ahora es el momento adecuado para auditar su proceso de firma.
Pregúntate a ti mismo:
- ¿Dónde se almacenan mis claves privadas?
- ¿Quién puede acceder a ellos?
- ¿Mi infraestructura está protegida contra amenazas internas y externas?
- ¿Estoy preparado para pasar a algoritmos de firma poscuánticos como ML-DSA?
Porque cuando se rompe la confianza, todo el ecosistema se ve afectado.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.