Integrieren Sie Ihre VAs mit Ihrer CA über das Secure Copy Protocol (SCP)



In einer sicheren Einrichtung, in der CAs und VAs in verschiedenen Netzwerkzonen getrennt sind, kann das SCP-Protokoll (Secure Copy Protocol) verwendet werden, um Daten zwischen CAs und VAs zu synchronisieren. Der EJBCA SCP Publisher ist in EJBCA Community 7.11 verfügbar.
In einem sicherheitsbewussten Netzwerk wollen Sie den eingehenden Verkehr zu Ihrer Zertifizierungsstelle (CA) minimieren. EJBCA unterstützt dieses Sicherheitsbewusstsein u. a. dadurch, dass Sie bestimmte Instanzen von EJBCA als CA und andere als Validation Authority (VA) verwenden können.
Die VAs werden in der Regel in einer anderen Netzwerkzone als die CAs eingesetzt, wobei die CA-Netzwerkzone einen höheren Schutz bietet. Damit die VAs ihren Zweck der Verteilung von Informationen über den Zertifikatsstatus, OCSP, Zertifikatsperrlisten usw. erfüllen können, ist eine Datensynchronisierung zwischen den CAs und den VAs erforderlich.
So funktioniert der EJBCA SCP Publisher
Der EJBCA SCP-Publisher kann auf der CA konfiguriert werden, um Informationen über den Zertifikatsstatus und CRLs per SCP an einen entfernten Host zu veröffentlichen. Dies erfordert keinen eingehenden Datenverkehr zur CA. Die Kombination des SCP-Publishers auf der CA mit dem EJBCA Zertifikats- und CRL-Leserdienst auf der VA ist eine sichere Möglichkeit, die Zertifikats- und CRL-Daten in Ihrer VA regelmäßig zu aktualisieren.
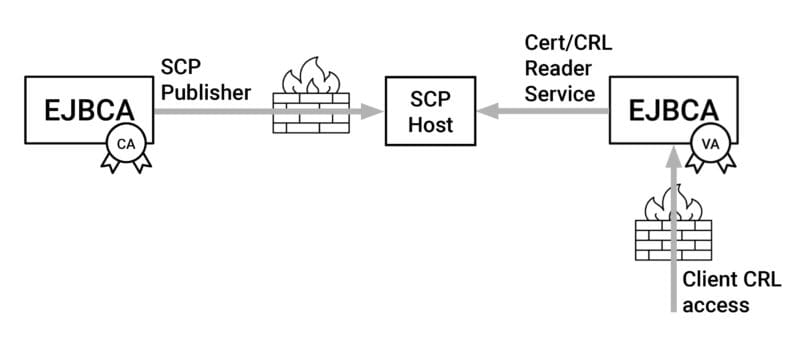
Seit Version 7.11 ist SCP Publisher zusammen mit dem Certificate and CRL Reader Service in EJBCA Community verfügbar. Lesen Sie mehr in den Versionshinweisen.
EJBCA Die Enterprise Edition enthält einen fortschrittlicheren Mechanismus zur Integration Ihrer CA mit Ihren VAs und den RAs, nämlich das Peer Systems-Konzept.
Erste Schritte mit SCP Publisher
Möchten Sie den SCP Publisher mit EJBCA ausprobieren? Hier erfahren Sie, wie Sie loslegen können:
- Bereitstellen von EJBCA Community, siehe Schnellstartanleitung - Starten von EJBCA Container mit unauthentifiziertem Netzwerkzugang.
- Konfigurieren Sie den SCP-Publisher auf Ihrer CA. Siehe SCP-Publisher.
- Konfigurieren Sie den Zertifikats- und CRL-Leser auf Ihrer VA. Siehe Zertifikats- und CRL-Leserdienst.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Schnelle Bereitstellung von EJBCA und SignServer durch Automatisierung mit Ansible Playbooks
Mehr lesen
Songbird: Die Reise zur Containerisierung eines .NET Framework Monolithen
Mehr lesen