Cuando el G7 alerta sobre el riesgo cuántico, es hora de escuchar




Si manejas datos financieros, sistemas financieros o transacciones financieras, debes prestar atención a algunos cambios en el sector.
The G7 Cyber Expert Group recently released a high-level roadmap to help the financial sector prepare for cybersecurity risks arising from quantum computing.
Esta guía no está dirigida únicamente a entidades como Morgan Stanley o Citibank. La hoja de ruta no distingue entre «grandes bancos» y «pequeños bancos». Su perspectiva se aplica a todo el ecosistema financiero.
Aunque la hoja de ruta no introduce nuevas obligaciones normativas, sí impulsa una amplia colaboración entre las economías más influyentes del mundo, con el fin de configurar la forma en que las instituciones conciben, planifican y gestionan esta transición.
Vale la pena detenerse en quién transmite este mensaje. El G7 representa a las siete economías más grandes del mundo. Cuando ese grupo muestra colectivamente su preocupación, la cuestión va mucho más allá de la teoría o del debate técnico especializado.
“The introduction of quantum computers that can break our encryption tools presents a significant risk to the safety and soundness of our financial ecosystem. This is something we must address together, and the roadmap guidance will be an important reference for organizations to consider as they prepare their systems and data to be quantum resilient.”
– Duncan Mackinnon, G7 Cyber Expert Group Co Chair and Bank of England’s Executive Director for Supervisory Risk
Muchas cosas pueden cambiar en dos años.
El riesgo cuántico se conoce desde hace tiempo en las comunidades criptográficas y de PKI. Los ordenadores cuánticos avanzados serán capaces de descifrar los algoritmos criptográficos más utilizados que protegen los datos financieros.
Earlier guidance in 2024 acknowledged the risk but left many organizations unsure how to act. Plus, just two years ago, standards were still emerging and approaches varied by geography.
Esta hoja de ruta para 2026 es muy diferente. En particular, es la primera en reconocer explícitamente que, si bien coexistirán múltiples estándares poscuánticos en todo el mundo, existen similitudes significativas entre ellos, y que las diferencias no deben convertirse en una excusa para la inacción.
The G7 is saying loud and clear: this is an international risk that demands international attention and coordination.
Indeed, we’ve already seen this shift beginning to take shape. In Asia-Pacific, for example, national governments have begun publishing post-quantum cryptography readiness frameworks – treating quantum risk as a matter of national and regional resilience, not vendor selection or algorithm debate.
5 acciones para prepararse para la era cuántica
Este no es un problema exclusivo de unas pocas instituciones globales. Si operas en el ecosistema financiero, eres parte del riesgo, pero también parte de la solución.
Desde aumentar tu agilidad hasta elevar tu conciencia, aquí tienes cinco acciones esenciales para prepararte.
1. Elevar el riesgo cuántico a la sala de juntas
El primer paso más importante no es la ejecución técnica. Es la escalada. Desde el punto de vista de la gestión de riesgos, el objetivo no es la perfección. Es planificar para la mayor interrupción posible en el menor tiempo posible.
Boards don’t need deep cryptographic expertise. Many don’t have it. One study found that fewer than one-third of CISOs say their board includes someone with cybersecurity expertise.
What boards do need is clarity on a few realities:
- Los algoritmos criptográficos ampliamente utilizados acabarán fallando.
- Encrypted financial data can be harvested today and decrypted later
- Reemplazar la criptografía en sistemas interconectados lleva años.
Esta guía del G7 otorga a los profesionales tanto el permiso como la responsabilidad de iniciar ese diálogo. Proporciona una validación externa sin ser alarmista. Enmarca la preparación cuántica como una cuestión de gobernanza que requiere una planificación a largo plazo.
2. Reconocer la criptografía como un riesgo para la cadena de suministro.
Uno de los temas más importantes de la hoja de ruta del G7 es la interdependencia.
Las instituciones financieras no operan de forma aislada. La criptografía sustenta las plataformas bancarias centrales, los sistemas de pago, los servicios en la nube, las integraciones fintech y los proveedores externos. Las debilidades en cualquier parte de esa cadena introducen riesgos en todo el ecosistema.
Un punto de partida práctico es comprender:
- Cuando se utiliza la criptografía en sistemas gestionados internamente.
- ¿Qué servicios críticos dependen de proveedores para los controles criptográficos?
- Dónde residen los datos financieros de larga duración o de alto valor
No se trata de buscar culpables. Más bien, esto demuestra que la preparación cuántica es una responsabilidad compartida por toda la cadena de suministro financiero.
3. Céntrese en la agilidad criptográfica, no en un único evento de migración.
La hoja de ruta del G7 refuerza un punto que las comunidades criptográficas y PKI han comprendido desde hace tiempo: la transición poscuántica no es una actualización tecnológica puntual.
Treating this as the next version of a software update is a mistake. Quantum readiness is an infrastructure and risk management challenge that touches systems, data, processes, and third-party dependencies. In December 2025, NIST released its final white paper, Considerations for Achieving Crypto Agility (CSWP 39). As we shared in a related blog, cryptographic agility is the only viable way forward.
La agilidad criptográfica significa:
- Saber dónde existe la criptografía mediante un inventario exhaustivo.
- Diseñar sistemas para que la criptografía pueda cambiar sin afectar a las aplicaciones.
- Maintaining continuous visibility rather than relying on point-in-time snapshots
Las organizaciones que carecen de visibilidad sobre sus activos criptográficos, o que migran una vez sin la capacidad de supervisar y adaptarse posteriormente, seguirán estando expuestas. La agilidad permite a las instituciones financieras de todo tipo y tamaño avanzar al ritmo de los reguladores, los proveedores y los estándares del sector, en lugar de tener que esforzarse por ponerse al día bajo presión.
4. Aplicar un enfoque gradual basado en el riesgo.
El G7 es explícito: no todos los sistemas, funciones o instituciones se enfrentan al mismo nivel de exposición al mismo tiempo.
Algunos datos financieros deben permanecer confidenciales durante décadas. Algunos sistemas son fundamentales para la confianza del mercado y la continuidad operativa. Otros presentan un riesgo inmediato menor.
Las organizaciones deben:
- Priorizar los datos de larga duración y los sistemas de alto impacto.
- Aplicar plazos más agresivos cuando el riesgo sea mayor.
- Utilizar sistemas de menor riesgo como proyectos piloto iniciales para adquirir experiencia.
Este enfoque combina un progreso constante con flexibilidad a medida que las normas siguen evolucionando.
5. Utilizar las estructuras de gobernanza existentes para impulsar la rendición de cuentas.
La preparación cuántica no requiere reinventar la gobernanza.
Las juntas directivas y los comités ejecutivos ya supervisan la ciberseguridad, los riesgos de terceros y la resiliencia operativa. La preparación cuántica debe formar parte de esas mismas discusiones, y debe hacerse un seguimiento a través de:
- Responsabilidad clara entre los equipos de seguridad, TI y riesgos.
- Hitos medibles vinculados a la visibilidad y la agilidad
- Reevaluación continua a medida que cambian los riesgos y las dependencias.
Esto garantiza que el riesgo cuántico forme parte de la gestión de riesgos empresariales, y no sea un problema futuro abstracto.
Pensar en fases, no en plazos
Para facilitar la planificación, la hoja de ruta del G7 incluye un calendario. Divide la transición en fases superpuestas que muchas organizaciones reconocerán:
- Concienciación y preparación a nivel ejecutivo y directivo
- Descubrimiento e inventario de activos criptográficos y dependencias
- Evaluación de riesgos y planificación basada en la exposición y la importancia sistémica.
- Ejecución de la migración, comenzando por los sistemas prioritarios.
- Pruebas, validación y supervisión continua a lo largo del tiempo.
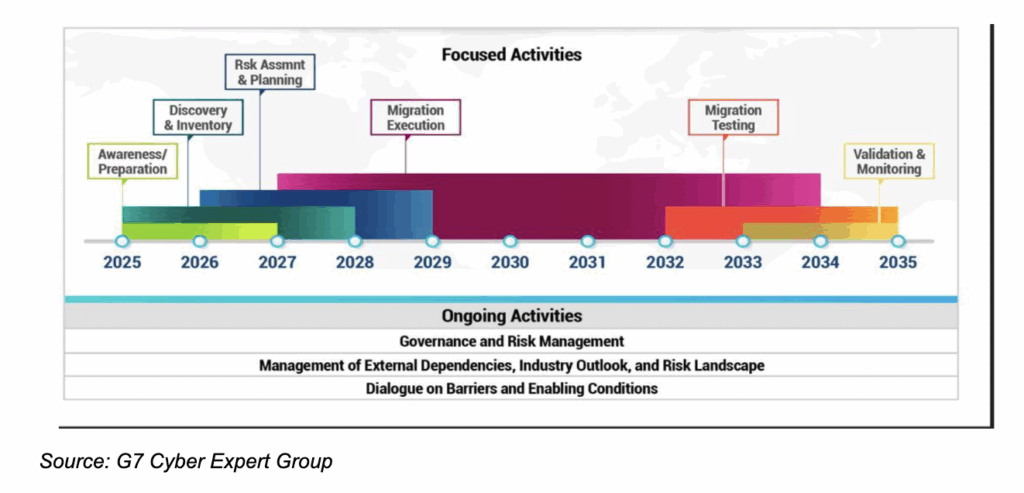
Es importante destacar que el momento sugiere lo siguiente:
- 2025 era el momento de pensar en ello.
- 2026 es el año para hacer inventario.
- 2028 es el momento de empezar a migrar.
Para las juntas directivas, el mensaje consiste en reconocer que la transición criptográfica es un esfuerzo de varios años que comienza mucho antes de que cambien los algoritmos, y que esperar no reduce el trabajo, sino que lo comprime.
Colaboración: un asunto internacional
La hoja de ruta del G7 refuerza los principios que las comunidades criptográficas y PKI comprenden desde hace tiempo: la computación cuántica trastocará los supuestos que protegen los sistemas financieros, y el retraso solo reduce las opciones futuras.
Cuando las economías más grandes del mundo reconocen colectivamente este riesgo, proporcionan a los consejos de administración un contexto crítico, no solo sobre lo que se avecina, sino también sobre la magnitud y la inevitabilidad de la transición que se avecina.
The call to action is simple: begin now. Build awareness at the board level, inventory cryptographic dependencies, and engage with industry partners shaping the transition.
La preparación cuántica no es un problema que se pueda resolver por sí solo, pero es uno que hay que empezar a abordar hoy mismo.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo

El silencioso robo de datos que ya está en marcha
Leer más
ISO 27001, anexo A, 8.24: Guía práctica sobre criptografía y gestión de claves para proveedores de servicios de TI
Leer más