Wenn die G7 vor Quantenrisiken warnt, ist es Zeit, zuzuhören




Wenn Sie mit Finanzdaten, Finanzsystemen oder Finanztransaktionen zu tun haben, müssen Sie einige Veränderungen in der Branche beachten.
The G7 Cyber Expert Group recently released a high-level roadmap to help the financial sector prepare for cybersecurity risks arising from quantum computing.
Diese Leitlinien sind nicht nur für Morgan Stanley und Citibank gedacht. Der Fahrplan unterscheidet nicht zwischen „großen Banken“ und „kleinen Banken“. Seine Perspektive gilt für das gesamte Finanzökosystem.
Die Roadmap führt zwar keine neuen regulatorischen Vorgaben ein, drängt jedoch auf eine umfassende Zusammenarbeit zwischen den einflussreichsten Volkswirtschaften der Welt, um die Denkweise, Planung und Steuerung dieses Übergangs durch die Institutionen zu beeinflussen.
Es lohnt sich, einen Moment darüber nachzudenken, wer diese Botschaft übermittelt. Die G7 repräsentiert die sieben größten Volkswirtschaften der Welt. Wenn diese Gruppe gemeinsam ihre Besorgnis zum Ausdruck bringt, geht das Thema weit über Theorie oder technische Nischendiskussionen hinaus.
“The introduction of quantum computers that can break our encryption tools presents a significant risk to the safety and soundness of our financial ecosystem. This is something we must address together, and the roadmap guidance will be an important reference for organizations to consider as they prepare their systems and data to be quantum resilient.”
– Duncan Mackinnon, G7 Cyber Expert Group Co Chair and Bank of England’s Executive Director for Supervisory Risk
In zwei Jahren kann sich viel ändern.
Das Quantenrisiko ist in Kryptografie- und PKI-Kreisen seit langem bekannt. Fortschrittliche Quantencomputer werden in der Lage sein, weit verbreitete kryptografische Algorithmen zu knacken, die Finanzdaten schützen.
Earlier guidance in 2024 acknowledged the risk but left many organizations unsure how to act. Plus, just two years ago, standards were still emerging and approaches varied by geography.
Diese Roadmap für das Jahr 2026 unterscheidet sich deutlich von früheren Plänen. Insbesondere wird darin erstmals ausdrücklich anerkannt, dass zwar weltweit mehrere Post-Quanten-Standards nebeneinander bestehen werden, diese jedoch bedeutende Gemeinsamkeiten aufweisen – und dass Unterschiede kein Grund für Untätigkeit sein sollten.
The G7 is saying loud and clear: this is an international risk that demands international attention and coordination.
Indeed, we’ve already seen this shift beginning to take shape. In Asia-Pacific, for example, national governments have begun publishing post-quantum cryptography readiness frameworks – treating quantum risk as a matter of national and regional resilience, not vendor selection or algorithm debate.
5 Maßnahmen zur Vorbereitung auf das Quantenzeitalter
Dies ist kein Problem, das nur eine Handvoll globaler Institutionen betrifft. Wenn Sie im Finanzökosystem tätig sind, sind Sie Teil des Risikos – und auch Teil der Lösung.
Von der Steigerung Ihrer Agilität bis hin zur Sensibilisierung – hier sind fünf wichtige Maßnahmen, mit denen Sie sich vorbereiten können.
1. Quantorisierungsrisiken in die Vorstandsetage bringen
Der wichtigste erste Schritt ist nicht die technische Umsetzung. Es ist die Eskalation. Aus Sicht des Risikomanagements ist das Ziel nicht Perfektion. Es geht darum, sich auf die größtmögliche Störung in kürzester Zeit vorzubereiten.
Boards don’t need deep cryptographic expertise. Many don’t have it. One study found that fewer than one-third of CISOs say their board includes someone with cybersecurity expertise.
What boards do need is clarity on a few realities:
- Weit verbreitete kryptografische Algorithmen werden irgendwann versagen.
- Encrypted financial data can be harvested today and decrypted later
- Die Umstellung der Kryptografie in miteinander verbundenen Systemen dauert Jahre.
Diese G7-Leitlinien geben Fachleuten sowohl die Erlaubnis als auch die Verantwortung, dieses Gespräch zu beginnen. Sie bieten eine externe Bestätigung, ohne alarmistisch zu sein. Sie betrachten die Quantenbereitschaft als ein Governance-Thema, das eine langfristige Planung erfordert.
2. Kryptografie als Risiko für die Lieferkette anerkennen
Eines der wichtigsten Themen in der G7-Roadmap ist die gegenseitige Abhängigkeit.
Finanzinstitute agieren nicht isoliert. Kryptografie bildet die Grundlage für Kernbankplattformen, Zahlungssysteme, Cloud-Dienste, Fintech-Integrationen und Drittanbieter. Schwachstellen in einem beliebigen Teil dieser Kette bergen Risiken für das gesamte Ökosystem.
Ein praktischer Ausgangspunkt ist das Verständnis:
- Wo Kryptografie in intern verwalteten Systemen verwendet wird
- Welche kritischen Dienste sind auf Anbieter für kryptografische Kontrollen angewiesen?
- Wo langlebige oder hochwertige Finanzdaten gespeichert sind
Hier geht es nicht darum, Schuld zuzuweisen. Vielmehr zeigt dies, dass die Quantenbereitschaft eine gemeinsame Verantwortung der gesamten Finanzlieferkette ist .
3. Konzentrieren Sie sich auf kryptografische Agilität, nicht auf eine einzelne Migration
Der G7-Fahrplan bekräftigt einen Punkt, den die Kryptografie- und PKI-Gemeinschaften schon lange verstanden haben: Der Übergang zur Post-Quanten-Technologie ist keine einmalige Technologieaktualisierung.
Treating this as the next version of a software update is a mistake. Quantum readiness is an infrastructure and risk management challenge that touches systems, data, processes, and third-party dependencies. In December 2025, NIST released its final white paper, Considerations for Achieving Crypto Agility (CSWP 39). As we shared in a related blog, cryptographic agility is the only viable way forward.
Kryptografische Agilität bedeutet:
- Durch eine umfassende Bestandsaufnahme wissen, wo Kryptografie vorhanden ist
- Entwerfen von Systemen, damit sich die Kryptografie ändern kann, ohne Anwendungen zu beeinträchtigen
- Maintaining continuous visibility rather than relying on point-in-time snapshots
Unternehmen, die keinen Überblick über ihre kryptografischen Ressourcen haben – oder die einmal migrieren, ohne anschließend überwachen und anpassen zu können –, bleiben weiterhin gefährdet. Dank ihrer Flexibilität können Finanzinstitute jeder Art und Größe mit Regulierungsbehörden, Anbietern und Branchenstandards Schritt halten, anstatt unter Druck zu stehen, um den Anschluss nicht zu verlieren.
4. Einen risikobasierten, schrittweisen Ansatz anwenden
Die G7 ist eindeutig: Nicht alle Systeme, Funktionen oder Institutionen sind gleichzeitig dem gleichen Risiko ausgesetzt.
Einige Finanzdaten müssen über Jahrzehnte hinweg vertraulich bleiben. Einige Systeme sind für das Vertrauen in den Markt und die Betriebskontinuität von entscheidender Bedeutung. Andere stellen ein geringeres unmittelbares Risiko dar.
Organisationen sollten:
- Priorisieren Sie langlebige Daten und Systeme mit hoher Wirkung
- Wenden Sie aggressivere Zeitpläne an, wenn das Risiko am größten ist.
- Nutzen Sie Systeme mit geringerem Risiko als erste Pilotprojekte, um Erfahrungen zu sammeln.
Dieser Ansatz verbindet stetigen Fortschritt mit Flexibilität, während sich die Standards weiterentwickeln.
5. Nutzung bestehender Governance-Strukturen zur Förderung der Rechenschaftspflicht
Quantum Readiness erfordert keine Neugestaltung der Governance.
Vorstände und Führungsgremien überwachen bereits Cybersicherheit, Risiken durch Dritte und operative Widerstandsfähigkeit. Die Vorbereitung auf Quantencomputer gehört in dieselben Diskussionen und sollte anhand folgender Punkte verfolgt werden:
- Klare Zuständigkeiten für Sicherheits-, IT- und Risikoteams
- Messbare Meilensteine in Bezug auf Sichtbarkeit und Agilität
- Laufende Neubewertung bei Änderungen von Risiken und Abhängigkeiten
Dadurch wird sichergestellt, dass das Quantenrisiko Teil des Unternehmensrisikomanagements ist und kein abstraktes Zukunftsproblem bleibt.
In Phasen denken, nicht in Fristen
Zur Unterstützung der Planung enthält der G7-Fahrplan einen Zeitplan. Er unterteilt den Übergang in sich überschneidende Phasen, die vielen Unternehmen bekannt sein dürften:
- Bewusstsein und Vorbereitung auf der Ebene der Geschäftsleitung und des Vorstands
- Erkennung und Bestandsaufnahme von kryptografischen Ressourcen und Abhängigkeiten
- Risikobewertung und -planung auf der Grundlage der Exposition und der systemischen Bedeutung
- Migration durchführen, beginnend mit priorisierten Systemen
- Testen, Validieren und kontinuierliche Überwachung im Zeitverlauf
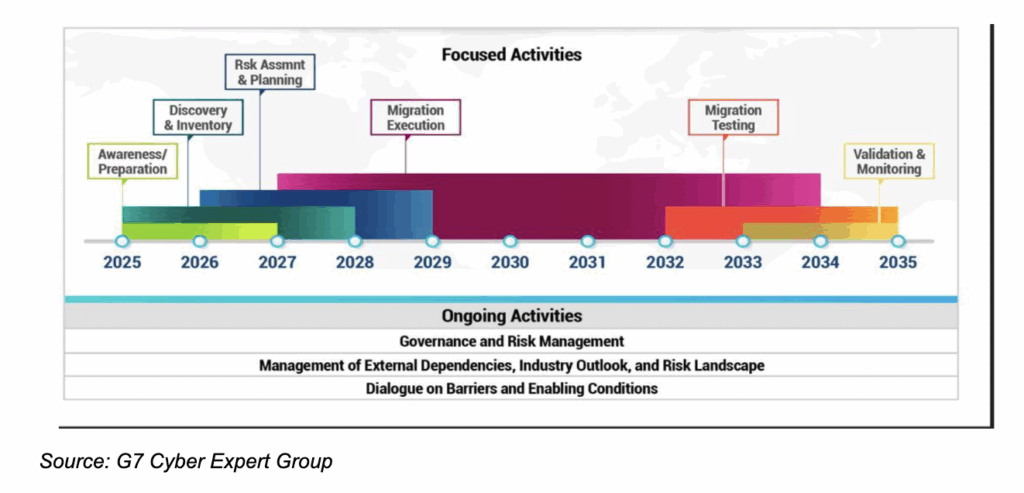
Wichtig ist, dass der Zeitpunkt darauf hindeutet:
- 2025 war die Zeit, darüber nachzudenken.
- 2026 ist das Jahr, in dem Sie Ihre Bestandsaufnahme durchführen sollten.
- 2028 ist der Zeitpunkt, um mit der Migration zu beginnen.
Für Vorstände lautet die Botschaft, dass sie erkennen müssen, dass die Umstellung auf Kryptografie ein mehrjähriger Prozess ist, der lange vor der Änderung der Algorithmen beginnt – und dass Warten den Arbeitsaufwand nicht verringert, sondern nur komprimiert.
Zusammenarbeit: Eine internationale Angelegenheit
Der G7-Fahrplan bekräftigt Grundsätze, die in der Kryptografie- und PKI-Community seit langem bekannt sind: Quantencomputer werden die Annahmen, auf denen der Schutz von Finanzsystemen basiert, auf den Kopf stellen, und eine Verzögerung schränkt die zukünftigen Optionen nur ein.
Wenn die größten Volkswirtschaften der Welt dieses Risiko gemeinsam anerkennen, erhalten Vorstände wichtige Informationen – nicht nur darüber, was auf sie zukommt, sondern auch über das Ausmaß und die Unvermeidbarkeit des bevorstehenden Wandels.
The call to action is simple: begin now. Build awareness at the board level, inventory cryptographic dependencies, and engage with industry partners shaping the transition.
Die Quantenbereitschaft ist kein Problem, das man alleine lösen kann – aber es ist eines, mit dem man sich schon heute befassen muss.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Erreichen von IAM-Flexibilität mit maschinellen Identitäten
Mehr lesen
CMMC 2.0 und NIST SP 800-171: Was Kryptografie für „ Software “ und Cloud-Anbieter in der Verteidigungslieferkette wirklich bedeutet
Mehr lesen