Die Public-Key-Infrastruktur (PKI) ist zum Rückgrat des digitalen Vertrauens geworden. Von der Absicherung interner IT-Systeme und Cloud-Workloads bis hin zur Authentifizierung IoT in der Fertigung – Unternehmen sind heute auf jeder Ebene ihres Technologie-Stacks auf Zertifikate angewiesen. Ihre PKI endet nicht bei der Zertifizierungsstelle (CA). Worin besteht also die Herausforderung? Die PKI-Landschaft ist vielfältiger denn je und umfasst open-source , cloudnative Zertifizierungsstellen, SaaS-Plattformen und vollständig verwaltete Unternehmenslösungen. In unseren ausführlichen Artikeln zuden Themen „Was ist eine Public-Key-Infrastruktur?“ und„Was ist eine Zertifizierungsstelle?“ erfahren Sie mehr über die Grundlagen.
Die Wahl der falschen Lösung kann zu einer unübersichtlichen Zertifikatsflut, unerwarteten Ausfällen und kostspieligen Sicherheitslücken führen. Dieser Leitfaden zeigt Ihnen, wie Sie die besten PKI-Lösungen bewerten und vergleichen können, damit Sie die richtige Plattform für die Anforderungen Ihres Unternehmens finden – ganz gleich, ob Sie nur einige Hundert oder sogar Millionen von Zertifikaten verwalten.
Beginnen Sie mit einer Bedarfsanalyse
Bevor Sie sich mit Produktvergleichen befassen, sollten Sie einen Schritt zurücktreten und klären, was Ihr Unternehmen tatsächlich benötigt. Eine strukturierte Bewertung verhindert, dass Sie zu viel in Funktionen investieren, die Sie gar nicht nutzen werden, oder – schlimmer noch – eine Lösung wählen, die nicht mit Ihrem Unternehmen mitwachsen kann.
Betrachten Sie diese fünf Dimensionen:
- In-house expertise.
According to Keyfactor’s State of Machine Identity Management Report, over half of organizations report they lack enough skilled PKI staff. If that sounds familiar, a managed or SaaS-based solution may make more sense than a self-hosted deployment that demands constant attention. - Control preferences.
Do you need full control over your certificate authority hierarchy, or would you prefer a provider to handle operations on your behalf? The answer shapes whether you lean toward self-managed PKI or a fully managed service. - Use cases (current and future).
Consult teams across IT, security, DevOps, and product engineering. A solution that only covers TLS certificates today may fall short when your IoT product line or DevOps pipeline needs certificates at scale tomorrow. - Scale.
Some organizations manage a few thousand certificates. Others handle hundreds of thousands, or even millions. DevOps and IoT use cases in particular drive high-volume issuance that not every solution can support. - Trust and compliance requirements.
Regulated industries (finance, healthcare, government, automotive) often require FIPS-validated cryptographic modules, Common Criteria certification, or compliance with frameworks like SOC 2, FedRAMP, or eIDAS.
Ein weiterer Faktor, den es zu berücksichtigen gilt: der Reifegrad Ihres Zertifikatsmanagements. Es besteht ein erheblicher Unterschied zwischen der Ausstellung von Zertifikaten und deren Verwaltung über den gesamten Lebenszyklus hinweg. Wenn Ihr Unternehmen noch auf Tabellenkalkulationen oder manuelle Prozesse setzt, sollten Sie nach einer Lösung suchen, die PKI mit integriertem Lebenszyklusmanagement kombiniert.
Die PKI-Landschaft verstehen
Nicht alle PKI-Lösungen sind gleich aufgebaut. Bevor Sie Produkte vergleichen, ist es hilfreich, die sechs Hauptkategorien zu kennen, auf die Sie stoßen werden.
- Software hardware .Herkömmliche PKI, die in Ihrem eigenen Rechenzentrum, in der Cloud oder in Ihrer Produktionsumgebung bereitgestellt wird. Dies bietet maximale Kontrolle, erfordert jedoch qualifiziertes Personal und eine entsprechende Infrastruktur.
- SaaS-PKI und PKI as a Service (PKIaaS).Ein Drittanbieter hostet und betreibt Ihre PKI. Sie legen die Richtlinien fest; der Anbieter kümmert sich um die Infrastruktur, die Patch-Verwaltung und die Verfügbarkeit.
- Active Directory-Zertifikatsdienste (AD CS).AD CS ist im Lieferumfang von Windows Server enthalten und in Umgebungen mit hohem Windows-Anteil weit verbreitet. In Umgebungen mit mehreren Betriebssystemen, mehreren Clouds oder hybriden Setups erweist es sich jedoch als weniger praktikabel.
- Cloud-native Zertifizierungsstellen.Dienste wie AWS Private CA und Google CA Service bieten eine enge Integration in ihre jeweiligen Cloud-Ökosysteme. Der Nachteil: Sie sind in der Regel auf diesen einen Cloud-Anbieter beschränkt.
- Integrierte Zertifikatsaussteller.Secret-Manager, Service-Meshes und Container-Orchestrierungstools verfügen häufig über grundlegende Funktionen zur Zertifikatsausstellung. Diese eignen sich gut für begrenzte Anwendungsfälle, lassen jedoch in der Regel Aspekte wie Governance, Auditierung und Lebenszyklusmanagement außer Acht.
- Öffentliche Zertifizierungsstellen.Diese stellen öffentlich vertrauenswürdige TLS für Websites und öffentlich zugängliche Dienste aus. Sie sind nicht für interne oder private Vertrauensanwendungen vorgesehen.
Jede Kategorie hat ihre Stärken, doch die meisten Unternehmen mit steigendem Zertifikatsbedarf benötigen letztendlich eine Lösung, die mehrere Kategorien abdeckt oder diese auf einer einzigen Plattform zusammenfasst.
Worauf Sie bei einer PKI-Lösung achten sollten: die 6 entscheidenden Faktoren
Sobald Sie Ihre Anforderungen und die Rahmenbedingungen verstanden haben, nutzen Sie diese sechs Kriterien, um jede Lösung auf Ihrer Auswahlliste zu bewerten.
Kernfunktionen der PKI
Eine PKI-Lösung sollte zumindest die Registrierung, Ausstellung und Sperrung von Zertifikaten sowie eine umfassende Protokollierung der Prüfvorgänge abdecken. Sie sollten jedoch über einfache software hinausdenken. Achten Sie auf eine vollständige PKI-Plattform, die Mandantenfähigkeit, die Selbstregistrierung über eine Registrierungsstelle (RA), flexible Validierung (CRL und OCSP), eine webbasierte Verwaltungsoberfläche sowie die HSM-Integration über PKCS#11 oder eine REST-API unterstützt.
Vermeiden Sie monolithische Lösungen, bei denen für jede neue Zertifizierungsstelle ein separater Server erforderlich ist. Dieser Ansatz treibt die Infrastrukturkosten in die Höhe und ist nicht skalierbar.
Flexibilität und Bereitstellungsmodelle
Die besten PKI-Lösungen bieten verschiedene Bereitstellungsoptionen: Container, virtuelle Appliances, hardware , Cloud-basierte Lösungen, SaaS und vollständig verwaltete Lösungen. Auch die modulare Architektur spielt eine wichtige Rolle. Sie sollten in der Lage sein, Root-Zertifizierungsstellen, Zwischenzertifizierungsstellen und ausstellende Zertifizierungsstellen sowie Registrierungs- und Validierungsstellen unabhängig voneinander bereitzustellen, um Ihren Anforderungen an Sicherheit und Verfügbarkeit gerecht zu werden.
Die Quantenfestigkeit ist ein weiterer Faktor, der jetzt geprüft werden sollte. Halten Sie Ausschau nach Lösungen, die bereits die nach NIST-Standards standardisierten Algorithmen der Post-Quanten-Kryptografie (PQC) unterstützen. Achten Sie außerdem auf Preistransparenz; versteckte Gebühren pro Zertifikat oder pro Zertifizierungsstelle (CA) können eine Lösung weitaus teurer machen, als sie zunächst erscheint.
Erweiterbarkeit und Protokollunterstützung
Die Unterstützung von Standardprotokollen ist unverzichtbar: X.509 sowie mindestens ein Mechanismus zur Zertifikatssperrung (CRL, OCSP) sind ein absolutes Muss. Auch ACME, EST, CMP, CMS und SCEP sollten standardmäßig enthalten sein. Die automatische Registrierung unter Windows, die Integration in Microsoft Intune, eine REST-API für benutzerdefinierte Workflows, die Unterstützung von SSH-Zertifikaten sowie CI/CD-Integrationen (Cert-Manager, Secrets-Manager) runden eine ausgereifte Lösung ab.
Seien Sie vorsichtig bei Anbietern, die zusätzliche Lizenzgebühren für Standardprotokolle verlangen. Die Unterstützung von Protokollen sollte im Lieferumfang enthalten sein und nicht als Zusatzoption verkauft werden.
Skalierbarkeit und Hochverfügbarkeit
Ihre PKI muss Zertifikate innerhalb von Minuten und nicht erst nach Tagen bereitstellen können. Achten Sie auf horizontale Skalierbarkeit, Active-Active-Clustering für Zertifizierungsstellen und Sperrdienste, Multi-Cloud-Verfügbarkeit sowie integrierte Notfallwiederherstellung. Vermeiden Sie Architekturen, bei denen Sie jedes Mal, wenn Sie eine neue Zertifizierungsstelle einrichten, zusätzliche Server bereitstellen müssen.
Verwaltung des Lebenszyklus von Zertifikaten
Die Ausstellung von Zertifikaten ist nur die halbe Miete. Die Verwaltung der Zertifikate über ihren gesamten Lebenszyklus hinweg (Erfassung, Bestandsaufnahme, Verlängerung, Bereitstellung und Sperrung) bereitet den meisten Unternehmen Schwierigkeiten. Die besten PKI-Lösungen umfassen ein zertifizierungsstellenunabhängiges Zertifikatslebenszyklusmanagement (CLM) oder sind eng damit integriert.
Zu den wichtigsten Funktionen, auf die man achten sollte, gehören die automatisierte Erkennung und Bestandsaufnahme über alle Zertifizierungsstellen hinweg, Self-Service-Portale mit delegierten Verantwortlichkeiten, die Automatisierung des gesamten Lebenszyklus, Krypto-Agilität für den Massenentzug von Zertifikaten oder die Migration von Zertifizierungsstellen sowie die Integration in Unternehmenssysteme wie ITSM, PAM und SIEM.
Einhaltung von Vorschriften durch Anbieter, Sicherheit und Dienstleistungen
Bei Unternehmensimplementierungen spielen Herstellerzertifizierungen eine wichtige Rolle. FIPS- und Common-Criteria-Zertifizierungen bestätigen die kryptografische Integrität. Regelmäßige Audits durch unabhängige Dritte (SOC 2 Typ II, FedRAMP, ISO 27001) bestätigen die Betriebssicherheit. Erkundigen Sie sich nach der Transparenz software (Veröffentlichung der SBOM) und überprüfen Sie bei SaaS-Anbietern die Sicherheit der Einrichtungen sowie den weltweiten 24/7-Support.
Die besten open-source -Lösungen
Open-source -Tools bieten einen kostengünstigen Einstieg, insbesondere für Teams mit fundierten technischen Kenntnissen.
EJBCA Edition
EJBCA eine Java-basierte PKI-Plattform, die CA-, RA- und OCSP-Funktionalitäten mit Unterstützung für X.509- und SSH-Zertifikate bereitstellt. Sie unterstützt die Protokolle CMP, SCEP und REST-API und zählt damit zu den funktionsreichsten open-source auf dem Markt. Ursprünglich von PrimeKey (mittlerweile Teil von Keyfactor) entwickelt, EJBCA dieam weitesten verbreitete open-source in Produktionsumgebungen. Sie ist über Docker Hub für eine einfache Bereitstellung verfügbar und bietet Unternehmen, denen die Community-Edition nicht mehr ausreicht, einen klaren Upgrade-Pfad zuEJBCA .
Dogtag-Zertifikatssystem
Dogtag unterstützt die Ausstellung von X.509-Zertifikaten, die Erstellung von CRLs sowie Protokolle wie ACME, SCEP und REST-API. Es verfügt über eine webbasierte Verwaltungsoberfläche für Zertifikatsvorgänge. Eine Einschränkung: Dogtag erfordert ein LDAP-Verzeichnis und unterstützt keine relationalen Datenbanken, was Ihre Infrastruktur komplexer machen kann.
OpenXPKI
OpenXPKI basiert auf Perl und OpenSSL und bietet eine browserkompatible Web-Benutzeroberfläche sowie Unterstützung für SCEP und EST. Es ist eine solide Option für Teams, die bereits mit Perl-basierten Tools vertraut sind, auch wenn die Protokollunterstützung im Vergleich zu EJBCA Dogtag eingeschränkter ist.
step-ca
step-ca verfolgt einen „CLI-first“-Ansatz und ist für Cloud-native und DevOps-Umgebungen konzipiert. Es unterstützt X.509- und SSH-Zertifikate mit den Protokollen ACME und SCEP und lässt sich gut in Kubernetes, Nebula und Envoy integrieren. step-ca eignet sich hervorragend für Teams, die mit Containern und Microservices arbeiten, erfordert jedoch umfangreiches PKI-Fachwissen und basiert auf einer JSON-basierten Konfiguration.
So treffen Sie die richtige Wahl zwischen open-source -Tools
Achten Sie bei der Bewertung von open-source auf fünf Kriterien:
- Benutzerfreundlichkeit.Verfügt das Tool über eine grafische Benutzeroberfläche (GUI) oder ist es ausschließlich über die Befehlszeile (CLI) bedienbar? Wie steil ist die Lernkurve für Ihr Team?
- Flexibilität und Erweiterbarkeit.Unterstützt die Lösung die Protokolle und Zertifikatstypen, die für Ihre Anwendungsfälle erforderlich sind?
- Dokumentation und Community.Aktive Communities und eine umfassende Dokumentation erleichtern die Fehlerbehebung und die Einführung erheblich.
- Wartung und aktive Weiterentwicklung.Wird das Projekt aktiv weiterentwickelt? Regelmäßige Updates sind ein Zeichen für langfristige Tragfähigkeit.
- Upgrade-Pfad für Unternehmensversionen.Wenn open-source Ihren Anforderungen nicht mehr gerecht wird, können Sie dann auf eine unterstützte Unternehmensversion upgraden, ohne alles von Grund auf neu aufbauen zu müssen?
Die führenden PKI-Plattformen für Unternehmen und Managed-PKI-Lösungen
Für Unternehmen, die Zuverlässigkeit auf Produktionsniveau, Konformitätszertifizierungen und Hersteller-Support benötigen, sind PKI-Plattformen für Unternehmen die Standardlösung.
Keyfactor EJBCA Enterprise
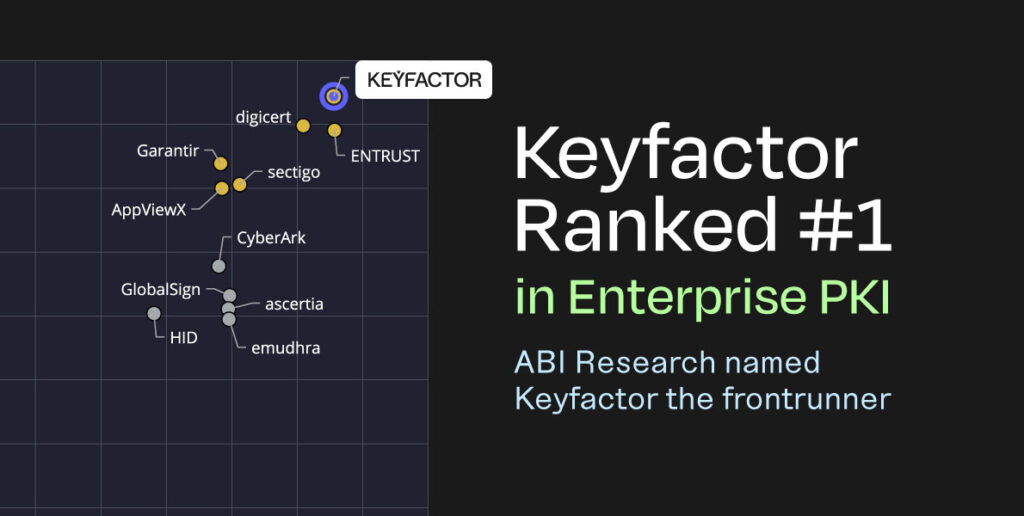
Keyfactor in derWettbewerbsbewertung „Enterprise PKI Vendors 2025“ von ABI Research zum Gesamtmarktführer gekürt und erhielt sowohl die Auszeichnung „Top Innovator“ (94,4) als auch die Auszeichnung „Top Implementer“ (95,6). Diese Anerkennung spiegelt die Vielseitigkeit der Plattform hinsichtlich der Bereitstellungsmodelle, der Protokollunterstützung und der Funktionen für das Lebenszyklusmanagement wider.
EJBCA ist in fünf Bereitstellungsmodellen erhältlich: PKIaaS (vollständig verwaltet), EJBCA (auf AWS gehostet), EJBCA (auf den AWS- und Azure-Marktplätzen verfügbar),Appliance undAppliance integriertem HSM. Dank dieser Auswahl an Optionen können Unternehmen zunächst mit einer SaaS-Bereitstellung beginnen und bei sich ändernden Anforderungen auf eine lokale oder hybride Lösung umsteigen.
Die Plattform umfasst dieBouncy Castle (die intern von Keyfactor gepflegt wird) und gewährleistet so eine umfassende Kontrolle über kryptografische Vorgänge sowie eine schnellere Einführung von Post-Quanten-Algorithmen. Zuden Compliance-Zertifizierungenzählen SOC 2, SOC 3, ISO 27001, Common Criteria und CSfC (Commercial Solutions for Classified).
Weitere führende Anbieter
In der Einschätzung von ABI Research für das Jahr 2025 wurden auch mehrere andere Anbieter im Bereich der Unternehmens-PKI gewürdigt:
- DigiCertist im Bereich der öffentlichen Zertifizierungsstellen und TLS mit umfangreichen Unternehmensintegrationen fest etabliert.
- Entrustbietet PKI als Teil eines umfassenden Identitäts- und Sicherheitsportfolios an, das digitale Signaturen, Verifizierung und sichere Ausstellung umfasst.
- Sectigokonzentriert sich auf das automatisierte Zertifikatslebenszyklusmanagement mit öffentlichen und privaten Zertifizierungsstellen.
- AppViewXverfolgt einen CLM-Ansatz mit Orchestrierung in Umgebungen mit mehreren Zertifizierungsstellen.
- CyberArkhat sein Geschäftsfeld vom privilegierten Zugriffsmanagement auf die Sicherheit von Maschinenidentitäten und die zertifikatsbasierte Authentifizierung ausgeweitet.
- GlobalSignhat sich mit seiner verwalteten PKI-Plattform „Atlas“ auf die Ausstellung großer Mengen von Zertifikaten für IoT Unternehmensanwendungen spezialisiert.
Jeder Anbieter hat seine eigenen Stärken. Einen detaillierten Wettbewerbsvergleich finden Sie im vollständigen Bericht von ABI Research für das Jahr 2025.
PKI für IoT
IoT einen der am schnellsten wachsenden Anwendungsbereiche für PKI IoT und bringt Anforderungen mit sich, die sich erheblich von denen der herkömmlichen Unternehmens-IT unterscheiden.
Warum sich IoT von der Unternehmens-IT-PKI unterscheidet
In der Unternehmens-IT werden Zertifikate für Server, Endgeräte oder Benutzer bereitgestellt, die über Standardtools verwaltet werden. IoT diese Situation:
- Manufacturing-stage provisioning.
Certificates are embedded during manufacturing, not after deployment. - Long device lifespans.
Devices may operate for 10 to 20 years or more, far exceeding typical certificate validity periods. - Headless management.
Devices lack a user interface, so enrollment and renewal must happen automatically. - Private trust.
Most IoT deployments use private CAs, requiring organizations to build and manage their own trust hierarchies.
Worauf Sie bei einer PKI-Lösung für IoT achten sollten
Bei der Bewertung von PKI für IoT sollten Sie folgenden Funktionen Priorität einräumen:
- Scalability to millions (or billions) of devices.
IoT deployments can grow rapidly. Your PKI must handle high-volume issuance without performance degradation. - Lightweight protocols.
Standard enrollment protocols may be too heavy for constrained devices. Look for support for EST over CoAP and CMPv2, which are designed for low-power, low-bandwidth environments. - Manufacturing workflow integration.
The PKI solution should fit into your existing production line processes, including support for certificate pre-provisioning and secure key injection. - Factory floor RA deployment.
Registration authorities deployed at manufacturing sites enable local, high-speed certificate issuance without depending on a remote CA for every device. - Industry standard support.
Depending on your vertical, look for support for C-ITS (automotive), Matter (smart home), OPC UA (industrial), or ETSI/3GPP (telecom) standards.
Wie Keyfactor helfen Keyfactor
Keyfactor PKI und das Zertifikatslebenszyklusmanagement auf einer einzigen Plattform und kombiniert dabei EJBCA Betrieb von Zertifizierungsstellen) mit Keyfactor Command CA-unabhängiges Lebenszyklusmanagement). Als Gesamtmarktführer inder Bewertung der Enterprise-PKI-Anbieter für 2025 von ABI Research Keyfactor :
- Deploy anywhere flexibility.
Five deployment models (PKIaaS, SaaS, Cloud, Software Appliance, Hardware Appliance) let you choose the approach that matches your security posture, compliance requirements, and operational preferences. - Scale without limits.
Whether you manage thousands of enterprise certificates or billions of IoT device identities, the platform scales horizontally to meet demand. - Deep PKI expertise.
With over 20 years of experience in PKI, Keyfactor provides the specialized knowledge that general-purpose security vendors often lack. - Comprehensive compliance.
Common Criteria, CSfC, SOC 2 Type II, ETSI/eIDAS, and WebTrust certifications give you confidence in the platform’s security and operational integrity.
Jason Slack, Director of Engineering beiTruepic, drückte es so aus: „PKI ist ein absolut grundlegender Baustein für das, was wir aufbauen. Ohne EJBCA hätten wir nicht das, was wir haben. Es ist eine tragende Säule für die Zukunft unserer Produkte.“
Haben Sie Fragen zu PKI-Lösungen? Wir haben die Antworten.
What is the best PKI solution for enterprise environments?
The best PKI solution for enterprise environments is one that combines robust CA functionality with certificate lifecycle management, multiple deployment options, and strong compliance certifications. According to ABI Research’s 2025 Enterprise PKI Vendors assessment, Keyfactor EJBCA Enterprise was named the overall leader for its breadth of capabilities and deployment flexibility.
Are open-source PKI solutions secure enough for production use?
Yes, open-source PKI solutions like EJBCA Community Edition are used in production environments worldwide. The key considerations are whether your team has the expertise to deploy and maintain them, and whether the project is actively maintained with regular security updates. For organizations that need vendor support, SLAs, and compliance certifications, an enterprise upgrade is usually the better long-term choice.
What is the difference between open-source and enterprise PKI?
Open-source PKI provides core certificate authority functionality at no licensing cost, but typically lacks features like high availability clustering, advanced protocol support, vendor-backed SLAs, and compliance certifications. Enterprise PKI platforms add these capabilities along with professional support, managed deployment options, and tighter integration with lifecycle management tools.
Which PKI solution is best for IoT device certificates?
The best PKI solution for IoT supports scalable issuance (millions to billions of certificates), lightweight enrollment protocols like EST over CoAP and CMPv2, and integration with manufacturing workflows. It should also support long certificate lifespans and private trust models. Keyfactor EJBCA is purpose-built for these requirements across automotive, industrial, telecom, and smart device verticals.
Can I use multiple PKI solutions together?
Many organizations do run multiple CAs, especially during migration or in multi-cloud environments. The key is having a certificate lifecycle management layer that provides CA-agnostic visibility and automation across all your PKI deployments. This prevents blind spots and ensures consistent policy enforcement regardless of which CA issued a given certificate.
What should I look for when evaluating PKI vendors?
Focus on six areas: core PKI functionality, deployment flexibility, protocol support and extensibility, scalability and high availability, certificate lifecycle management capabilities, and vendor compliance and security certifications. Also evaluate the vendor’s track record, community presence, and ability to support your specific use cases.
How does PKI as a Service (PKIaaS) compare to self-managed PKI?
PKIaaS shifts the operational burden to the provider, who handles infrastructure, patching, availability, and security. You retain control over policies and certificate hierarchies. Self-managed PKI gives you full control but requires in-house expertise and infrastructure investment. PKIaaS is often the better choice for organizations that lack dedicated PKI staff or want to reduce operational overhead.
Do I need quantum-ready PKI now?
While quantum computers capable of breaking current cryptography are still years away, the transition to quantum-safe cryptography will take time. Starting now with a PKI solution that supports NIST-standardized post-quantum algorithms ensures your organization can test and prepare without disruption. A crypto-agile PKI platform makes the eventual migration far smoother than a reactive approach.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.