



Der Digital Trust Digest bietet einen Überblick über die wichtigsten Nachrichten der Woche im Bereich Cybersicherheit. Hier ist, was Sie diese Woche wissen müssen.

Transatlantischer Technologie- und Handelsrat geht gegen Fehlinformationen und neue Technologien vor
Im vierten Jahr seines Bestehens traf sich der Transatlantische Handels- und Technologierat USA-EU, um zu erörtern, wie ausländische Fehlinformationskampagnen gestört, Innovationen vorangetrieben und der verantwortungsvolle Einsatz neuer Technologien definiert werden können.
Der Rat konzentrierte sich insbesondere auf KI, 6G, Quantum und Online-Plattformen. Der Rat wird seine 2022 erstellte Roadmap zur Bewertung vertrauenswürdiger KI-Tools fortsetzen und gleichzeitig drei neue Fokusgruppen zur Entwicklung von Risikomanagement-Tools einrichten. Die Teilnehmer diskutierten auch über chinesische und russische Fehlinformationskampagnen, die auf lateinamerikanische und afrikanische Länder abzielen, sowie über Möglichkeiten, anderen Ländern beim Aufbau stärkerer digitaler Infrastrukturen zu helfen.
Cross-national discussions about technology can be exciting and hint at future opportunities. To learn more, NextGov has you covered.

CISOs müssen sich darauf vorbereiten, bei der Eindämmung von Quantenbedrohungen die Führung zu übernehmen
Quantencomputer werden die heute üblichen Verschlüsselungsmethoden leicht brechen und unsere kritischen Systeme Angreifern und staatlichen Akteuren ausliefern. Während Regierungen auf der ganzen Welt an der Entwicklung quantenresistenter Algorithmen arbeiten, sollten Unternehmen des privaten Sektors ihren eigenen Fahrplan für den Übergang zu Quantencomputern erstellen.
CISOs sollten jetzt Schritte unternehmen, um ihren aktuellen Zustand zu bewerten, ihre Sicherheitsrichtlinien auf den neuesten Stand zu bringen und eine Vision für die Zeit nach dem Quanteneffekt zu entwickeln.
According to Security Magazine, it’s as easy as 1-2-3. Head over to Security Magazine to see how to start preparing for “Q-Day.”

Kann Software Stücklisten die Lieferkette von software sichern?
Präsident Bidens Exekutivprogramm für Cybersicherheit aus dem Jahr 2021 enthielt eine scheinbar einfache Forderung: obligatorische software Materiallisten (SBOMs), in denen die in neuen software verwendeten Codekomponenten aufgeführt sind. Durch diese Transparenz würden Schwachstellen schneller aufgedeckt und könnten schneller gepatcht oder aktualisiert werden.
Aber kein Technologieunternehmen möchte die Technik hinter seinen Produkten offenlegen. Apple, Amazon, Cisco, Google, IBM, Microsoft und andere haben das Office of Management and Budget gebeten, von obligatorischen SBOMs abzuraten, bis es ein besseres Verständnis dafür gibt, wie sie bereitgestellt werden sollten.
The SBOM project is proceeding slowly, and it may be years before it shows success. To see why it’s so complicated but perhaps so necessary, check out Security Week’s deep dive.

SEC schlägt umfangreiche neue Anforderungen an die Cybersicherheit vor
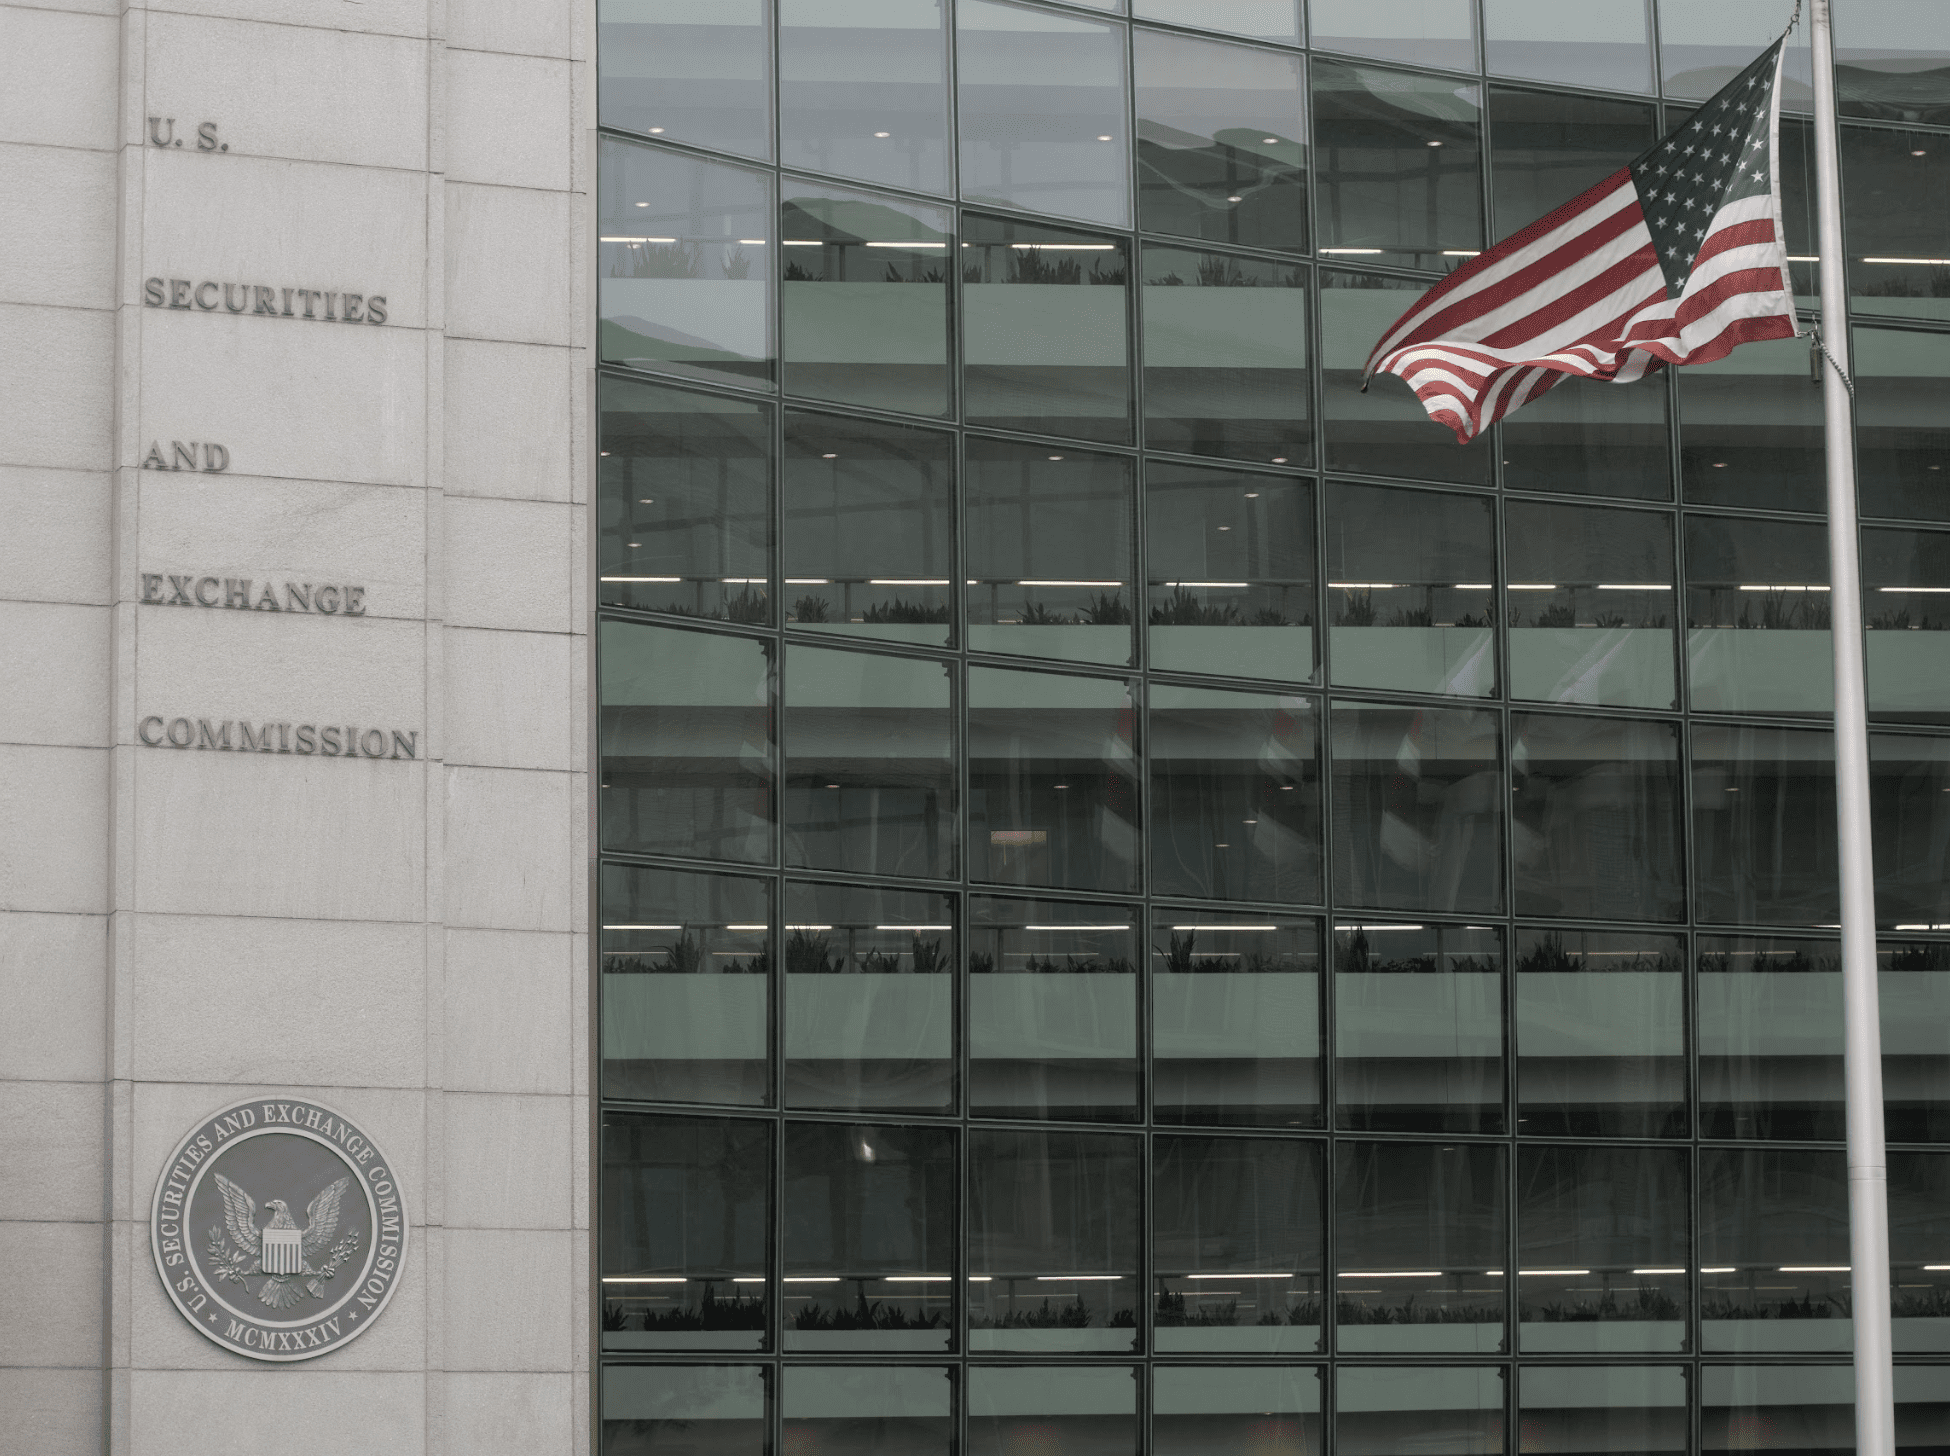
Die Wertpapier- und Börsenaufsichtsbehörde (Securities and Exchange Commission, SEC) ist sich bewusst, dass Cyberangriffe eine große Bedrohung für Märkte, Anleger und Unternehmen darstellen. Die SEC unternimmt wichtige Schritte, um dieses Risiko zu mindern, indem sie von den Unternehmen eine solide Offenlegung von Cybervorfällen und präventive Schutzmaßnahmen verlangt.
Die SEC hat drei Cybersicherheitsinitiativen aufgelistet, die darauf abzielen, das Cybersicherheitsrisiko zu mindern, die Anleger besser über die Cybersicherheitsmaßnahmen der registrierten Unternehmen zu informieren und die Offenlegung und Governance von Beratern in Bezug auf Cyberrisiken zu verbessern. Dies geschieht nach einem aktiven Jahr der Cybersicherheitsprojekte und Durchsetzungsmaßnahmen, die zu Geldstrafen für einige der größten Namen in der Finanzbranche geführt haben.
All of this holds big implications for companies. The Wall Street Journal has tips for staying ahead of them.

Im Zuge der Vorschriften investieren Unternehmen in die Identitätssicherheit
In ihrem neuen Bericht stellt die Identity Defined Security Alliance (IDSA) fest, dass identitätsbezogene Vorfälle im Vergleich zum letzten Jahr zugenommen haben. 90 % der Unternehmen meldeten einen identitätsbezogenen Vorfall in den letzten 12 Monaten.
Weniger als die Hälfte der Teams gab jedoch an, dass die Führungsebene die Identitäts- und Sicherheitsrisiken versteht, und 29 % sagten, dass sie erst Unterstützung von der Führungsebene erhalten, wenn ein Vorfall bereits eingetreten ist. Da die Zahl der digitalen Identitäten weiter zunimmt und die Identität immer mehr in den Mittelpunkt der Sicherheit rückt, stehen die Teams bei der Umsetzung eines präventiven Ansatzes vor erheblichen Hindernissen.
The report is clear: more identities mean more incidents. Security Magazine helps paint the full picture.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Wie man eine Arbeitsgruppe für das Management der Maschinenidentität einrichtet
Mehr lesen
Digital Trust Digest: Die wichtigsten Nachrichten dieser Woche
Mehr lesen