Skalierung der PKI im Hybrid- und Multi-Cloud-Betrieb



Hybrid und Multi-Cloud sind die neuen Normen. Natürlich ist es eine andere Geschichte, wo Ihr Unternehmen auf seiner Cloud-Reise steht, aber die Realität ist, dass - unabhängig von der Geschwindigkeit, in der Sie sich bewegen - dies die Richtung ist, in die wir alle gehen.
Bei dieser bevorstehenden Umstellung auf eine dynamische und verteilte IT fragen sich die Sicherheitsteams natürlich: "Was sollte in unserem Rechenzentrum bleiben? Was sollte in die Cloud verlagert werden?" Dabei geht es nicht nur um Anwendungen und Arbeitslasten, sondern auch um alle Lösungen, auf die sie sich zu deren Sicherung verlassen.
PKI-Probleme, multipliziert
Public Key Infrastructure (PKI) und Maschinenidentitäten sind in dieser neuen hybriden Welt der Schlüssel zur Sicherung von Containern, virtuellen Maschinen, Anwendungen und Code.
Die Verlagerung in die Cloud bringt nicht unbedingt neue Herausforderungen für die PKI- und Zertifikatsverwaltung mit sich. Vielmehr verdoppeln sich die Lücken, die wir bereits in der traditionellen IT bewältigt haben:
- Trust issues: Application owners use wildcard certificates, self-signed certificates, and untrusted CAs without proper configuration, policy, and security.
- More complexity: Different trust requirements, specialized use cases, and environments require multiple CAs, increasing the complexity of managing PKI.
- Limited visibility: Getting a complete and accurate inventory of certificates is impossible when you’re dealing with multiple tools and interfaces.
- Heavier workloads: High volumes of short-lived certificates increase the workload on the teams responsible for monitoring and renewing them before they expire.
- Fehlende Integrationen: Micorosft PKI (auch bekannt als ADCS) wird nicht alle Anforderungen Ihres Unternehmens unterstützen. Zur Unterstützung von Nicht-Microsoft-, Cloud- und DevOps-Umgebungen ist ein moderner Ansatz erforderlich.
Die Unternehmen stehen mit ihrer derzeitigen PKI-Implementierung vor einem Dilemma. Infolgedessen müssen viele ihre PKI neu aufbauen oder überdenken, um diese neue Realität zu unterstützen. Oftmals beginnt es damit, die breite Palette von Zertifizierungsstellen zu verstehen, die als Motor für die Ausstellung von Zertifikaten hinter Ihrer PKI dienen.
Laut Gartner sind "Vertrauensanforderungen, Migration, spezielle Anwendungsfälle, hybride Umgebungen und das Fehlen von Out-of-the-Box-PKI-Integrationen allesamt Treiber für den Einsatz mehrerer PKIs und CAs". Mit anderen Worten: Die traditionelle Vor-Ort-PKI reicht einfach nicht mehr aus.
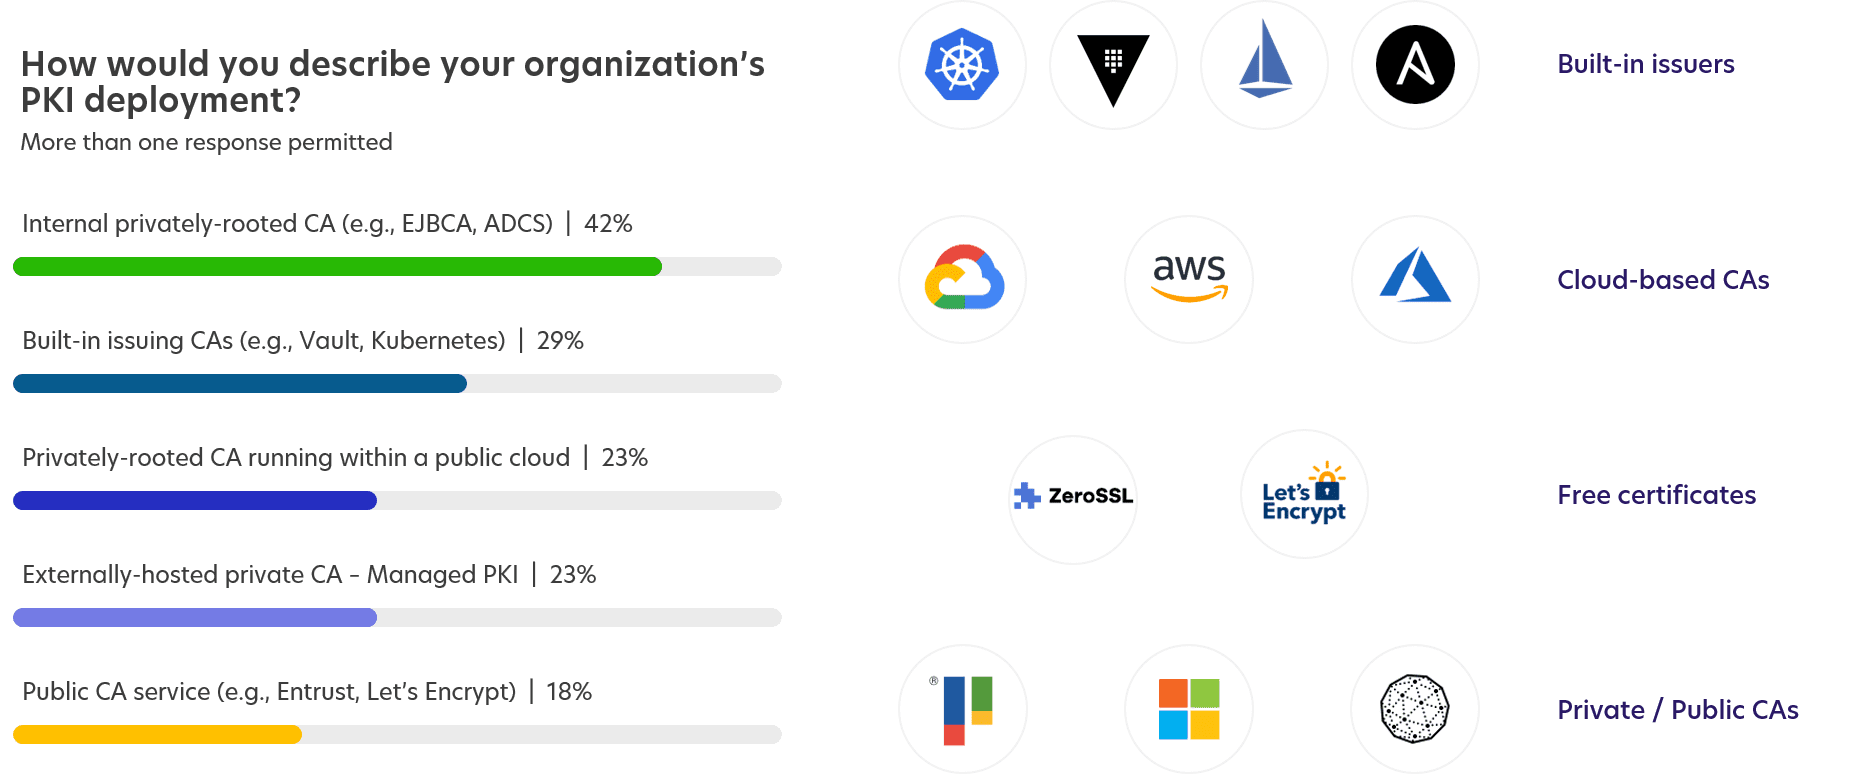
Hybride und Multi-Cloud-PKI-Umgebungen umfassen jetzt öffentliche, private und Cloud-basierte CAs, um immer komplexere Anforderungen zu erfüllen. Ein aktueller Bericht über den Stand des Machine Identity Management zeigt, wie dezentralisiert die PKI geworden ist.
Unterschiedliche CAs, unterschiedliche Herausforderungen
Werfen wir einen Blick auf die verschiedenen Arten von CAs, wann und wo sie eingesetzt werden, und auf die wichtigsten Überlegungen zur Implementierung.
Öffentliche CAs
Öffentlich vertrauenswürdige Zertifikate werden von einem externen CA-Anbieter erworben und ausgestellt. Diese TLS und Code-Signing-Zertifikate authentifizieren und verifizieren das Vertrauen für nach außen gerichtete Webserver, Load Balancer, Dienste und software.
Wichtige Überlegungen:
- Die von CA bereitgestellten Tools bieten nur minimale Erkennungs- und Verwaltungsfunktionen
- Vermeiden Sie die Verwendung öffentlicher Zertifikate, wenn private Zertifikate besser geeignet sind.
- Die Verwendung mehrerer CA-Schnittstellen führt zu Silos in Bezug auf Sichtbarkeit und Kontrolle
Vor-Ort-PKI
Unternehmen setzen auch eine interne, privat verwurzelte PKI ein, um Dinge wie Benutzer- und Geräteauthentifizierung, DevOps und IoT Geräte zu unterstützen. Die PKI vor Ort wird häufig als software oder hardware appliance (z. B. PrimeKey EJBCA) oder als Komponente von Microsoft Active Directory (ADCS) bereitgestellt.
Wichtige Überlegungen:
- Die Einrichtung und Verwaltung einer privaten PKI ist kostspielig und komplex
- Für den sicheren Aufbau und die Wartung ist spezielles Fachwissen erforderlich.
- Erwägen Sie EJBCA oder PKI as a Service für bessere Skalierbarkeit, Interoperabilität und Automatisierung ohne Komplexität
Eingebaute Emittenten
Die Funktionen zur Ausstellung von Zertifikaten sind in DevOps-Tools wie HashiCorp Vault, Istio und Kubernetes integriert. Diese Tools werden für die hochvolumige Ausstellung von kurzlebigen Zertifikaten in dynamischen Container- und Service-Mesh-Umgebungen verwendet.
Wichtige Überlegungen:
- Vorsicht vor selbstsignierten CAs, die ohne Richtlinien oder Sicherheitsvorkehrungen aufgesetzt werden
- Sicherstellen, dass Zertifikate von vertrauenswürdigen und überwachten CAs ausgestellt werden
- Verwenden Sie integrierte Aussteller nicht blindlings ohne Zertifikatsüberwachung
Cloud-basierte CAs
Einige Cloud-Dienstleister bieten privat verwurzelte CA-Dienste an, wie AWS Private CA oder Google Cloud Certificate Authority Service (CAS). Darüber hinaus gibt es schlüsselfertige PKI-Lösungen wie PrimeKey EJBCA SaaS, die innerhalb weniger Minuten in der Cloud bereitgestellt werden können.
Wichtige Überlegungen:
- Denken Sie daran, dass Sie für die Konfiguration und Verwaltung von CAs verantwortlich sind.
- Berücksichtigen Sie die Speicherung von Stammschlüsseln, die Architektur, Anwendungsfälle und die Einhaltung von Vorschriften.
- Keine integrierten Funktionen zur Zertifikatsverwaltung (kann integriert werden)
PKI als Service
Vollständig verwaltete, in der Cloud gehostete PKI-Services bieten alle Vorteile einer privaten PKI, jedoch ohne den Aufwand und die Kosten, die mit dem internen Betrieb verbunden sind. True PKIaaS kombiniert vollständig verwaltete PKI und die Automatisierung des Lebenszyklus von Zertifikaten in einer einzigen Cloud-Lösung.
Wichtige Überlegungen:
- Berücksichtigen Sie die Kontrolle der Stammschlüssel, die Lösungsarchitektur und die Erfahrung des Anbieters.
- Sicherstellen, dass Funktionen zur Automatisierung des Lebenszyklus von Zertifikaten integriert sind
- Vermeiden Sie gefälschte "PKI-as-a-Service"-Angebote
Was nun?
Ganz gleich, ob Sie Dutzende von CAs in Ihrer Umgebung haben oder gerade erst anfangen - es gibt viel zu beachten, wenn es um PKI und Zertifikatsmanagement geht:
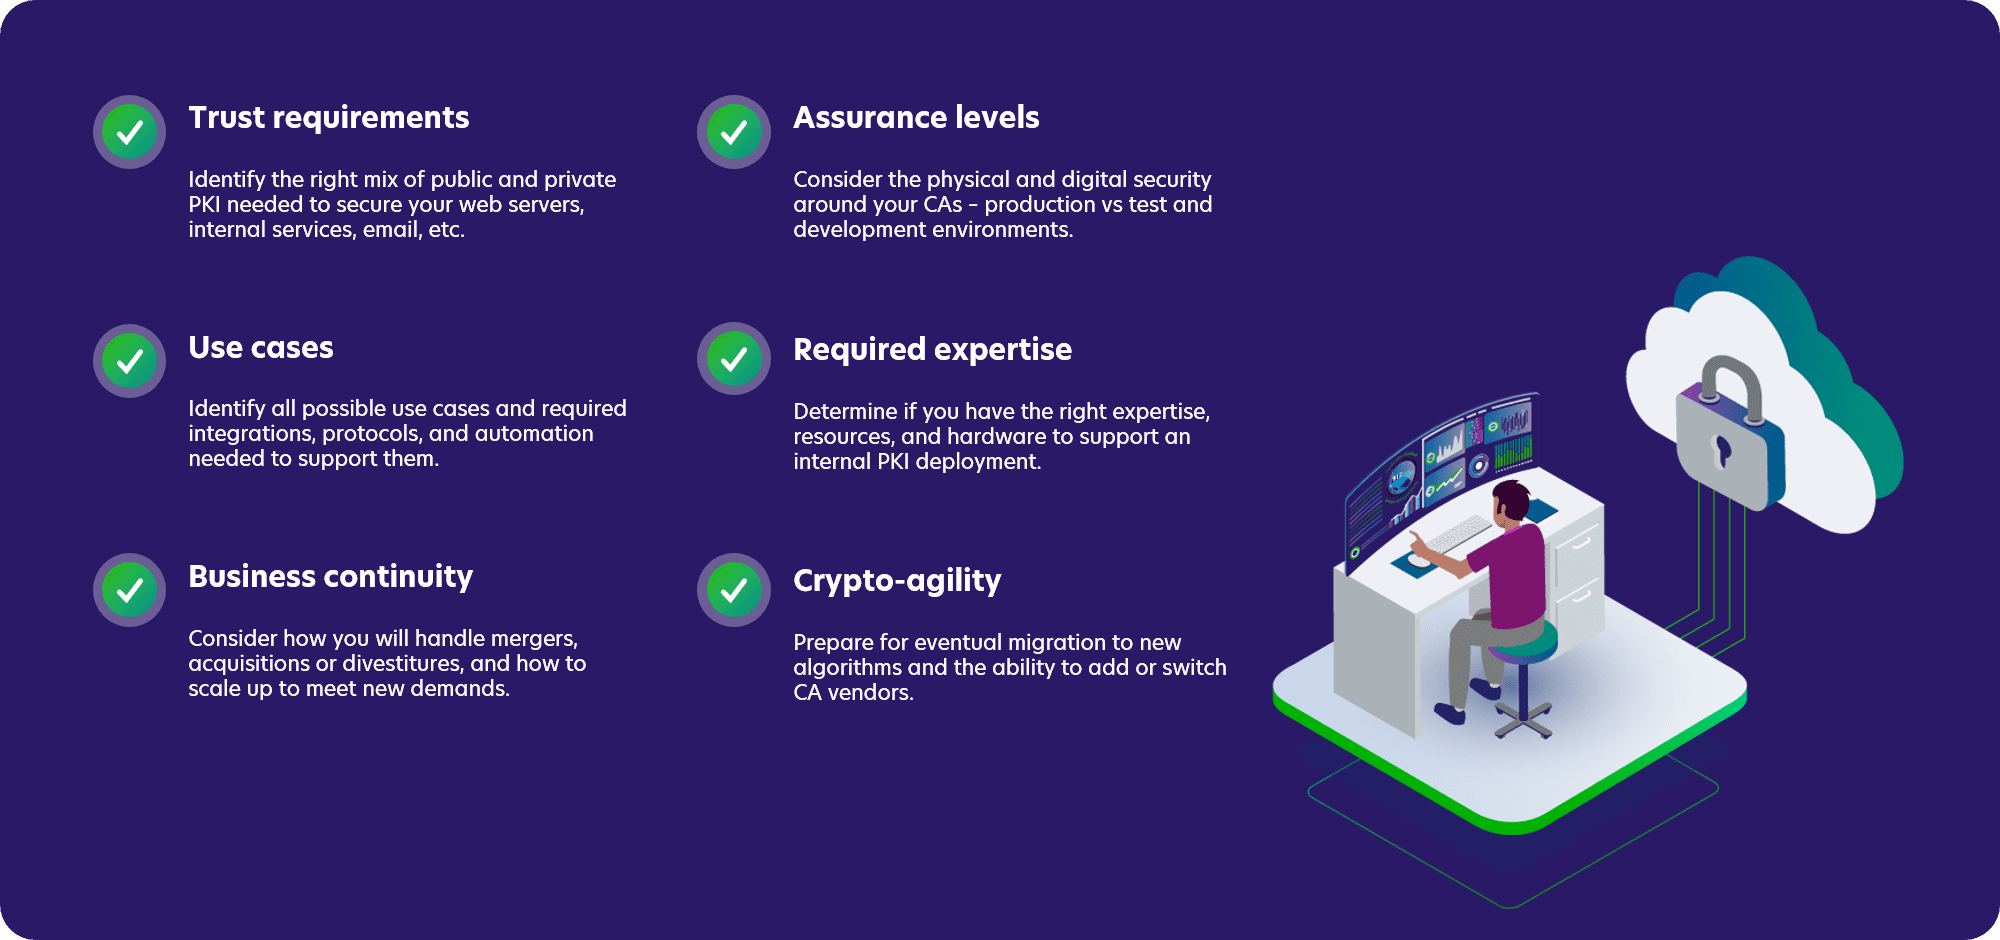
Um diese einzigartigen Anforderungen zu erfüllen, sollten Unternehmen die Flexibilität haben, PKI wie und wo sie wollen einzusetzen, ohne auf Hindernisse wie fehlende Integrationen, hohe Komplexität und begrenzte Transparenz zu stoßen.
Hybride und Multi-Cloud PKI mit Keyfactor
Aus diesem Grund bietet Keyfactor mehrere flexible Optionen, die Ihnen helfen, Ihre PKI zu vereinfachen und die Kontrolle über jedes Zertifikat zu übernehmen - unabhängig davon, wo es ausgestellt wird oder wo es bereitgestellt werden muss.
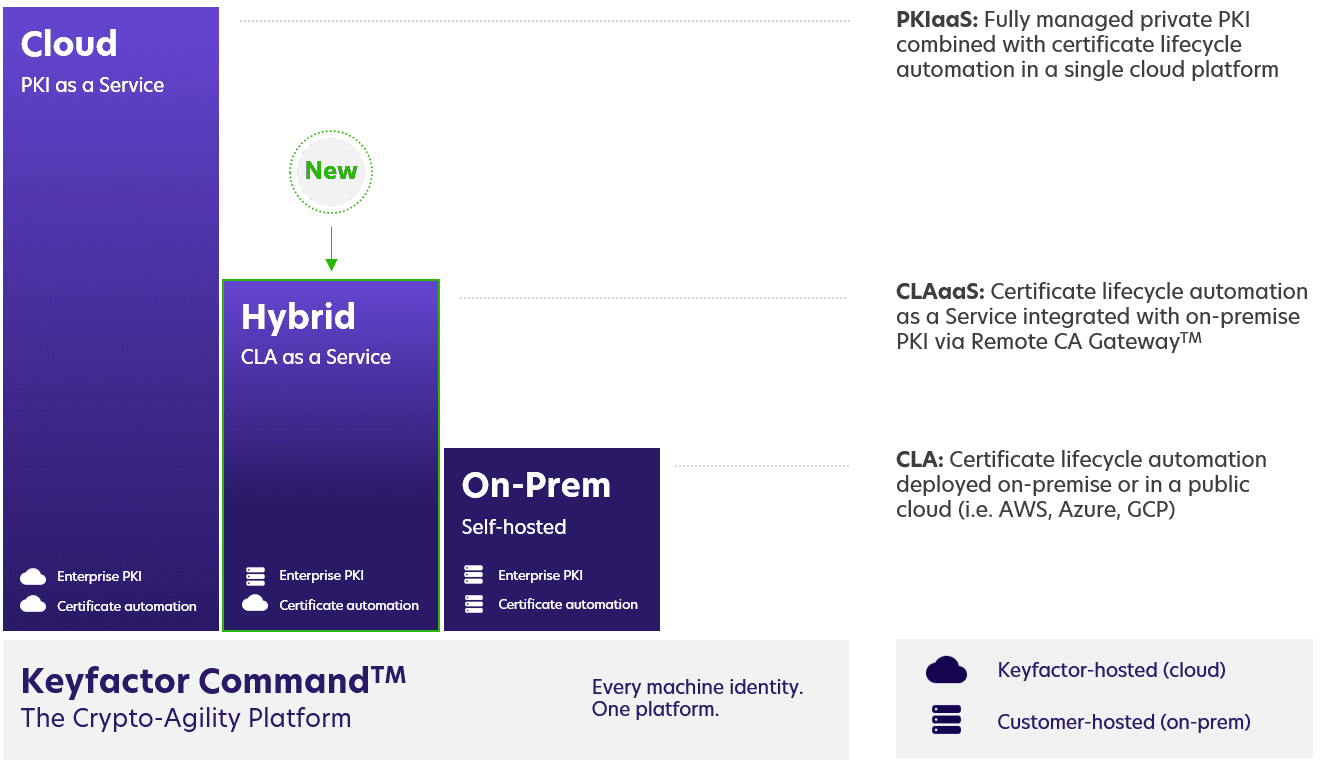
Erfahren Sie mehr über die Keyfactor Plattform und finden Sie die richtige Lösung für Ihr Unternehmen.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.