Escalado de PKI en operaciones híbridas y multinube



La nueva norma es la nube híbrida y múltiple. Por supuesto, el punto en el que se encuentre su organización en su viaje hacia la nube es otra historia, pero la realidad es que -independientemente del ritmo al que se mueva- es la dirección en la que todos nos dirigimos.
En este cambio inminente hacia una TI dinámica y distribuida, los equipos de seguridad se preguntan naturalmente: "¿Qué debe permanecer en nuestro centro de datos? ¿Qué debe trasladarse a la nube?". No solo las aplicaciones y las cargas de trabajo, sino todas las soluciones en las que confían para protegerlas.
Problemas de ICP, multiplicados
La infraestructura de clave pública (PKI) y las identidades de máquina son ingredientes clave para asegurar todo, desde contenedores y máquinas virtuales hasta aplicaciones y código en este nuevo mundo híbrido.
El paso a la nube no introduce necesariamente nuevos retos en la PKI y la gestión de certificados. Más bien duplica las lagunas con las que ya lidiábamos en la TI tradicional:
- Trust issues: Application owners use wildcard certificates, self-signed certificates, and untrusted CAs without proper configuration, policy, and security.
- More complexity: Different trust requirements, specialized use cases, and environments require multiple CAs, increasing the complexity of managing PKI.
- Limited visibility: Getting a complete and accurate inventory of certificates is impossible when you’re dealing with multiple tools and interfaces.
- Heavier workloads: High volumes of short-lived certificates increase the workload on the teams responsible for monitoring and renewing them before they expire.
- Falta de integraciones: Micorosft PKI (también conocido como ADCS) no soportará todas las necesidades de su empresa. Se necesita un enfoque moderno para soportar entornos no Microsoft, Cloud y DevOps.
Las empresas se enfrentan ahora a un dilema con su actual implantación de PKI. Como resultado, muchas necesitan reconstruir o replantearse su PKI para soportar esta nueva realidad. A menudo, se empieza por comprender la amplia gama de CA que sirven como motor de emisión de certificados detrás de su PKI.
Según Gartner, "los requisitos de confianza, la migración, los casos de uso especializados, los entornos híbridos y la falta de integraciones PKI listas para usar son factores que impulsan el uso de múltiples PKI y CA". En otras palabras, la PKI local tradicional ya no es suficiente.
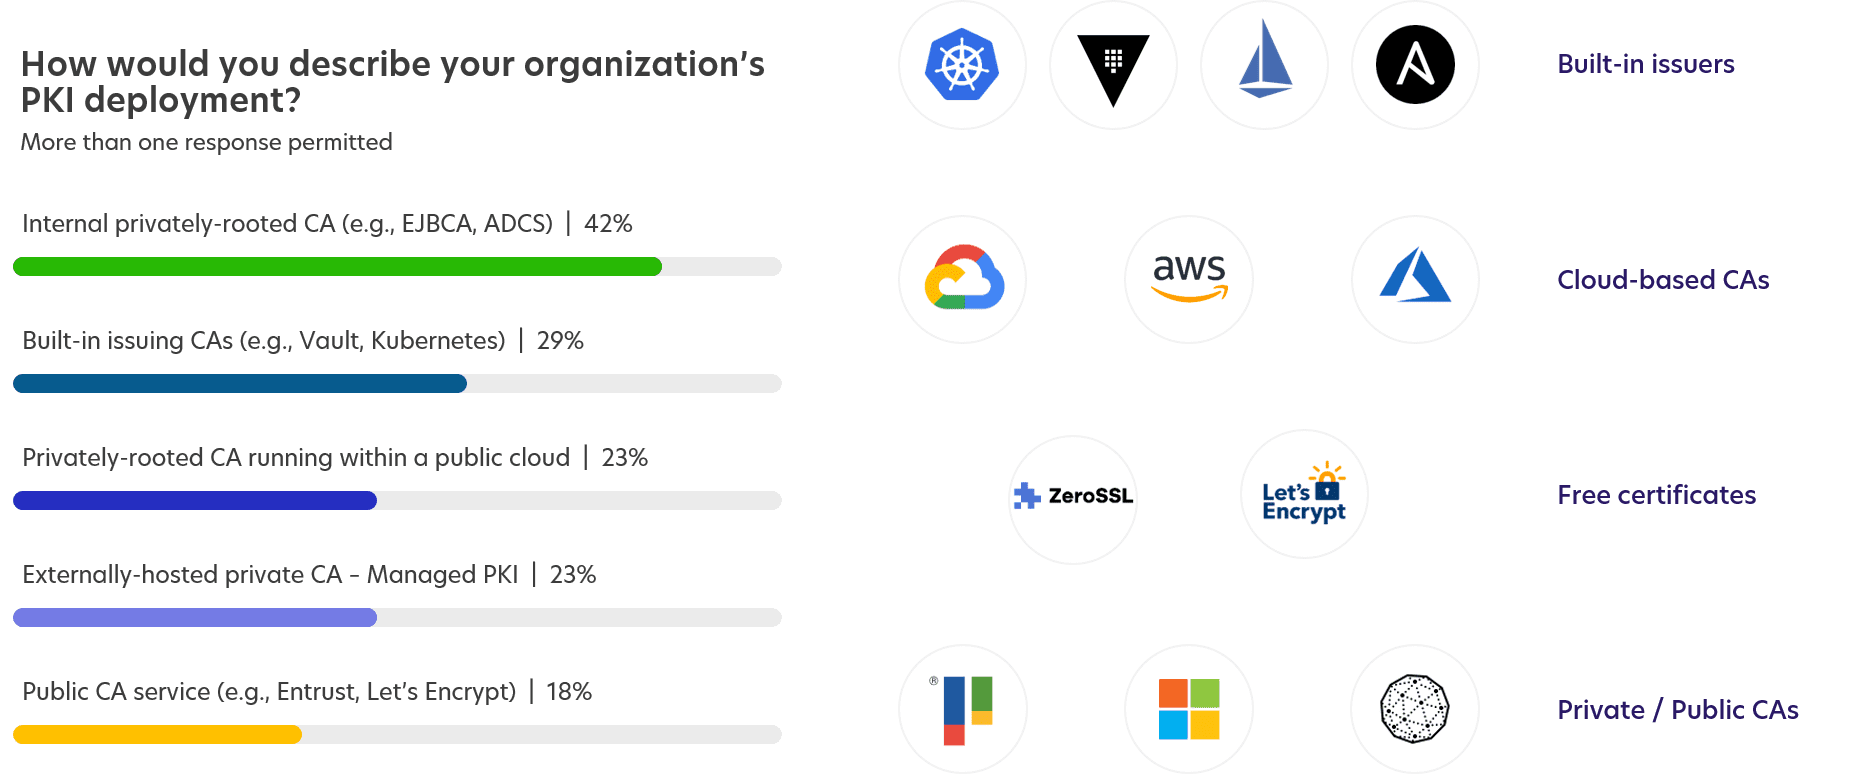
Los entornos PKI híbridos y multicloud incluyen ahora CA públicas, privadas y basadas en la nube para satisfacer requisitos cada vez más complejos. Un informe reciente sobre el estado de la gestión de identidades de máquinas muestra hasta qué punto se ha descentralizado la PKI.
Diferentes CA, diferentes retos
Veamos los distintos tipos de CA, cuándo y dónde se utilizan, y las consideraciones clave para su implantación.
CA públicas
Los certificados de confianza pública se compran y emiten a un proveedor de CA externo. Estos certificados TLS y de firma de código autentican y verifican la confianza en servidores web, equilibradores de carga, servicios y software.
Consideraciones clave:
- Las herramientas proporcionadas por CA ofrecen capacidades mínimas de detección y gestión
- Evitar el uso de certificados públicos cuando sean más adecuados los certificados privados
- El uso de múltiples interfaces de CA crea silos de visibilidad y control
PKI in situ
Las organizaciones también despliegan una PKI interna y privada para dar soporte a cosas como la autenticación de usuarios y dispositivos, DevOps y dispositivos IoT . La PKI local suele desplegarse como software o hardware appliance (por ejemplo, PrimeKey EJBCA), o como un componente de Microsoft Active Directory (ADCS).
Consideraciones clave:
- Crear y gestionar una PKI privada es costoso y complejo
- Se requieren conocimientos especializados para garantizar su construcción y mantenimiento seguros.
- Considere EJBCA o PKI como servicio para mejorar la escalabilidad, la interoperabilidad y la automatización sin complejidad
Emisores incorporados
Las capacidades de emisión de certificados están integradas en herramientas DevOps como HashiCorp Vault, Istio y Kubernetes. Estas herramientas se utilizan para la emisión de gran volumen de certificados de corta duración en entornos dinámicos de contenedores y malla de servicios.
Consideraciones clave:
- Cuidado con las CA autofirmadas que se crean sin políticas ni salvaguardias.
- Garantizar que los certificados se emiten desde CA de confianza y supervisadas.
- No utilice emisores incorporados a ciegas sin supervisión de certificados
CA basadas en la nube
Algunos proveedores de servicios en la nube ofrecen servicios de CA de raíz privada, como AWS Private CA o Google Cloud Certificate Authority Service (CAS). Además, existen soluciones PKI llave en mano, como PrimeKey EJBCA SaaS, que se despliega en cuestión de minutos en la nube.
Consideraciones clave:
- Recuerde que usted es el responsable de configurar y gestionar las CA
- Considere el almacenamiento de claves raíz, la arquitectura, los casos de uso y el cumplimiento.
- No incorpora funciones de gestión de certificados (puede integrarse)
PKI como servicio
Los servicios de PKI totalmente gestionados y alojados en la nube ofrecen todas las ventajas de la PKI privada, pero sin el esfuerzo y el gasto que supone gestionarla internamente. True PKIaaS combina PKI totalmente gestionada y automatización del ciclo de vida de los certificados en una única solución en la nube.
Consideraciones clave:
- Considere el control de las claves raíz, la arquitectura de la solución y la experiencia del proveedor
- Garantizar que las capacidades de automatización del ciclo de vida de los certificados están integradas
- Evite las falsas ofertas de "PKI como servicio
¿Y ahora qué?
Tanto si tiene docenas de CA en su entorno como si acaba de empezar desde cero, hay mucho que tener en cuenta cuando se trata de PKI y gestión de certificados:
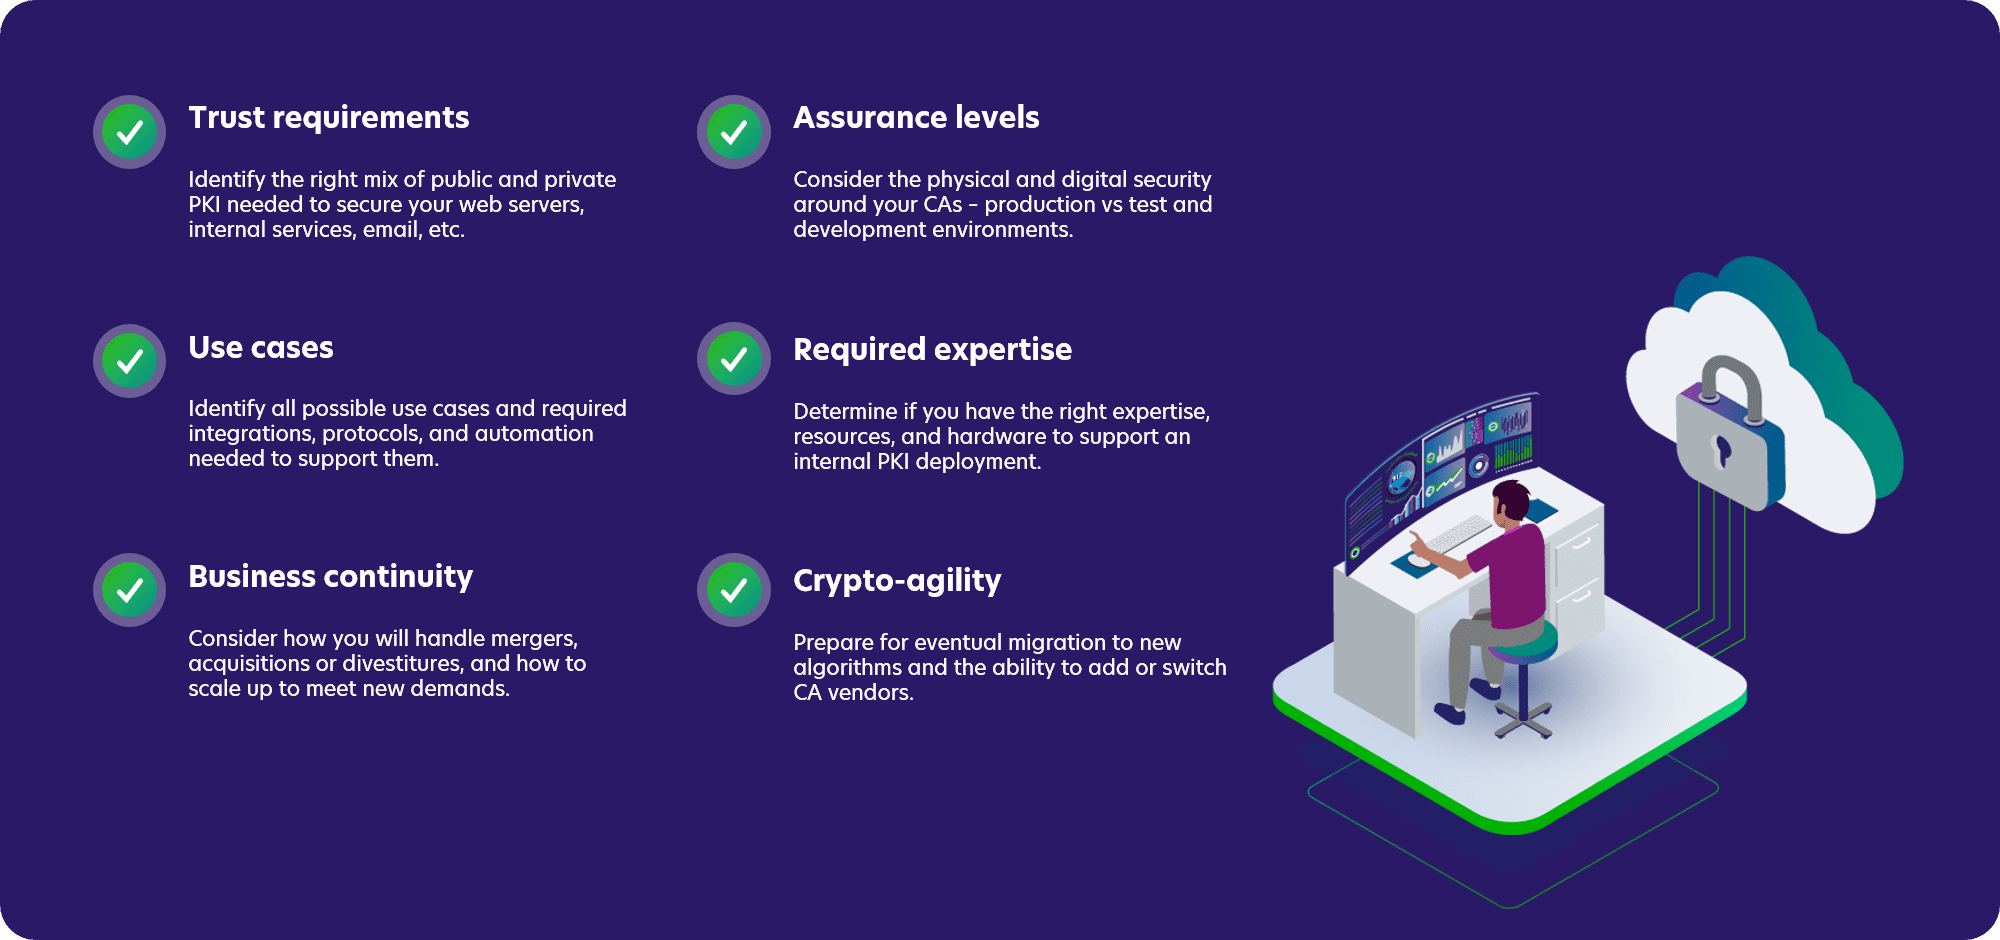
Para cumplir estos requisitos únicos, las organizaciones deben tener la flexibilidad de implantar PKI cómo y dónde quieran, sin encontrarse con obstáculos como la falta de integraciones, la alta complejidad y la visibilidad limitada.
PKI híbrida y multi-nube con Keyfactor
Por eso Keyfactor ofrece múltiples opciones flexibles para ayudarle a simplificar su PKI y tomar el control de cada certificado, independientemente de dónde se emita o dónde deba implantarse.
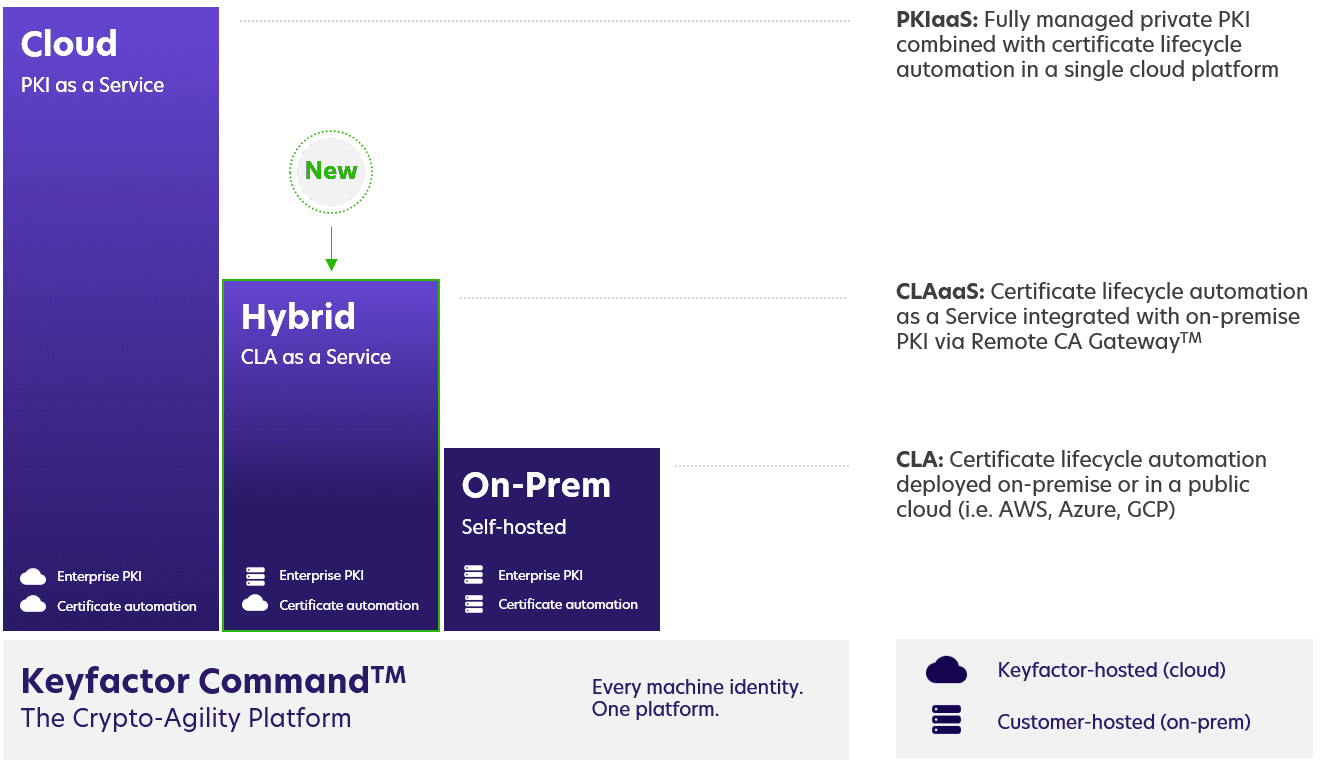
Obtenga más información sobre la plataforma Keyfactor y encuentre la que mejor se adapte a su empresa.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.