Évolution PKI dans les opérations hybrides et multi-cloud



L'hybride et le multi-cloud sont les nouvelles normes. Bien sûr, la situation de votre entreprise dans le domaine du cloud est une autre histoire, mais la réalité est que, quel que soit le rythme auquel vous avancez, c'est la direction que nous prenons tous.
Dans cette évolution imminente vers une informatique dynamique et distribuée, les équipes chargées de la sécurité se posent naturellement les questions suivantes : "Qu'est-ce qui doit rester dans notre centre de données ? Qu'est-ce qui doit être transféré dans le nuage ?" Il ne s'agit pas seulement d'applications et de charges de travail, mais aussi de toutes les solutions sur lesquelles elles s'appuient pour les sécuriser.
PKI Problèmes, multipliés
L'infrastructure à clé publique (PKI) et les identités des machines sont des ingrédients clés pour sécuriser tout ce qui va des conteneurs et des machines virtuelles aux applications et au code dans ce nouveau monde hybride.
Le passage à l'informatique dématérialisée n'introduit pas nécessairement de nouveaux défis dans la gestion de PKI et des certificats. Il s'agit plutôt d'un doublement des lacunes auxquelles nous étions déjà confrontés dans le cadre des technologies de l'information traditionnelles :
- Trust issues: Application owners use wildcard certificates, self-signed certificates, and untrusted CAs without proper configuration, policy, and security.
- More complexity: Different trust requirements, specialized use cases, and environments require multiple CAs, increasing the complexity of managing PKI.
- Limited visibility: Getting a complete and accurate inventory of certificates is impossible when you’re dealing with multiple tools and interfaces.
- Heavier workloads: High volumes of short-lived certificates increase the workload on the teams responsible for monitoring and renewing them before they expire.
- Manque d'intégrations : Micorosft PKI (alias ADCS) ne prendra pas en charge tous les besoins de votre entreprise. Une approche moderne est nécessaire pour prendre en charge les environnements non Microsoft, Cloud et DevOps.
Les entreprises sont maintenant confrontées à un dilemme avec leur mise en œuvre actuelle de PKI . En conséquence, nombre d'entre elles doivent reconstruire ou repenser leur site PKI pour prendre en charge cette nouvelle réalité. Souvent, cela commence par la compréhension du large éventail d'autorités de certification qui servent de moteur d'émission de certificats derrière votre PKI.
Selon Gartner, "les exigences de confiance, la migration, les cas d'utilisation spécialisés, les environnements hybrides et le manque d'intégrations prêtes à l'emploi sur le site PKI sont autant de facteurs qui poussent à l'utilisation de plusieurs ICP et autorités de certification". En d'autres termes, la solution traditionnelle sur site PKI ne suffit plus.
Les environnements hybrides et multicloud PKI comprennent désormais des AC publiques, privées et basées sur le cloud pour répondre à des exigences de plus en plus complexes. Un récent rapport sur l'état de la gestion de l'identité des machines montre à quel point PKI est devenu décentralisé.
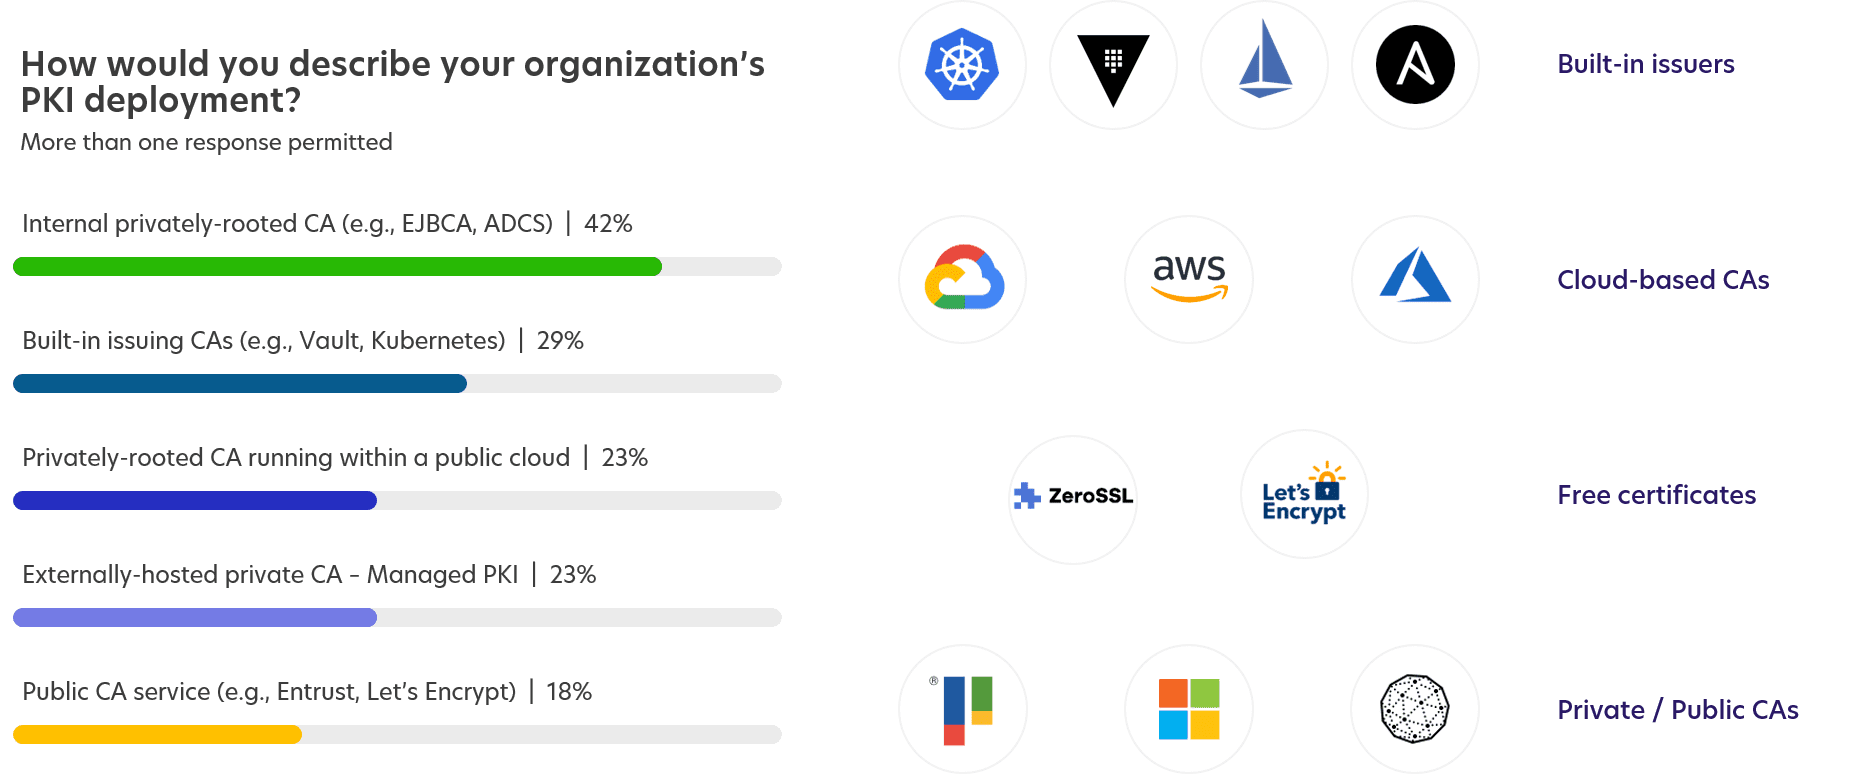
Des AC différentes, des défis différents
Examinons les différents types d'autorités de certification, quand et où elles sont utilisées, et les principales considérations à prendre en compte lors de la mise en œuvre.
AC publiques
Les certificats de confiance publics sont achetés et émis par un fournisseur d'autorité de certification tiers. Ces certificats TLS et code-signing authentifient et vérifient la confiance pour les serveurs web, les équilibreurs de charge, les services et software qui font face à l'extérieur.
Considérations clés :
- Les outils fournis par CA offrent des capacités minimales de découverte et de gestion.
- Évitez d'utiliser des certificats publics lorsque des certificats privés sont mieux adaptés.
- L'utilisation de plusieurs interfaces d'AC crée des silos dans la visibilité et le contrôle
Sur place PKI
Les organisations déploient également un PKI interne, à racine privée, pour prendre en charge des éléments tels que l'authentification des utilisateurs et des appareils, DevOps et IoT . Sur site, PKI est souvent déployé en tant que software ou hardware appliance (par exemple, PrimeKey EJBCA), ou en tant que composant de Microsoft Active Directory (ADCS).
Considérations clés :
- La mise en place et la gestion d'un site privé PKI est coûteuse et complexe
- Une expertise spécialisée est nécessaire pour garantir la sécurité de la construction et de la maintenance.
- Considérez EJBCA ou PKI en tant que service pour une meilleure évolutivité, interopérabilité et automatisation sans complexité
Émetteurs intégrés
Les capacités d'émission de certificats sont intégrées aux outils DevOps tels que HashiCorp Vault, Istio et Kubernetes. Ces outils sont utilisés pour l'émission en grand volume de certificats de courte durée dans des environnements dynamiques conteneurisés et de maillage de services.
Considérations clés :
- Méfiez-vous des autorités de certification auto-signées qui sont créées sans politique ni mesures de protection.
- Veiller à ce que les certificats soient délivrés par des autorités de certification fiables et contrôlées.
- Ne pas utiliser aveuglément les émetteurs intégrés sans contrôle des certificats
AC en nuage
Certains fournisseurs de services en nuage proposent des services d'autorité de certification privés, tels que AWS Private CA ou Google Cloud Certificate Authority Service (CAS). En outre, il existe des solutions PKI clés en main, telles que PrimeKey EJBCA SaaS, qui est déployée en quelques minutes dans le nuage.
Considérations clés :
- N'oubliez pas que vous êtes responsable de la configuration et de la gestion des autorités de certification.
- Prendre en compte le stockage des clés racine, l'architecture, les cas d'utilisation et la conformité
- Pas de capacités intégrées de gestion des certificats (possibilité d'intégration)
PKI en tant que service
Les services PKI entièrement gérés et hébergés dans le nuage offrent tous les avantages d'un service PKI privé, mais sans les efforts et les dépenses liés à sa gestion en interne. True PKIaaS combine PKI entièrement géré et l'automatisation du cycle de vie des certificats dans une solution cloud unique.
Considérations clés :
- Tenir compte du contrôle des clés racines, de l'architecture de la solution et de l'expérience du fournisseur.
- S'assurer que les capacités d'automatisation du cycle de vie des certificats sont intégrées
- Évitez les fausses offres de "PKI as a Service".
Et maintenant ?
Que vous ayez des dizaines d'autorités de certification dans votre environnement ou que vous partiez de zéro, il y a beaucoup de choses à prendre en compte lorsqu'il s'agit de PKI et de la gestion des certificats :
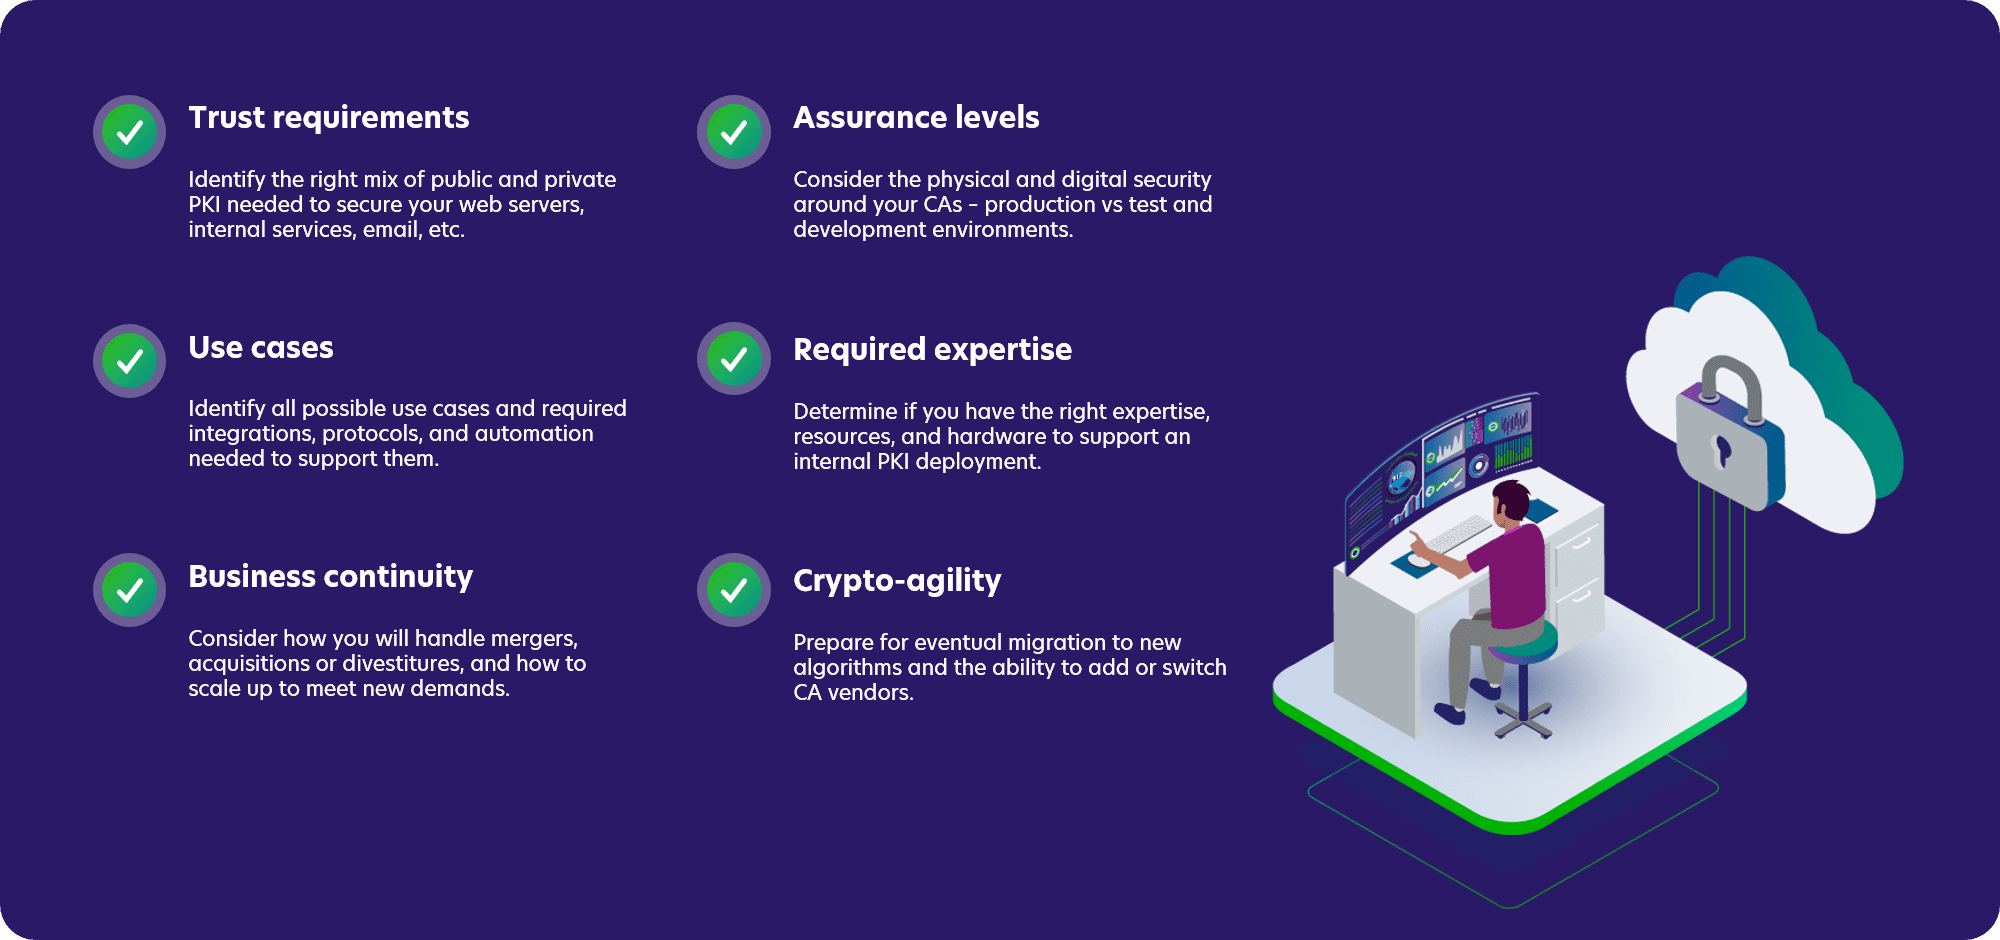
Pour répondre à ces exigences uniques, les organisations doivent avoir la possibilité de déployer PKI comme et où elles le souhaitent, sans se heurter à des obstacles tels que le manque d'intégrations, une grande complexité et une visibilité limitée.
Hybride et multi-cloud PKI avec Keyfactor
C'est pourquoi Keyfactor propose plusieurs options flexibles pour vous aider à simplifier votre PKI et à prendre le contrôle de chaque certificat, quel que soit l'endroit d'où il est émis ou où il doit être déployé.
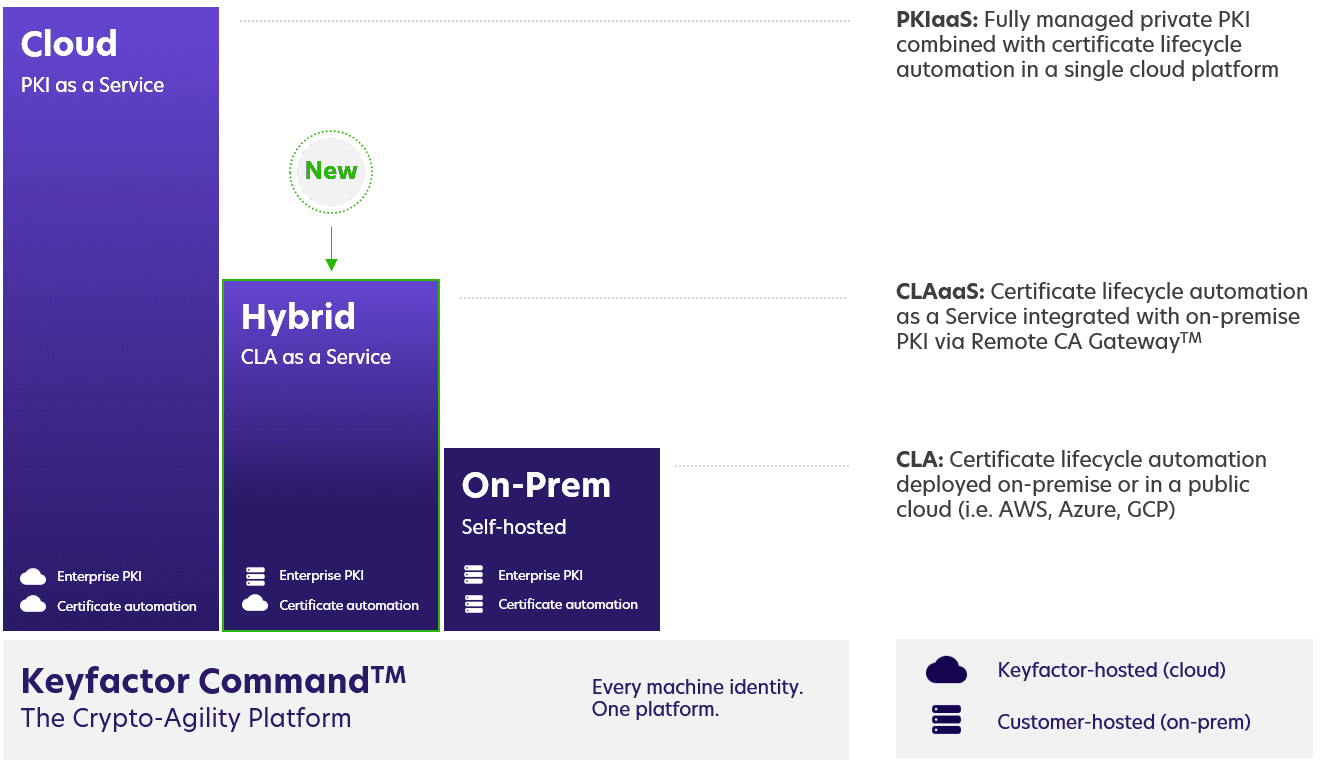
Pour en savoir plus sur la plateforme Keyfactor et trouver la solution la mieux adaptée à votre entreprise.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Cryptographie symétrique et cryptographie asymétrique : quelle est la différence et quand utiliser chacune d'elles ?
En savoir plus
Comment faire face à la pénurie de main-d'œuvre dans le domaine de la cybersécurité ?
En savoir plus