Los días de los RSA de 1024 bits están contados



En diciembre de 2011, el CA/Browser Forum, compuesto por representantes de las principales autoridades de certificación como Symantec, Comodo, GoDaddy y DigiCert, así como de proveedores de navegadores como Microsoft, Apple, Mozilla y Opera, publicó un documento llamado "Baseline Requirements for the Issuance and Management of Publicly Trusted Certificates" (Requisitos básicos para la emisión y gestión de certificados de confianza pública). Este documento esboza un conjunto acordado de normas mínimas para los proveedores de certificados SSL/TLS .
Una de estas normas exige esencialmente la eliminación de los certificados con claves públicas RSA de 1024 bits para finales de 2013: cualquier certificado con clave RSA, incluso los de entidad final ("suscriptor"), que venza después del 31 de diciembre de 2013, debe tener una clave de al menos 2048 bits. Esto es una gran noticia en algunos círculos; varios proveedores de certificados públicos han tenido que cambiar sus procedimientos y, lo que es más importante, empezar a migrar sus bases de clientes a certificados de 2048 bits. Muchos iniciaron este proceso hace bastante tiempo.
Pero esto también ha causado cierta preocupación entre las organizaciones que gestionan su propia PKI interna... el otoño pasado, Microsoft publicó una actualización que invalidaba cualquier certificado con una clave RSA de 512 bits o menos... ¿se avecina una medida similar para los certificados de 1024 bits?
In many cases, these organizations are unable to get rid of smaller key sizes, due to limitations of legacy hardware that their PKI must support. As PKI implementers, the Certified Security Solutions (CSS) PKI team frequently has to back away from our preferred algorithm choices due to these sorts of limitations. While it is extremely important for organizations to have a migration plan to move away from 1024-bit certs in their environment, an across-the-board blockade of 1024-bit certs today would be catastrophic in many cases.
Hasta ahora, creo que estamos a salvo. El foro CA/Browser deja bastante claro que sus directrices son sólo para CA de confianza pública. De los párrafos iniciales: "Estos requisitos no se refieren a la emisión o gestión de certificados por parte de empresas que operan su propia infraestructura de clave pública únicamente con fines internos, y para las que el certificado raíz no es distribuido por ningún proveedor de aplicaciones Software ". He preguntado a varios contactos de Microsoft, y no he oído hablar de planes para un bloque completo de certificados de 1024 bits... todavía.
Por supuesto, sigue siendo una muy buena idea empezar a migrar los certificados de 1024 bits fuera del entorno lo mejor que puedas. Si tienes una PKI basada en Microsoft (AD CS), y se utiliza mucho, es muy probable que tengas algunos, ya que muchas de las plantillas de certificados por defecto de Microsoft tienen un tamaño mínimo de clave de 1024.
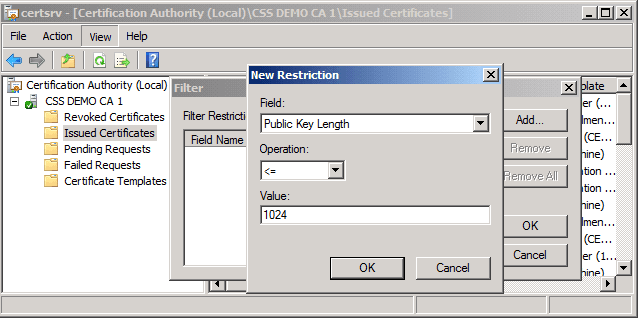
Simplemente obtener un inventario de los certificados de 1024 bits que está utilizando es un buen comienzo. Puede hacerlo desde la consola de gestión de la Autoridad de Certificación, utilizando un filtro ("Ver->Filtro..." desde la mmc). El ejemplo siguiente muestra cómo mostrar sólo los certificados con tamaños de clave de 1024 bits o menos:
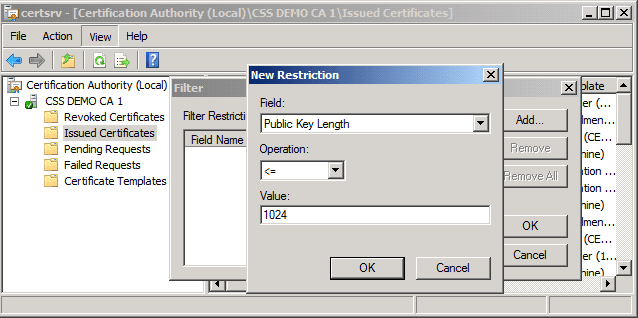
Una vez que tenga un inventario, puede empezar a determinar para qué se están utilizando sus certificados de 1024 bits y a qué máquinas o dispositivos se están entregando. Si los sistemas en cuestión admiten RSA 2048, la migración debería ser relativamente sencilla. En caso contrario, puede que sea necesario planificar más la migración. Sin embargo, reducir el alcance del problema al mínimo debería facilitar el desarrollo de soluciones alternativas, siempre y cuando el "bloqueo" de 1024 bits se convierta en una realidad.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
Resumen del Webinar – Cómo la PKI, la Criptografía y las Máquinas Hacen Girar el Mundo Digital
Leer más
Integración de firma de código seguro en sus prácticas de CI/CD
Leer más