El NIST retira el nuevo plazo para la transición a PQC

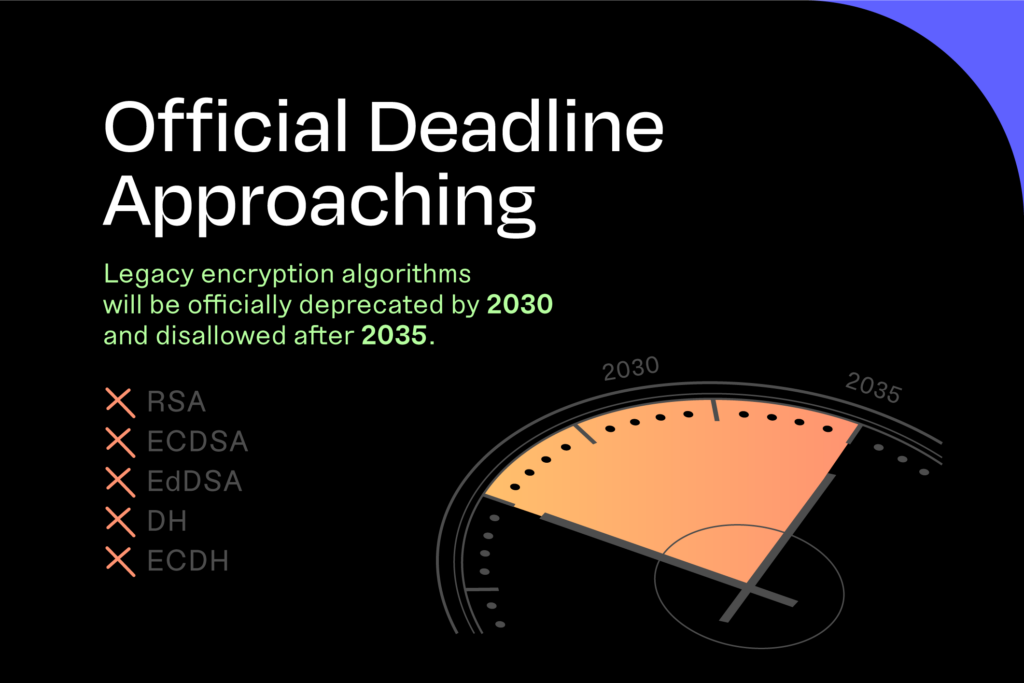



RSA, ECDSA, EdDSA, DH y ECDH quedarán oficialmente obsoletos en 2030 y desautorizados a partir de 2035.
In a landmark move, the National Institute of Standards and Technology (NIST) has set an official deadline for transitioning away from legacy encryption algorithms: by 2030, RSA, ECDSA, EdDSA, DH, and ECDH will be deprecated, and by 2035, they will be completely disallowed.
Esta línea de tiempo reconoce la creciente amenaza cuántica, y algunos analistas predicen que los actores estatales podrían tener capacidades de descifrado cuántico ya en 2028.
Keyfactor is leading the charge in post-quantum readiness, helping organizations prepare now to stay secure throughout this monumental shift. Our PQC Lab and quantum-ready PKI, signing, and certificate management solutions make it easy to evaluate the impact of these changes and start your transition today.
La urgencia: ¿Por qué actuar ahora?
Los ordenadores cuánticos pronto serán capaces de romper los algoritmos criptográficos que durante tanto tiempo han protegido los datos sensibles. El peligro inmediato reside en la estrategia "cosechar ahora, descifrar después", en la que los adversarios roban datos cifrados hoy para descifrarlos una vez que los ordenadores cuánticos estén disponibles. Los datos sensibles que requieren protección a largo plazo son especialmente vulnerables.
Keyfactor offers a proactive approach to securing data before quantum threats materialize.
Consideraciones sobre la migración: Por qué esperar no es una opción
Aunque el calendario se fija en 2035, la migración a PQC es compleja y lleva años, sobre todo para las grandes empresas.
Por ejemplo, el paso de SHA-1 a SHA-2 llevó más de 12 años en todos los sectores. Ahora que las amenazas cuánticas surgen antes de lo previsto, no podemos permitirnos el lujo de esperar.
Lo que estas noticias significan para usted
Earlier today I had an engaging conversation with our team. This video dives into why this transition is happening and how it will impact your organization’s security. It’s a must-watch to understand what’s coming and what’s at stake.
Las principales conclusiones:
- We have a deadline: While experts predict quantum computers will break current algorithms between 2029 and 2035, now we have an official deadline to work toward.
- No room for delay: Quantum readiness is no longer optional. NIST’s announcement means organizations must begin transitioning to quantum-safe cryptography now.
- A short window: By cybersecurity standards, 2030 is right around the corner. This is the time to make PQC a top priority.
Casos clave para la implantación del PQC
Como comentamos en el vídeo anterior, la necesidad de una criptografía segura desde el punto de vista cuántico abarca múltiples ámbitos dentro de una organización:
- Code Signing: Prevent tampering with software by securing it with quantum-resistant signatures.
- User and Machine Authentication: Ensure authentication processes withstand quantum attacks.
- Network Security Protocols: Update protocols to protect communications against quantum decryption.
- Email and Document Signing/Encryption: Secure long-term data by moving to quantum-resistant methods.
Keyfactorpara la gestión del ciclo de vida de los certificados, la modernización de PKI y el inventario criptográfico ayudan a implantar PQC en estas áreas críticas.
Cómo Keyfactor apoya su transición
Keyfactorconsiste en ayudar a las organizaciones a afrontar con confianza esta transición mediante un proceso completo de tres pasos:
- Know what you have: Use Keyfactor Command to gain a complete inventory of crypto-assets, specifically certificates. This first step is essential for assessing migration scope and identifying risks.
- Modernize your PKI & signing infrastructure: Keyfactor’s EJBCA, SignServer, and Bouncy Castle provide essential support for modernizing PKI, signing, and cryptographic libraries, enabling organizations to migrate to NIST-standardized algorithms. Worth noting, the latest Bouncy Castle Java 1.79 release now supports the new NIST PQC standards, including ML-KEM and ML-DSA, providing developers with the tools to implement quantum-safe solutions in applications like S/MIME-encrypted messaging and long-term encryption-at-rest. Keyfactor’s EJBCA PKI solution will be among the first to support these advancements.
- Automate migration: Keyfactor Command and EJBCA offer powerful automation capabilities to manage certificate migration, whether through orchestrators or protocols, to new hybrid or quantum-safe certificates – tasks that are nearly impossible with manual methods.
Mirando al futuro: Es hora de actuar
Las organizaciones con visión de futuro ya están poniendo a prueba su criptoagilidad y modernizando sus infraestructuras.
En Keyfactor, estamos aquí para guiarle en cada paso del camino. No espere hasta el último minuto para hacer realidad la seguridad cuántica. Empezar hoy le da una ventaja vital en la carrera contra las amenazas cuánticas y garantiza que la infraestructura criptográfica de su organización siga siendo segura y ágil, independientemente de lo que depare el futuro.
Solicite hoy mismo una demostración personalizada o hable con uno de nuestros expertos en PQC.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.