NIST lässt neue Frist für PQC-Umstellung verstreichen

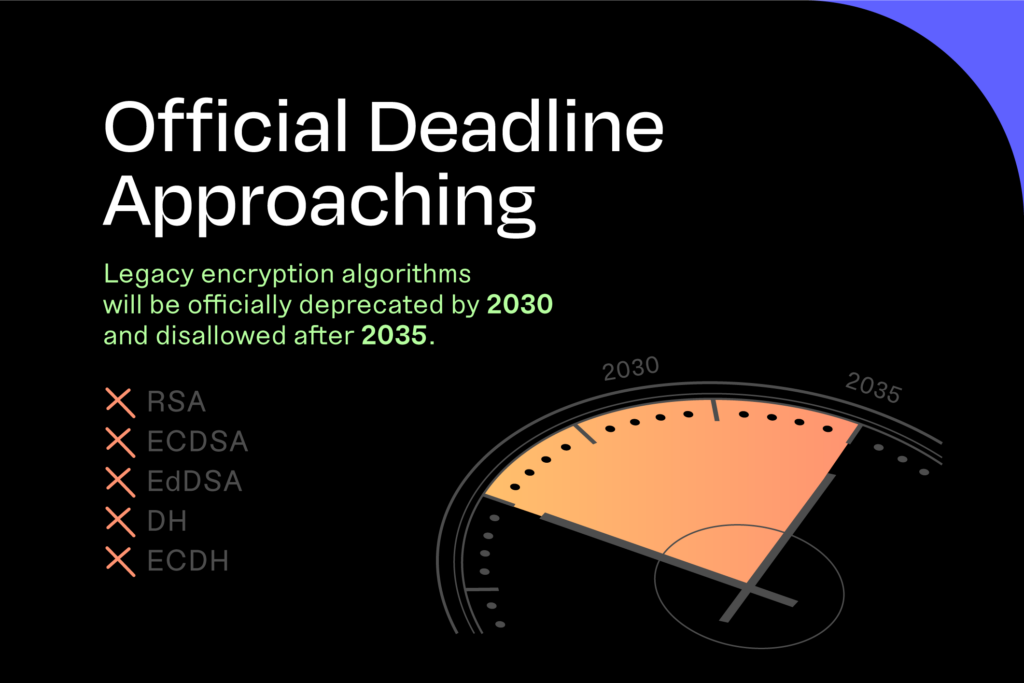



RSA, ECDSA, EdDSA, DH und ECDH werden bis 2030 offiziell veraltet sein und nach 2035 nicht mehr zugelassen
In a landmark move, the National Institute of Standards and Technology (NIST) has set an official deadline for transitioning away from legacy encryption algorithms: by 2030, RSA, ECDSA, EdDSA, DH, and ECDH will be deprecated, and by 2035, they will be completely disallowed.
Dieser Zeitplan trägt der wachsenden Quantenbedrohung Rechnung: Einige Analysten gehen davon aus, dass staatliche Akteure bereits im Jahr 2028 über Fähigkeiten zur Quantenentschlüsselung verfügen könnten.
Keyfactor is leading the charge in post-quantum readiness, helping organizations prepare now to stay secure throughout this monumental shift. Our PQC Lab and quantum-ready PKI, signing, and certificate management solutions make it easy to evaluate the impact of these changes and start your transition today.
Die Dringlichkeit: Warum jetzt handeln?
Quantencomputer werden bald in der Lage sein, die kryptografischen Algorithmen zu knacken, die seit langem sensible Daten schützen. Die unmittelbare Gefahr liegt in der Strategie "jetzt ernten, später entschlüsseln", bei der Angreifer heute verschlüsselte Daten stehlen, um sie zu entschlüsseln, sobald Quantencomputer verfügbar sind. Sensible Daten, die langfristig geschützt werden müssen, sind besonders anfällig.
Keyfactor offers a proactive approach to securing data before quantum threats materialize.
Überlegungen zur Migration: Warum Abwarten keine Option ist
Der Zeitplan zielt zwar auf das Jahr 2035 ab, aber die Umstellung auf PQC ist komplex und dauert Jahre, insbesondere für große Unternehmen.
So dauerte die Umstellung von SHA-1 auf SHA-2 branchenübergreifend über 12 Jahre. Da Quantenbedrohungen schneller als erwartet auftreten, können wir uns den Luxus des Wartens nicht leisten.
Was diese Nachricht für Sie bedeutet
Earlier today I had an engaging conversation with our team. This video dives into why this transition is happening and how it will impact your organization’s security. It’s a must-watch to understand what’s coming and what’s at stake.
Die wichtigsten Erkenntnisse:
- We have a deadline: While experts predict quantum computers will break current algorithms between 2029 and 2035, now we have an official deadline to work toward.
- No room for delay: Quantum readiness is no longer optional. NIST’s announcement means organizations must begin transitioning to quantum-safe cryptography now.
- A short window: By cybersecurity standards, 2030 is right around the corner. This is the time to make PQC a top priority.
Wichtige Anwendungsfälle für die PQC-Implementierung
Wie wir im obigen Video erörtern, erstreckt sich der Bedarf an quantensicherer Kryptografie auf mehrere Bereiche innerhalb eines Unternehmens:
- Code Signing: Prevent tampering with software by securing it with quantum-resistant signatures.
- User and Machine Authentication: Ensure authentication processes withstand quantum attacks.
- Network Security Protocols: Update protocols to protect communications against quantum decryption.
- Email and Document Signing/Encryption: Secure long-term data by moving to quantum-resistant methods.
KeyfactorDie umfassenden Lösungen von PQC für die Verwaltung des Lebenszyklus von Zertifikaten, die Modernisierung der PKI und die kryptografische Bestandsaufnahme helfen bei der Umsetzung von PQC in diesen kritischen Bereichen.
Wie Keyfactor Ihren Übergang unterstützt
Keyfactorhat es sich zur Aufgabe gemacht, Unternehmen mit einem umfassenden, dreistufigen Prozess dabei zu helfen , diesen Übergang sicher zu bewältigen:
- Know what you have: Use Keyfactor Command to gain a complete inventory of crypto-assets, specifically certificates. This first step is essential for assessing migration scope and identifying risks.
- Modernize your PKI & signing infrastructure: Keyfactor’s EJBCA, SignServer, and Bouncy Castle provide essential support for modernizing PKI, signing, and cryptographic libraries, enabling organizations to migrate to NIST-standardized algorithms. Worth noting, the latest Bouncy Castle Java 1.79 release now supports the new NIST PQC standards, including ML-KEM and ML-DSA, providing developers with the tools to implement quantum-safe solutions in applications like S/MIME-encrypted messaging and long-term encryption-at-rest. Keyfactor’s EJBCA PKI solution will be among the first to support these advancements.
- Automate migration: Keyfactor Command and EJBCA offer powerful automation capabilities to manage certificate migration, whether through orchestrators or protocols, to new hybrid or quantum-safe certificates – tasks that are nearly impossible with manual methods.
Blick in die Zukunft: Zeit, jetzt zu handeln
Vorausschauende Unternehmen testen bereits ihre Krypto-Agilität und modernisieren ihre Infrastrukturen.
Unter Keyfactor stehen wir Ihnen bei jedem Schritt zur Seite. Warten Sie nicht bis zur letzten Minute, um quantensichere Sicherheit Wirklichkeit werden zu lassen. Wenn Sie heute damit beginnen, verschaffen Sie sich einen entscheidenden Vorteil im Wettlauf gegen Quantenbedrohungen und stellen sicher, dass die kryptografische Infrastruktur Ihres Unternehmens sicher und flexibel bleibt, egal, was die Zukunft bringt.
Fordern Sie noch heute eine individuelle Demo an oder sprechen Sie mit einem unserer PQC-Experten.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.