


Securing machine identities is a rising concern for enterprises and cybersecurity leaders venturing into the relatively new terrain of the Internet of Things. Security-conscious IT leaders have put a great deal of time and resources into securing user identities by restricting access to sensitive assets and controlling privileges based on users’ roles in the organization. But many otherwise forward-thinking companies lack a strategy for locking down machine identities.
El número de máquinas y los tipos de identidades de máquinas se han disparado en la última década. Estas identidades incluyen no solo los dispositivos utilizados por los empleados, sino también algoritmos, API, servidores, sistemas en la nube, contenedores y otros actores digitales o sintéticos. También hay dispositivos IoT como sensores medioambientales, equipos industriales conectados, dispositivos médicos y electrodomésticos inteligentes. Las identidades de las máquinas superan en número a las de los usuarios en 10 a 1 en la empresa media, pero no reciben el mismo nivel de escrutinio por parte de TI que las identidades humanas.
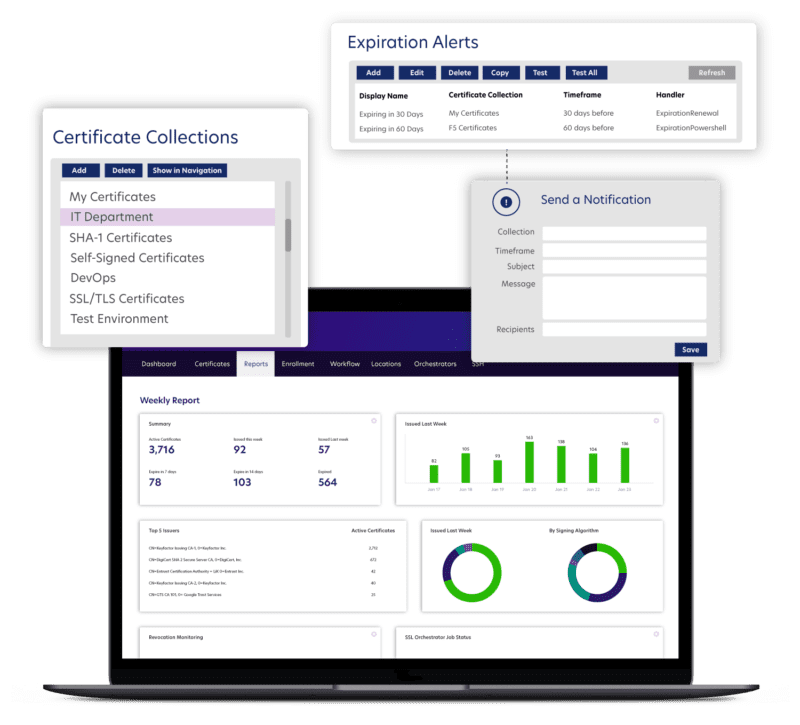
Muchas empresas protegen las identidades de las máquinas mediante claves públicas y certificados. Estos certificados actúan como un pasaporte utilizado por personas, dispositivos y aplicaciones para interactuar entre sí de forma segura. Si un certificado caduca o se piratea, los resultados pueden ser catastróficos, por lo que es muy importante actualizarlos con frecuencia.
Unfortunately, 74% of organizations don’t even know how many keys and certs they have, let alone where they are or when they expire. This leaves a massive potential entry point for malware and ransomware. Without transparency into what certs are even in use, any data breach carried out via machine identity is likely to remain undiscovered until it has already done a great deal of damage.
Public key infrastructure (PKI) is a set of processes and tools used to manage certificates, providing a solution to this lack of transparency. It gives IT leaders a comprehensive view of what certificates are expiring or compromised and streamlines the process of issuing a new certificate. PKI platforms and service models can automate many of the processes required to manage machine identities, which allows security teams to focus on higher-level objectives.
PKI es clave para ampliar la producción de IoT
Las claves públicas y los certificados son mucho más eficaces que establecer la confianza mediante nombres de usuario, contraseñas y tokens. Estos métodos de autenticación no son escalables para las empresas de IoT que fabrican dispositivos por cientos de miles, si no millones.
Cada dispositivo que sale de la cadena de montaje necesita su propia identidad y certificado, y a menudo múltiples: una identidad del fabricante, otra del propietario del dispositivo y otras para acceder a diversos servicios como los proveedores externos de la nube. Cada identidad es un vector potencial de ataque si no se protege eficazmente.
Es imposible realizar un seguimiento manual de todas estas identidades cuando se producen miles de unidades por hora. Y después de que un dispositivo IoT se implanta en el entorno del usuario final, ¿cómo puede inventariar, gestionar y supervisar todos sus certificados? En 2011, un certificado podía durar 10 años. En 2012, esa vida útil se redujo a la mitad. A partir de 2020, el ciclo de vida de los certificados será de tan solo un año, y algunas organizaciones están pasando a ciclos de vida de una semana o incluso de una hora.
There is no way to manage these lifecycles without automation, but plenty of organizations still try, with over 40% of enterprises still attempting to manage keys and certs manually through spreadsheets. This creates a massive bottleneck in the software development lifecycle.
Una solución PKI puede ayudar a gestionar los certificados a lo largo de los ciclos de vida de desarrollo, producción y uso, abriendo la puerta a la adopción de metodologías como Agile y DevOps, que facilitan la escala y permiten una innovación más rápida. PKI refleja y permite estos enfoques ágiles iterativos.
PKI ofrece flexibilidad para adaptarse
El Internet de las cosas es un sector en rápido desarrollo. La normativa puede ser irregular, cada día surgen nuevos casos de uso y las nuevas tecnologías, como las cadenas de herramientas OTA y DevOps, están influyendo en el panorama del sector. No hay muchas mejores prácticas y marcos acordados, pero PKI es lo suficientemente flexible como para implementarse en una amplia gama de contextos.
Algunas empresas intentan crear su propia plataforma PKI interna, pero las ventajas potenciales en cuanto a costes rara vez compensan los riesgos y el uso de recursos. Una iniciativa de PKI llevada a cabo por un equipo sin experiencia puede acabar costando más que subcontratar el proyecto, y los resultados pueden no resolver completamente el problema. La PKI es un campo muy específico con muchos riesgos potenciales, y las organizaciones IoT necesitan todo un equipo de especialistas altamente cualificados dedicados estrictamente a la PKI. No se puede imponer sin más al mismo equipo de TI encargado de mantener en funcionamiento las operaciones básicas de la empresa.
While care should be taken when outsourcing such a crucial security function, experienced PKI as-a-service vendors can often automate, secure, deploy, and scale PKI for a fraction of the cost of developing and running an internal PKI system.
Gestión de la identidad de los dispositivos durante la fabricación
IoT Los dispositivos pueden contener información confidencial de la empresa, como datos de fabricación o de salud personal, que es necesario proteger. Pero incluso si los dispositivos no seguros no contienen datos sensibles por sí mismos, pueden ser un punto de acceso para que los actores de amenazas entren en la organización.
Los fabricantes no tienen forma de saber dónde acabará un dispositivo, y los certificados de usuario final no pueden emitirse en la fase de fabricación. La PKI puede facilitar la transición de la propiedad entre el fabricante y el usuario final.
En muchos casos, el cliente puede tener que hacerse cargo de la PKI y sustituir los certificados de fábrica por los suyos propios. Una plataforma PKI eficaz ayudará al usuario final a gestionar la instalación y configuración de los dispositivos IoT , estableciendo la propiedad y evaluando el nuevo entorno automáticamente. Cuando el dispositivo se enciende por primera vez, la PKI le permite comunicarse con los servidores de la empresa y conectarse con los recursos internos. Y lo que es más importante, PKI indica al dispositivo quién es su nuevo propietario.
Este claro traspaso de la propiedad mejora la experiencia del usuario final porque automatiza gran parte de la instalación y configuración iniciales. También permite que el dispositivo IoT se integre ampliamente en cualquier entorno al tiempo que mitiga el riesgo creado al compartir sus datos con sistemas adyacentes. IoT Los usuarios finales no quieren tener que cargar con el proceso de asegurar el sistema, solo quieren que se ponga en marcha con un mínimo de complicaciones y que funcione bien una vez configurado.
The use cases of IoT devices vary widely, from medical devices to consumer products to military equipment. However, most PKI technology can cover the vast majority of device issuance scenarios, often via industry-specific or configurable workflows.
No toda la publicidad es buena
IoTcomo industria, seguirá evolucionando y creciendo a gran velocidad. Ya tenemos coches que se conducen solos y marcapasos que pueden controlarse desde cualquier parte del mundo. Pero esta rápida expansión crea un gran riesgo junto con una gran oportunidad, y las empresas que descuiden la seguridad de IoT aparecerán en los titulares, incurriendo en daños a su reputación y enormes pérdidas financieras.
La capacidad de ampliar la seguridad y gestionar la proliferación de identidades de máquinas al tiempo que se minimizan costes, esfuerzos y riesgos es clave para el éxito de los fabricantes de IoT , y la PKI permite a las organizaciones centrarse en desarrollar productos eficaces en lugar de gestionar certificados.
Más información
If you want to dive deeper into the principles of how to secure the Internet of Things, check out our white paper Five Guiding Tenets for IoT Security.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.