


Securing machine identities is a rising concern for enterprises and cybersecurity leaders venturing into the relatively new terrain of the Internet of Things. Security-conscious IT leaders have put a great deal of time and resources into securing user identities by restricting access to sensitive assets and controlling privileges based on users’ roles in the organization. But many otherwise forward-thinking companies lack a strategy for locking down machine identities.
Le nombre de machines et les types d'identités des machines ont explosé au cours de la dernière décennie. Ces identités comprennent non seulement les appareils utilisés par les employés, mais aussi les algorithmes, les API, les serveurs, les systèmes en nuage, les conteneurs et d'autres acteurs numériques ou synthétiques. Il existe également des dispositifs IoT tels que des capteurs environnementaux, des équipements industriels connectés, des dispositifs médicaux et des appareils électroménagers intelligents. Les identités des machines sont 10 fois plus nombreuses que les identités des utilisateurs dans l'entreprise moyenne, mais elles ne font pas l'objet de la même attention de la part des services informatiques que les identités humaines.
De nombreuses entreprises sécurisent les identités des machines au moyen de clés publiques et de certificats. Ces certificats agissent comme un passeport utilisé par les personnes, les appareils et les applications pour interagir en toute sécurité. Si un certificat expire ou est détourné, les résultats peuvent être catastrophiques, d'où l'importance des mises à jour fréquentes de ces certificats.
Unfortunately, 74% of organizations don’t even know how many keys and certs they have, let alone where they are or when they expire. This leaves a massive potential entry point for malware and ransomware. Without transparency into what certs are even in use, any data breach carried out via machine identity is likely to remain undiscovered until it has already done a great deal of damage.
Public key infrastructure (PKI) is a set of processes and tools used to manage certificates, providing a solution to this lack of transparency. It gives IT leaders a comprehensive view of what certificates are expiring or compromised and streamlines the process of issuing a new certificate. PKI platforms and service models can automate many of the processes required to manage machine identities, which allows security teams to focus on higher-level objectives.
PKI est la clé de l'augmentation de la production de IoT
Les clés publiques et les certificats sont beaucoup plus efficaces que l'établissement de la confiance par le biais de noms d'utilisateur, de mots de passe et de jetons. Ces méthodes d'authentification ne sont pas extensibles pour les entreprises IoT qui fabriquent des appareils par centaines de milliers, voire par millions.
Chaque appareil qui sort de la chaîne de montage a besoin de sa propre identité et de son propre certificat, et souvent de plusieurs : une identité du fabricant, une identité du propriétaire de l'appareil, et d'autres pour accéder à divers services tels que les fournisseurs externes de services en nuage. Chaque identité est un vecteur potentiel d'attaque si elle n'est pas sécurisée efficacement.
Il est impossible d'assurer manuellement le suivi de toutes ces identités lorsque vous produisez un millier d'unités par heure. Et une fois qu'un appareil IoT est déployé dans l'environnement de l'utilisateur final, comment pouvez-vous inventorier, gérer et contrôler tous ses certificats ? En 2011, un certificat pouvait durer 10 ans. En 2012, cette durée de vie a été réduite de moitié. À partir de 2020, le cycle de vie des certificats ne sera plus que d'un an, et certaines organisations passent à des cycles de vie d'une semaine, voire d'une heure.
There is no way to manage these lifecycles without automation, but plenty of organizations still try, with over 40% of enterprises still attempting to manage keys and certs manually through spreadsheets. This creates a massive bottleneck in the software development lifecycle.
Une solution PKI peut aider à gérer les certificats à travers les cycles de développement, de production et d'utilisation, ouvrant la porte à l'adoption de méthodologies telles que Agile et DevOps, qui facilitent l'échelle et permettent une innovation plus rapide. PKI reflète et permet ces approches agiles itératives.
PKI offre la souplesse nécessaire pour s'adapter
L'internet des objets est un secteur qui évolue rapidement. Les réglementations peuvent être ponctuelles, de nouveaux cas d'utilisation apparaissent chaque jour et de nouvelles technologies telles que les chaînes d'outils OTA et DevOps influencent le paysage industriel. Il n'existe pas beaucoup de meilleures pratiques et de cadres convenus, mais PKI est suffisamment flexible pour être mis en œuvre dans un large éventail de contextes.
Certaines entreprises tentent de créer leur propre plateforme interne PKI , mais les avantages potentiels en termes de coûts compensent rarement les risques et l'utilisation des ressources. Une initiative PKI menée par une équipe inexpérimentée peut finir par coûter plus cher que l'externalisation du projet, et les résultats peuvent ne pas résoudre entièrement le problème. PKI est un domaine très spécifique avec de nombreux risques potentiels, et IoT les organisations ont besoin d'une équipe entière de spécialistes hautement qualifiés qui se consacrent exclusivement à PKI. Cela ne peut pas simplement être confié à la même équipe informatique chargée de maintenir les opérations commerciales principales en état de marche.
While care should be taken when outsourcing such a crucial security function, experienced PKI as-a-service vendors can often automate, secure, deploy, and scale PKI for a fraction of the cost of developing and running an internal PKI system.
Gestion de l'identité des dispositifs pendant la fabrication
IoT peuvent contenir des informations sensibles de l'entreprise, telles que des données de fabrication ou de santé personnelle, qui doivent être protégées. Mais même si les appareils non sécurisés ne contiennent pas de données sensibles en eux-mêmes, ils peuvent constituer un point d'accès pour les acteurs de la menace qui veulent pénétrer dans l'organisation.
Les fabricants n'ont aucun moyen de savoir où un appareil finira, et les certificats d'utilisateur final ne peuvent pas être délivrés au stade de la fabrication. PKI peut faciliter la transition de la propriété entre le fabricant et l'utilisateur final.
Dans de nombreux cas, le client peut être amené à prendre en charge le site PKI et à remplacer les certificats d'usine par les siens. Une plateforme PKI efficace aidera l'utilisateur final à gérer l'installation et la configuration des appareils IoT , en établissant la propriété et en évaluant automatiquement le nouvel environnement. Lorsque l'appareil est allumé pour la première fois, PKI lui permet de communiquer avec les serveurs de l'entreprise et de se connecter aux ressources internes. Plus important encore, PKI indique à l'appareil qui est son nouveau propriétaire.
Ce transfert de propriété clair améliore l'expérience de l'utilisateur final car il automatise une grande partie de l'installation et de la configuration initiales. Il permet également au dispositif IoT de s'intégrer largement dans n'importe quel environnement tout en atténuant le risque créé par le partage de ses données avec des systèmes adjacents. IoT Les utilisateurs finaux ne veulent pas être accablés par le processus de sécurisation du système, ils veulent simplement qu'il soit opérationnel avec un minimum de tracas et qu'il fonctionne bien une fois qu'il est configuré.
The use cases of IoT devices vary widely, from medical devices to consumer products to military equipment. However, most PKI technology can cover the vast majority of device issuance scenarios, often via industry-specific or configurable workflows.
Toute publicité n'est pas bonne à prendre
IoTLes technologies de l'information et de la communication (TIC), en tant qu'industrie, continueront d'évoluer et de se développer à un rythme rapide. Nous avons déjà des voitures auto-conduites et des stimulateurs cardiaques qui peuvent être surveillés depuis le monde entier. Les entreprises qui négligent la sécurité du site IoT feront la une des journaux et subiront des atteintes à leur réputation et des pertes financières massives.
La capacité à renforcer la sécurité et à gérer la prolifération des identités des machines tout en minimisant les coûts, les efforts et les risques est la clé du succès des fabricants de IoT , et PKI permet aux organisations de se concentrer sur le développement de produits efficaces plutôt que sur la gestion des certificats.
En savoir plus
If you want to dive deeper into the principles of how to secure the Internet of Things, check out our white paper Five Guiding Tenets for IoT Security.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
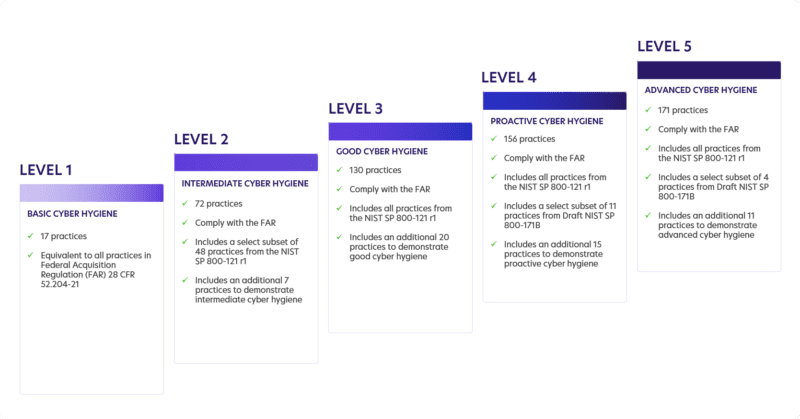
Conformité avec le CMMC : Ce qu'il faut savoir
En savoir plus
5 chiffres tirés de l'indice TEI de Forrester qui devraient vous faire revoir votre conception de l'infrastructure PKI
En savoir plus