


Wie erkennt Ihre Infrastruktur, wenn ein digitales Zertifikat nicht mehr vertrauenswürdig ist? Die Antwort hängt davon ab, ob Sie auf Zertifikatssperrlisten (CRLs), das Online Certificate Status Protocol (OCSP) oder beides zurückgreifen. Jeder Mechanismus hat seine eigenen Stärken und Nachteile, und die richtige Wahl hängt von Ihrer Umgebung, den Compliance-Anforderungen und Ihrer Risikotoleranz ab.
In diesem Beitrag wird erläutert, wie CRLs und OCSP funktionieren, wo jeweils ihre Grenzen liegen und wie Sie entscheiden können, welcher Ansatz am besten zu Ihrer PKI-Strategie passt.
Warum die Sperrung von Zertifikaten wichtig ist
Zertifikate bilden das Rückgrat der PKI. Sie schaffen Vertrauen und ermöglichen es den Benutzern, ihre Identität über Netzwerke, Anwendungen und Geräte hinweg zu authentifizieren sowie die Kommunikation in solchen Umgebungen zu verschlüsseln. Jedes Zertifikat hat eine begrenzte Gültigkeitsdauer, die sich stetig verkürzt: von 13 Monaten (Stand: September 2020) auf 200 Tage (März 2026), wobei weitere Verkürzungen auf 100 Tage bis März 2027 und 47 Tage bis März 2028 angestrebt werden.
Gültigkeitsfristen legen jedoch nur den äußeren Rahmen fest. Innerhalb dieses Zeitraums kann es vorkommen, dass eine Zertifizierungsstelle oder der Zertifikatsinhaber ein Zertifikat bereits lange vor dessen Ablauf als nicht vertrauenswürdig erklären muss. Hier kommt die Sperrung ins Spiel.
Die Sperrung von Zertifikaten ist eine wichtige, jedoch häufig übersehene Funktion des Zertifikatslebenszyklusmanagements. Ohne eine zuverlässige Methode zur Sperrung und zur Bekanntgabe des gesperrten Status bleiben kompromittierte oder fälschlicherweise ausgestellte Zertifikate weiterhin als vertrauenswürdig eingestuft, wodurch Systeme einem Sicherheitsrisiko ausgesetzt bleiben.
Um mehr über die Grundlagen zu erfahren, lesen Sie unsere Anleitungen zurZertifikatssperrliste (CRL)und zumOnline-Zertifikatsstatusprotokoll (OCSP). Sobald Sie den Unterschied zwischen CRL und OCSP verstanden haben, erfahren Sie,wie Sie eine CRL in der Praxis einsehen und überprüfen können.
Was ist eine Zertifikatswiderrufsliste (CRL)?
Eine CRL ist eine digital signierte Datei, die eine Liste von Seriennummern enthält, die zu Zertifikaten gehören, die widerrufen wurden und deren Gültigkeit noch nicht abgelaufen ist. Eine CRL ist im X.509-Standard und in RFC 5280 definiert und stellt eine mit einem Zeitstempel versehene und signierte Datenstruktur dar, die eine Zertifizierungsstelle (CA) oder ein CRL-Aussteller in regelmäßigen Abständen veröffentlicht, um den Widerrufsstatus der betroffenen digitalen Zertifikate mitzuteilen.
Unter der Zertifikatssperrungversteht man den Vorgang, bei dem ein digitales Zertifikat vor seinem geplanten Ablaufdatum als nicht vertrauenswürdig eingestuft wird.
Wie CRLs aufgebaut sind und veröffentlicht werden
Jeder Eintrag in einer CRL enthält die Seriennummer des Zertifikats, das Sperrdatum, eine optionale Frist sowie einen Grundcode. Ein Zertifikat kann einen von zwei Status aufweisen:
- Widerrufen: dauerhaft als nicht vertrauenswürdig eingestuft
- Aussetzung: vorübergehend ausgesetzt, mit der Möglichkeit einer Wiederaufnahme
Zertifizierungsstellen veröffentlichen CRLs nach einem festgelegten Zeitplan (stündlich, täglich, wöchentlich usw.), der von ihren Richtlinien abhängt. Zwischen den Veröffentlichungen erscheinen neu widerrufene Zertifikate erst bei der nächsten Aktualisierung in der Liste.
Wie Browser und Anwendungen CRLs überprüfen
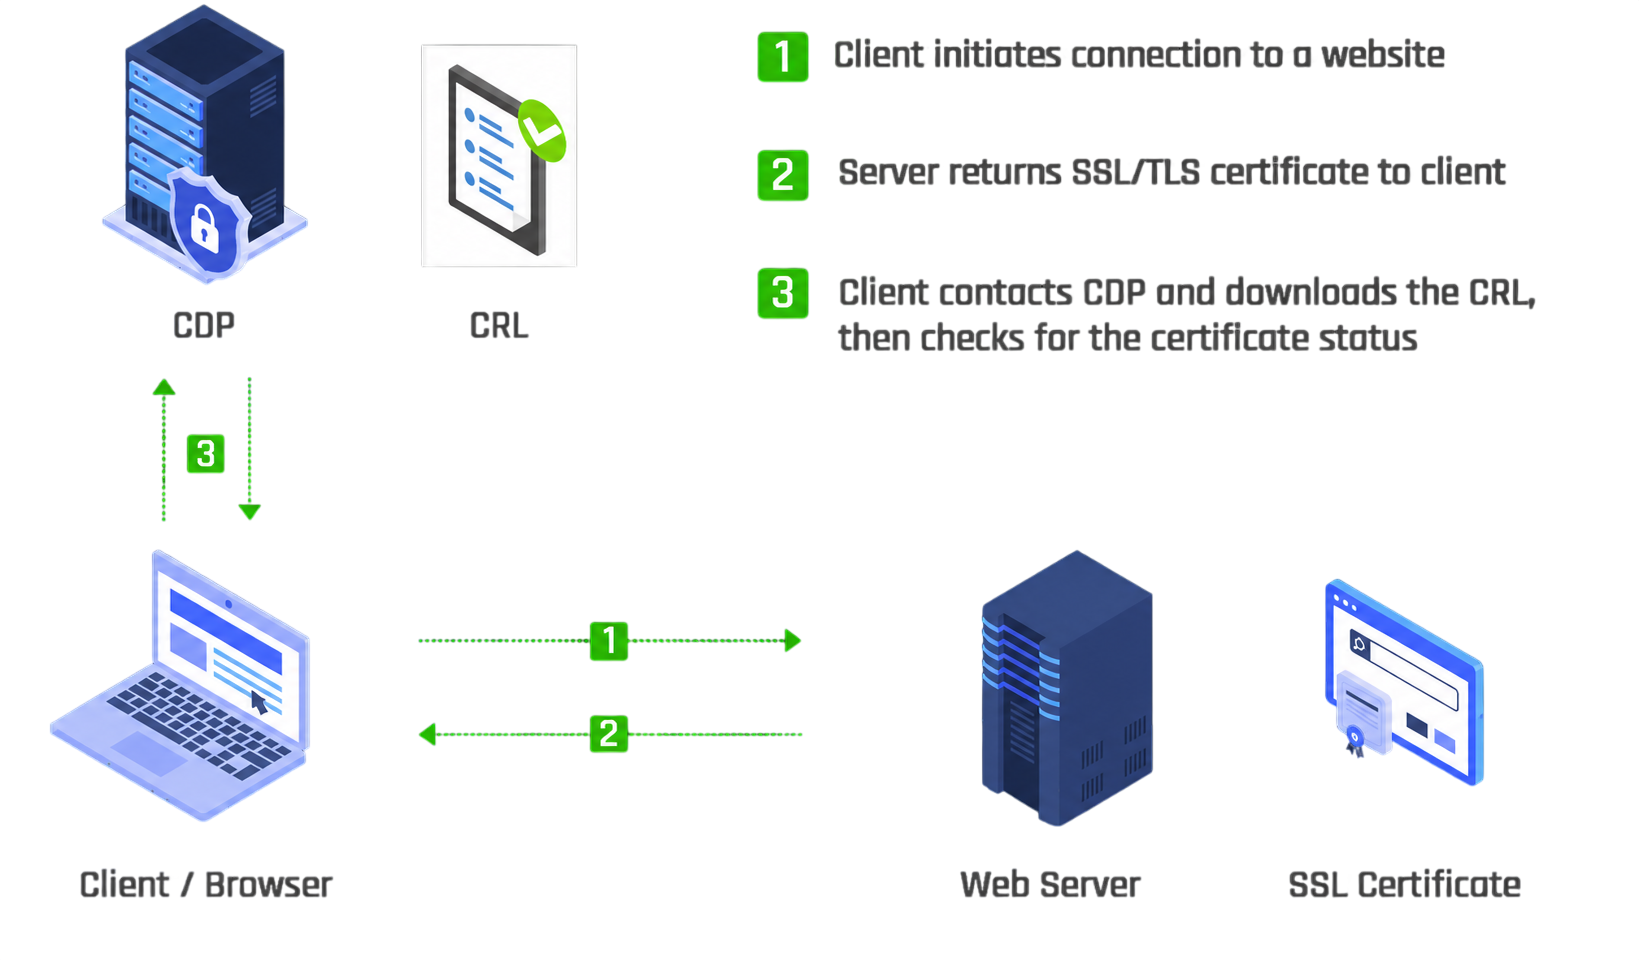
Wenn ein Browser eine TLS herstellt, überprüft er das Zertifikat des Servers und kontrolliert die zugehörige CRL, um sicherzustellen, dass das Zertifikat nicht widerrufen wurde. Die Überprüfung der CRLs ist ein wesentlicher Schritt bei einer PKI-basierten Transaktion, da dadurch die Identität des Website-Betreibers überprüft und festgestellt wird, ob das zugehörige Zertifikat vertrauenswürdig ist.
Das Zertifikat selbst enthält eine oder mehrere CDP-URLs, die auf die Seite verweisen, von der die CRL heruntergeladen werden kann.
Was ist ein CRL-Verteilungspunkt (CDP)?
Ein CDP ist der Ort auf einem Webserver, an dem eine Zertifizierungsstelle (CA) CRLs veröffentlicht. CDPs wurden traditionell auf LDAP-Servern bereitgestellt, doch diese Vorgehensweise wird aus Gründen der Einfachheit zunehmend seltener. Der Browser oder die Anwendung lädt die CRL vom CDP herunter, speichert sie bis zum Ablauf ihrer Gültigkeit im Cache und wertet sie aus, um den Sperrstatus zu ermitteln.
Daraus ergeben sich zwei Voraussetzungen für eine zuverlässige Überprüfung der Sperrung:
- Das CRL muss aktuell sein (darf nicht abgelaufen sein).
- Das CDP muss jederzeit erreichbar sein. Sollte das CDP nicht mehr verfügbar sein, schlagen die Überprüfungen des Widerrufsstatus vollständig fehl.
Eine Schritt-für-Schritt-Anleitung zum Auffinden und Überprüfen von CDPs finden Sie unter„So zeigen Sie eine Zertifikatssperrliste an und überprüfen sie“.
Häufige Gründe für die Sperrung von Zertifikaten
Zertifikate werden aus einer Reihe von betrieblichen und sicherheitstechnischen Gründen widerrufen, darunter:
- Fehlerhafte Ausstellung: Das Zertifikat wurde fehlerhaft oder ohne ordnungsgemäße Validierung ausgestellt.
- Gefälschtes Zertifikat: Das Zertifikat wurde durch Täuschung erlangt
- Kompromittierung des privaten Schlüssels: Der private Schlüssel des Zertifikats ist offengelegt worden oder wurde gestohlen
- Kompromittierung der Zertifizierungsstelle: Die ausstellende Zertifizierungsstelle selbst wurde kompromittiert
- Wechsel des Domaininhabers: Der Inhaber der Domain hat sich geändert
- Falschangaben bei der Validierung oder Vertragsverletzung: Der Zertifikatsinhaber hat gegen die Ausstellungsbedingungen verstoßen oder bei der Validierung falsche Angaben gemacht.
Ohne funktionsfähige CRLs oder einen gleichwertigen Sperrmechanismus sind Unternehmen erheblichen Sicherheitsrisiken ausgesetzt: Datenlecks, Identitätsdiebstahl, finanzielle Verluste und die mögliche Installation von Malware durch kompromittierte Zertifikate.
Einschränkungen bei der alleinigen Verwendung von CRLs
CRLs sind zwar ein grundlegender Bestandteil der PKI, weisen jedoch erhebliche Einschränkungen auf:
- Dateigröße: CRL-Dateien können sehr groß werden, was ihren Einsatz auf Geräten mit begrenztem Speicherplatz, wie Smartphones oder IoT , unpraktisch macht.
- Aufwand für die Analyse: Der Browser muss die gesamte Liste herunterladen und analysieren, um den Status eines einzelnen Zertifikats zu überprüfen, was zu Verzögerungen und einer schlechten Leistung führt.
- Verfallszeitfenster: Da CRLs nach einem festgelegten Zeitplan veröffentlicht werden, entsteht durch die Zwischenspeicherung ein Zeitfenster, in dem ein widerrufenes Zertifikat möglicherweise noch als gültig akzeptiert wird.
- Verfügbarkeit des CDP: Wenn der Verteilungspunkt nicht mehr verfügbar ist, können Mandanten den Widerrufsstatus überhaupt nicht mehr überprüfen.
Genau diese Einschränkungen sind der Grund, warum die Branche eine Alternative entwickelt hat: das Online Certificate Status Protocol.
Was ist das Online Certificate Status Protocol (OCSP)?
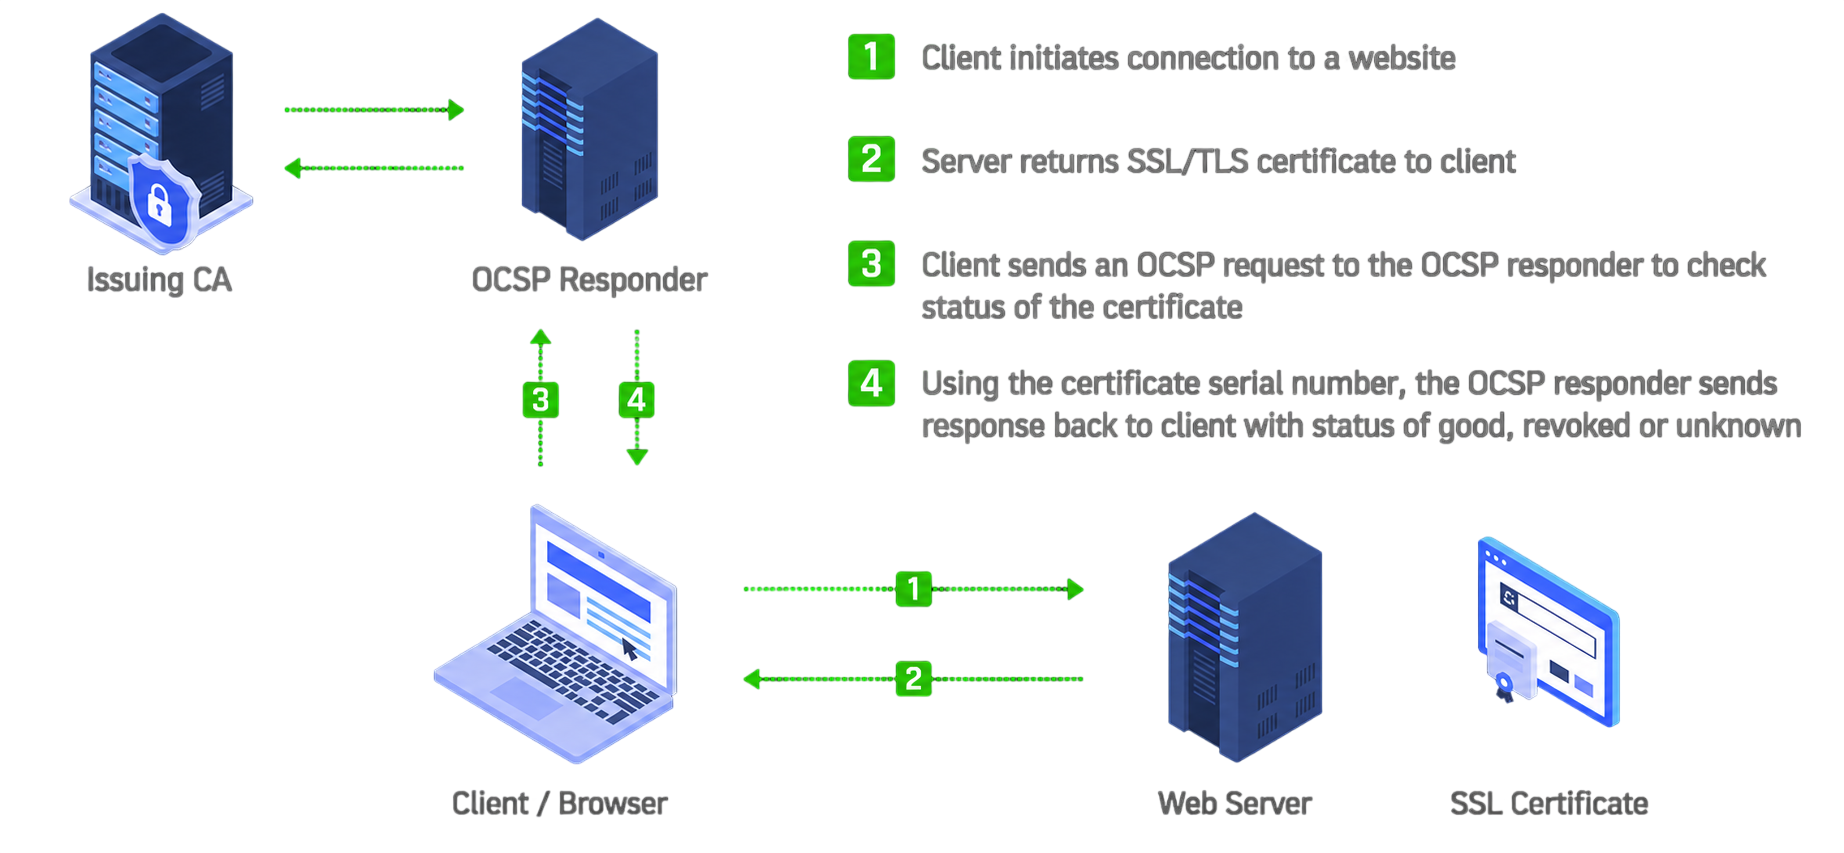
OCSP bietet einen grundlegend anderen Ansatz für die Überprüfung auf Sperrungen. Anstatt die aktuellste CRL herunterzuladen und diese zu analysieren, um zu prüfen, ob ein angefordertes Zertifikat auf der Liste steht, fragt der Browser den Status eines bestimmten Zertifikats beim Sperrungsserver der ausstellenden Zertifizierungsstelle ab.
Das Online Certificate Status Protocol (OCSP)ist ein Verfahren, mit dem sich der Sperrstatus eines einzelnen Zertifikats in Echtzeit überprüfen lässt, ohne dass die gesamte CRL heruntergeladen werden muss.
So funktioniert OCSP
Wenn ein Client ein Zertifikat überprüfen muss, sendet er eine OCSP-Anfrage an den OCSP-Responder der Zertifizierungsstelle. Der Responder gibt einen von drei Status zurück:
- Gut: Das Zertifikat ist gültig und wurde nicht widerrufen.
- Widerrufen: Das Zertifikat wurde widerrufen.
- Unbekannt: Der Empfänger verfügt über keine Informationen zum Zertifikat.
OCSP-Antworten sind kleiner als CRL-Dateien und eignen sich für Geräte mit begrenztem Speicherplatz. Das Protokoll ist in RFC 6960 beschrieben.
Einschränkungen von OCSP
OCSP löst zwar die Probleme hinsichtlich der Dateigröße und Aktualität von CRLs, bringt jedoch eigene Herausforderungen mit sich:
- Datenschutz: Bei jeder OCSP-Anfrage wird dem Responder der Zertifizierungsstelle mitgeteilt, welche Website der Nutzer besucht, was potenzielle Datenschutzbedenken aufwirft.
- Branchenweite Abkehr von OCSP für Web-PKI: Let’s Encrypt, eine der weltweit größten Zertifizierungsstellen für Web-PKI, kündigte im Dezember 2024 an, die OCSP-Unterstützung (mit Wirkung zum Mai 2025) einzustellen, und begründete dies mit Datenschutzbedenken, der Komplexität der Infrastruktur und den Kosten. Andere Zertifizierungsstellen haben ebenfalls damit begonnen, OCSP aus ihren Web-PKI-Angeboten auslaufen zu lassen, was auf eine breitere Rückkehr zur CRL-basierten Überprüfung öffentlich vertrauenswürdiger Zertifikate hindeutet.
Was ist OCSP-Stapling?
OCSP-Stapling behebt die Nachteile des Standard-OCSP in Bezug auf Datenschutz und Leistung. Beim OCSP-Stapling speichert der Webserver die OCSP-Antwort der Zertifizierungsstelle im Cache. Wenn der Client einen TLS initiiert, „heftet“ der Webserver die OCSP-Antwort an das Zertifikat, das er an den Browser sendet, sodass der Browser die Zertifizierungsstelle nicht mehr direkt kontaktieren muss.
OCSP-Stapling, das in RFC 6066 definiert ist, bietet drei wesentliche Vorteile:
- Verbesserte Leistung: Der Browser erhält den Widerrufsstatus im Rahmen des TLS , wodurch ein zusätzlicher Roundtrip zum OCSP-Responder entfällt.
- Verbesserte Sicherheit: weniger Fehlalarme durch nicht erreichbare OCSP-Responder und weniger Angriffsvektoren, da der Browser keine eigene externe Anfrage mehr stellen muss.
- Verbesserter Datenschutz für Nutzer: Zertifizierungsstellen erhalten OCSP-Anfragen ausschließlich von Webservern, nicht von einzelnen Nutzern, sodass das Surfverhalten nicht mehr offengelegt wird.
CRL vs. OCSP: Ein direkter Vergleich
| Abmessung | CRL | OCSP |
|---|---|---|
| Mechanismus | Lädt eine vollständige, signierte Liste der widerrufenen Zertifikate herunter | Fragt bei der Zertifizierungsstelle den Status eines einzelnen Zertifikats ab |
| Aktualität der Daten | Regelmäßige Aktualisierungen (stündlich, täglich, wöchentlich usw.) | Nahezu in Echtzeit (Prüfung bei jeder Anfrage) |
| Bandbreite und Leistung | Erweiterte Option (vollständiger Dateidownload und -analyse) | Niedriger (geringe Antwortgröße pro Zertifikat) |
| Geräteeignung | Weniger geeignet für Geräte mit begrenzten Ressourcen (große Dateigröße) | Besonders gut geeignet für IoT mobile Geräte |
| Datenschutz | Keine Offenlegung gegenüber der Zertifizierungsstelle bei jeder einzelnen Anfrage | Bei jeder Anfrage wird das zu prüfende Zertifikat angezeigt |
| Fehlerverhalten | Alle Widerrufsprüfungen schlagen fehl, wenn CDP nicht erreichbar ist | Einzelprüfungen schlagen fehl, wenn der OCSP-Responder nicht erreichbar ist |
Wann sollte man CRL, OCSP oder beides verwenden?
Der richtige Ansatz hängt von Ihrer Umgebung, den Richtlinienanforderungen und Ihrer Risikotoleranz ab. Hier finden Sie praktische Hinweise für gängige Szenarien:
- Serverumgebungen: Verwenden Sie CRL in Kombination mit OCSP-Stapling. Der Server übernimmt die Überprüfung auf Sperrungen und versieht die Antwort mit einem Staple, wodurch die Clients das Beste aus beiden Welten erhalten.
- IoT Geräte mit begrenzten Ressourcen: OCSP ist oft die bessere Wahl, da kleine Antworten pro Zertifikat auf Geräten mit begrenztem Speicher und begrenzter Bandbreite weitaus besser zu handhaben sind als große CRL-Downloads.
- Umgebungen mit hohen Sicherheitsanforderungen und strengen Compliance-Vorgaben: Setzen Sie sowohl CRL als auch OCSP ein, um Redundanz zu gewährleisten. Sollte ein Mechanismus ausfallen, dient der andere als Ausweichlösung und gewährleistet so eine lückenlose Abdeckung bei der Sperrung von Zertifikaten.
Die Wahl hängt vom jeweiligen Anwendungsfall ab. In Szenarien, in denen die Vertraulichkeit der Anfrage wichtig ist, ist CRL die bessere Option. Wenn es erforderlich ist, den aktuellen Status der PKI zu kennen und zu erfahren, welche Zertifikate widerrufen wurden, ist OCSP besser geeignet. Und beide Verfahren können eingesetzt werden, wann immer maximale Zuverlässigkeit erforderlich ist.
Die Verwendung sowohl von CRLs als auch von OCSP sorgt für operative Redundanz bei der Überprüfung von Zertifikatssperrungen. Sollte ein Sperrmechanismus nicht mehr verfügbar sein oder ausfallen, kann der andere weiterhin Informationen zum Sperrstatus bereitstellen, wodurch die Zuverlässigkeit und Ausfallsicherheit der PKI verbessert werden. Letztendlich hängt die Entscheidung, einen oder beide Mechanismen einzusetzen, von den Sicherheits- und Betriebsrichtlinien der Organisation ab.
Warum CRL- und OCSP-Überwachung so wichtig ist
Unabhängig davon, für welche Methode Sie sich entscheiden, ist die Überwachung Ihrer Widerrufsinfrastruktur unerlässlich. Bedenken Sie Folgendes: Wenn eine Zertifizierungsstelle (CA) ausfällt, können Sie keine neuen Zertifikate ausstellen; ist Ihre CRL jedoch abgelaufen oder nicht erreichbar, werden alle Ihre Zertifikate sofort unbrauchbar.
Aufgrund dieser Besonderheit ist die Überwachung von Sperrungen eine der betrieblich wichtigsten Funktionen in jeder PKI-Implementierung.
Eine wirksame Überwachung sollte folgende Aspekte umfassen:
- CRL-Überwachung: Reaktionsfähigkeit der Endpunkte, Ablaufwarnungen und Benachrichtigungen bei abgelaufenen CRLs
- OCSP-Überwachung: Reaktionsfähigkeit der Endpunkte und Gültigkeit der Antworten
Eine Echtzeit- und kontinuierliche Überwachung von Sperrungen durch Toolszur Automatisierung des Zertifikatslebenszykluswie Keyfactor Command sicherstellen, dass dies nicht geschieht. Durch die proaktive Überwachung des Zustands von CRL und OCSP können Teams solche stillen Ausfälle verhindern, die zu großflächigen Ausfällen führen.
Um zu erfahren, wie die CRL-Prüfung in der Praxis funktioniert, lesen Sie den Artikel„So zeigen Sie eine Zertifikatssperrliste an und überprüfen sie“.
Haben Sie Fragen zur Zertifikatssperrung? Wir haben die Antworten.
What is the difference between a CRL and OCSP?
A CRL is a complete list of revoked certificates published periodically by a CA, while OCSP checks the status of a single certificate in real time. CRLs require downloading and parsing the entire file, whereas OCSP returns a lightweight, per-certificate response.
Can I use both CRL and OCSP at the same time?
Yes, and many organizations do. Running both provides redundancy: if one mechanism becomes unavailable, the other serves as a fallback. This is especially common in high-security and compliance-driven environments.
Why would a digital certificate be revoked?
Common reasons include private key compromise, CA compromise, improper issuance, fraudulent certificates, domain ownership changes, and validation misrepresentation or agreement violations.
Is OCSP more secure than CRL?
OCSP provides more timely revocation data, but it introduces a privacy concern because each request reveals which certificate the user is checking. Neither method is inherently “more secure”; each has strengths that suit different use cases and environments.
How often are CRLs updated?
CRL update frequency varies by CA policy. Common intervals include hourly, daily, and weekly. More frequent updates reduce the staleness window but increase infrastructure load.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Als Nächstes stehen die 100-Tage-Zertifikate an: Warum sich Ihre Investitionen in Automatisierung im zweiten Quartal 2027 auszahlen
Mehr lesen
Digitales Vertrauen: Schützen Sie Ihr Unternehmen mit Certificate Lifecycle Automation
Mehr lesen