


Die Modernisierung von PKI-Systemen hat mit einem Imageproblem zu kämpfen. Wenn Sie einen Sicherheitsverantwortlichen fragen, wie lange eine vollständige PKI-Überarbeitung dauert, werden Sie Schätzungen hören, die sich in Jahren bemessen. Diese Wahrnehmung führt dazu, dass Unternehmen an veraltete Infrastrukturen, manuelle Zertifikatsabläufe und ein sich ständig verschärfendes Betriebsrisiko gebunden bleiben.
In der Praxis schließen Unternehmen, die eine geeignete Zertifikatsautomatisierung einsetzen, die Implementierung innerhalb weniger Monate ab und erzielen bereits vor dem ersten Verlängerungszyklus eine Amortisation.
Eine „Total Economic Impact“-Studie von Forrester ergab, dass das fiktive Unternehmen die Investition in weniger als sechs Monaten amortisiert hatte. Die Befragten gaben an, dass sie Keyfactor schrittweise über einen Zeitraum von einigen Monaten abgeschlossen hätten. Ein Telekommunikationsunternehmen handelte zügig und EJBCAund stellte die zentrale PKI-Infrastruktur innerhalb eines Zeitrahmens um, der die bisherige Annahme widerlegte, dass dies mehrere Jahre dauern würde.
In diesem Beitrag wird erläutert, wie eine schrittweise PKI-Einführung konkret aussieht, wie schnell sich der Nutzen einstellt, welche Ressourcen einkalkuliert werden müssen und wie der voraussichtliche Zeitplan aussieht. Falls Ihr Team die PKI-Modernisierung bisher aufgeschoben hat, weil das Projekt zu umfangreich erscheint, deuten die Daten auf das Gegenteil hin: Je länger Sie warten, desto höher sind die Kosten.
So sieht eine schrittweise PKI-Einführung aus
Eine viermonatige Implementierung mit eigens dafür bereitgestellten Ressourcen
Die in der Studie betrachtete fiktive Organisation (die auf der Grundlage aller befragten Unternehmen modelliert wurde) schloss Keyfactor in etwa vier Monaten ab. Das Team setzte in diesem Zeitraum fünf interne Mitarbeiter ein, die jeweils etwa 75 % ihrer Arbeitszeit für das Projekt aufwendeten, und führte dabei EJBCA für die PKI-Infrastruktur sowie Keyfactor Command zur Automatisierung des Zertifikatslebenszyklus.
Dies ist kein theoretischer Zeitplan. Er spiegelt eine reale Umsetzung wider, die den üblichen Einschränkungen in Unternehmen unterliegt: die Integration in die bestehende Infrastruktur, die Einhaltung von Compliance-Anforderungen und die Abstimmung mit internen Beteiligten.
Der Schlüssel lag in einem schrittweisen Vorgehen. Anstatt zu versuchen, alles gleichzeitig zu migrieren, legte das Team den Schwerpunkt zunächst auf Zertifikate mit hoher Auswirkung und erweiterte den Umfang schrittweise.
Behandeln Sie kurzfristige Vertragsverlängerungen vorrangig
Eine intelligente Bereitstellung beginnt mit den Zertifikaten, die derzeit am wichtigsten sind. Das Verbundunternehmen legte den Schwerpunkt auf die Umstellung manuell verwalteter Zertifikate, deren Gültigkeitsdauer in Kürze ablief. Dieser Ansatz brachte unmittelbaren Nutzen, da er drohende Ablaufrisiken verhinderte – die häufigste Ursache für kostspielige Ausfälle.
Indem sie sich auf die Zertifikate konzentrieren, deren Ablaufdatum am nächsten steht, können Unternehmen bereits innerhalb weniger Wochen nach der Einführung den ROI der Automatisierung nachweisen. Jedes Zertifikat, das automatisch statt manuell verlängert wird, verhindert einen Ausfall und spart Entwicklungszeit.
So funktioniert die schrittweise Migration
Einer der häufigsten Einwände gegen die Modernisierung der PKI ist die vermeintliche Notwendigkeit, die bestehende Infrastruktur von heute auf morgen aufzugeben. So funktioniert das aber nicht.
Während eines Keyfactor sagte ein Praktiker: „Ich würde nicht von einem kompletten Austausch sprechen, das wäre wirklich sehr schwierig. Bei Vertrauenswurzeln geht das nicht so einfach. Daher handelt es sich in der Regel um einen Übergang, bei dem bestehende Systeme auf eine neue PKI-Plattform übertragen werden.“
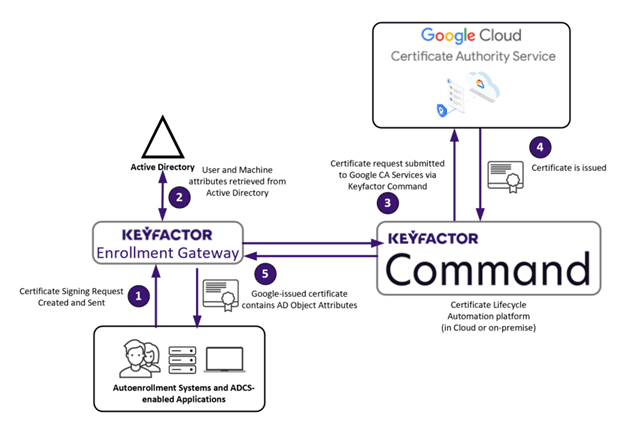
Keyfactor diesen schrittweisen Ansatz mit flexiblen Bereitstellungsoptionen. Unternehmen können SaaS-, Hybrid- oder On-Premises-Konfigurationen nutzen und bestehende Zertifizierungsstellen (einschließlich Microsoft ADCS) beibehalten, während sie ihre Workloads schrittweise auf eine moderne Infrastruktur migrieren. Ältere Zertifizierungsstellen bleiben während der Umstellung weiterhin in Betrieb, wodurch das Risiko einer störenden Umstellung vermieden wird.
Wie schnell sich Wert ansammelt
Amortisation in weniger als sechs Monaten
Die finanziellen Argumente für eine schnelle Einführung sind überzeugend. Die Forrester-Studie ergab, dass sich die Investition für das Modellunternehmen in weniger als sechs Monaten amortisiert hat, wobei sich die Erträge im ersten Jahr auf 4,25 Millionen Dollar beliefen, während die Kosten im ersten Jahr bei etwa 1,3 Millionen Dollar lagen.
Die Vorteile kommen bereits zum Tragen, noch bevor die vollständige Einführung abgeschlossen ist. Sobald die ersten Zertifikate automatisiert sind, gewinnen die Teams die Zeit zurück, die sie zuvor für die manuelle Nachverfolgung, Erneuerung und die Reaktion auf Vorfälle aufgewendet haben. Eine vollständige finanzielle Aufschlüsselung des ROI von 356 % finden Sie in unserem ersten Beitrag dieser Reihe: Die wahren Kosten der PKI: Was das Zertifikatsmanagement Ihr Unternehmen tatsächlich kostet.
Leistungen, die von Jahr zu Jahr steigen
Der kumulative Charakter der PKI-Automatisierung ist eines ihrer stärksten finanziellen Argumente. Die Forrester-Studie belegte, dass die Vorteile von 4,25 Millionen US-Dollar im ersten Jahr auf 5,08 Millionen US-Dollar im zweiten Jahr und 6,18 Millionen US-Dollar im dritten Jahr anstiegen.
Dieses Wachstum ist struktureller Natur, und die Vorteile sind im gesamten Unternehmen spürbar. Da immer mehr Zertifikate auf die Plattform migriert werden und der gesamte Zertifikatsbestand jährlich um 8 bis 12 % wächst, verstärkt jedes weitere automatisierte Zertifikat die Zeitersparnis. Manuelle Prozesse, deren Aufwand linear mit dem Zertifikatsvolumen stieg, werden durch Automatisierung ersetzt, die das Wachstum mit minimalem Mehraufwand auffängt.
Einen tieferen Einblick darin, wie sich die Automatisierung mit zunehmender Größe Ihres Zertifikatsbestands auswirkt, finden Sie unter „Automatisierung des Zertifikatslebenszyklus: So verwalten Sie Zertifikate im Unternehmensmaßstab“.
Was ist einzuplanen: Interne Ressourcen für die Umsetzung und die laufende Verwaltung
Während der viermonatigen Implementierungsphase sollten Sie mit dem Einsatz von fünf Vollzeitäquivalenten bei einer Auslastung von etwa 75 % rechnen. Diese Ressourcen sind für die Integration, die Konfiguration, die anfängliche Zertifikatsmigration und die Validierung zuständig.
Nach der Bereitstellung sind für die laufende Verwaltung etwa 2,5 Vollzeitäquivalente (FTE) erforderlich, deren durchschnittliche Gesamtkosten sich auf jeweils 156.000 US-Dollar belaufen. Zu ihren Aufgaben gehören der weitere Ausbau der Automatisierung, die Einbindung neuer Teams und Anwendungsfälle, die Stilllegung veralteter Infrastruktur sowie die Aufrechterhaltung der Transparenz über den gesamten Zertifikatsbestand.
Dieses Personalmodell bedeutet eine erhebliche Reduzierung gegenüber dem Ausgangswert vor der Modernisierung. Die Forrester-Studie belegte, dass Unternehmen PKI-Entwicklungsressourcen freisetzen konnten, die zuvor für manuelle Zertifikatsvorgänge, die Wartung der Infrastruktur und die Reaktion auf Vorfälle aufgewendet wurden.
Wie Keyfactor helfen Keyfactor
Der Implementierungsansatz Keyfactorist auf eine schrittweise, risikoarme Migration ausgelegt, wie sie von Sicherheitsteams in Unternehmen benötigt wird.
- SaaS-first with hybrid flexibility.
Start with a cloud-delivered platform and extend to on-premises or hybrid configurations as your environment requires. No infrastructure buildout is needed to get started. - Phased migration support alongside legacy systems.
Run Keyfactor alongside Microsoft ADCS or other legacy certificate authorities during the transition. There is no requirement to decommission existing infrastructure on day one. - Continuous partner support throughout deployment.
As one customer described: “We got constant support from Keyfactor to ensure that whatever design or architecture we put together would scale.” Implementation is a partnership, not a handoff. - Immediate automation wins with the highest-impact certificates.
Start with the certificates closest to expiration or the workflows consuming the most manual effort. Value begins accumulating from the first automated renewal.
Dies ist der abschließende Beitrag unserer vierteiligen Serie zur PKI-Modernisierung. Im Laufe der Serie haben wir die versteckten Kosten veralteter PKI-Systeme, das vermeidbare Risiko von Zertifikatsausfällen, die Auswirkungen der Automatisierung auf Unternehmensebene sowie nun den praktischen Weg zu einer schnellen Bereitstellung beleuchtet. Die „Total Economic Impact“-Studie von Forrester liefert die unabhängige Bestätigung für jede dieser Erkenntnisse. Laden Sie den vollständigen Forrester-TEI-Bericht herunter, um die umfassende Analyse einzusehen, oder wenden Sie sich an Keyfactor die Roadmap für die PKI-Modernisierung Ihres Unternehmens zu besprechen.
Haben Sie Fragen zur schnellen PKI-Modernisierung? Wir haben die Antworten.
How long does a typical Keyfactor PKI deployment take?
Most organizations complete their initial Keyfactor deployment in approximately four months. The Forrester study‘s composite organization followed a phased approach, starting with the highest-impact certificates and expanding coverage incrementally.
Do I need to replace my existing certificate authorities to use Keyfactor?
No. Keyfactor integrates with existing certificate authorities, including Microsoft ADCS. Organizations typically run Keyfactor alongside legacy infrastructure during a gradual transition rather than performing a disruptive rip-and-replace migration.
How many internal resources are needed for implementation?
The Forrester composite allocated five full-time equivalents at approximately 75% of working hours during the four-month implementation phase. After deployment, ongoing management requires roughly 2.5 FTEs.
When do organizations start seeing ROI from Keyfactor?
Payback occurs in less than six months. Benefits begin accumulating as soon as the first certificates are automated, before the full rollout is complete. Year 1 benefits in the Forrester study totaled $4.25 million.
What does Keyfactor cost for a large enterprise?
Annual SaaS subscription for up to one million certificates is approximately $485,000, with a one-time professional services fee of $53,500. There are no per-certificate fees, so costs remain predictable as your certificate estate grows.
Can Keyfactor run in my existing on-premises environment?
Yes. Keyfactor offers SaaS, hybrid, as-an-appliance and on-premises deployment options. Most organizations start with SaaS and extend to hybrid configurations as needed, but fully on-premises deployment is supported.
How does phased migration actually work in practice?
Organizations typically begin by automating certificates with the nearest renewal dates, then progressively onboard additional certificate types, teams, and use cases. Existing CAs continue operating throughout the transition. Roots of trust are grandfathered over to the new platform rather than replaced abruptly.
What happens to our PKI staff after automation is deployed?
PKI automation reduces the time your team spends on manual certificate tracking, renewal, and incident response. The Forrester study documented significant labor efficiency gains. Most organizations reallocate freed-up engineering capacity to higher-value security initiatives rather than reducing headcount.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.