Was ist ein Wildcard-Zertifikat?



What is a Wildcard SSL Certificate? A wildcard certificate is a type of SSL/TLS certificate that can be used to secure multiple domains (hosts), indicated by a wildcard character (*) in the domain name field.
Dies kann hilfreich sein, wenn Sie viele Domains oder Subdomains absichern müssen, da Sie dadurch Zeit und Geld sparen können. Dieser Artikel befasst sich mit Wildcard-Zertifikaten, ihrer Funktionsweise und den Gründen, warum Sie sie in Ihrem Unternehmen nicht verwenden sollten.
Verstehen von Wildcard-Zertifikaten
A wildcard SSL certificate is a digital certificate that can be used with multiple domain subdomains. Wildcard certificates are generally used in organizations with many subdomains. Wildcard certificates are valid for a primary domain and all its first-level subdomains.
For example, a wildcard certificate for *.example.com could be used for www.example.com, mail.example.com, store.example.com, or any other sub domain name in the example.com.
Wildcard-Zertifikate sind teurer als Standardzertifikate SSL/TLS , da es sich um Multi-Domain-Zertifikate mit demselben registrierten Stamm handelt. Dadurch lassen sie sich einfach bereitstellen und verwalten, anstatt mehrere Zertifikate für jede einzelne Domäne und Subdomäne zu verwenden. Diese Flexibilität birgt jedoch auch gewisse Sicherheits- und Betriebsrisiken, darunter:
- Key compromise: if the certificate’s private key is compromised, an attacker can impersonate any domain under that wildcard certificate. Cybercriminals use certificates to host malicious websites for phishing campaigns.
- Operational burden: Oftentimes, teams don’t remember all the places they installed a wildcard certificate, making it difficult to keep track and manage effectively at scale.
- Downtime and outages: When it comes time for renewal, they need to renew and provision the certificate to all locations at the same time (i.e., using SSL certificates for each server vs. one for all reduces the blast radius of outages and breaches caused by private key compromise).
Wie man ein Wildcard-Zertifikat erhält
Wildcard-Zertifikate können bei jeder Zertifizierungsstelle (CA) erworben werden. Bei der Bestellung eines Wildcard-Zertifikats müssen Sie den Hauptdomänennamen (z. B. example.com) und die Subdomänen (z. B. *.example.com) angeben. Die Zertifizierungsstelle erstellt dann ein Zertifikat, das zur Sicherung aller Subdomänen der angegebenen Domäne verwendet werden kann.
Vorteile von Wildcard-Zertifikaten
Die Verwendung eines Wildcard-Zertifikats für Ihre Website hat einige Vorteile:
- Sparen Sie Zeit und Geld: Wenn Sie viele Domains oder Subdomains haben, kann es effizienter und kostengünstiger sein, ein einziges Wildcard-Zertifikat anstelle mehrerer Standardzertifikate zu verwenden.
- Erhöhte Flexibilität: Wildcard-Zertifikate bieten mehr Flexibilität als Standardzertifikate, da sie zur Sicherung mehrerer Subdomains verwendet werden können. Dies kann hilfreich sein, wenn Sie in Zukunft Subdomains hinzufügen oder entfernen müssen.
Nachteile der Verwendung von Wildcard-Zertifikaten
Bei Wildcard-Zertifikaten überwiegen in der Regel die Risiken die Vorteile, insbesondere wenn Ihr Unternehmen nicht über die richtigen Tools und Prozesse für die Verwaltung von Zertifikaten verfügt:
- Creates security risks: The main drawback of wildcard certificates is that they can actually create more risk than security. Wildcard certificates use a single shared private key for all subdomains. So, if one subdomain is compromised, all other subdomains on the same certificate are also vulnerable.
- Schwierig zu verfolgen: Die vermeintlich einfache Verwendung von Wildcard-Zertifikaten kann täuschen. Ein einzelnes Wildcard-Zertifikat SSL lässt sich zwar leicht verteilen, aber die Verfolgung eines einzelnen Zertifikats über Dutzende oder sogar Hunderte von Servern hinweg kann eine ebenso große Herausforderung darstellen, insbesondere wenn es an allen Standorten gleichzeitig abläuft.
Lektionen gelernt: Ein Ausfall von Wildcard-Zertifikaten
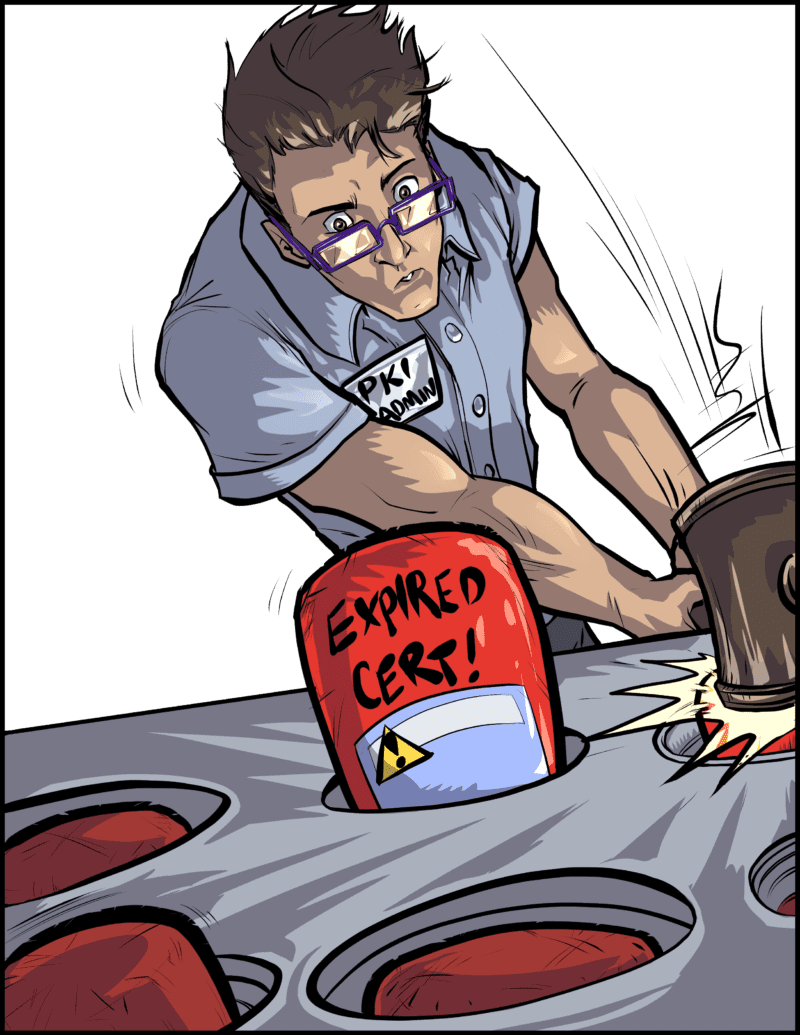
In May of 2018, Epic Games, the developer behind popular video games like Fortnite and Rocket League experienced a widespread outage that left millions of players unable to login and disconnected. The cause of the outage? An expired wildcard SSL certificate.
Das fragliche Zertifikat wurde in Hunderten von verschiedenen Produktionsdiensten in AWS installiert, was weitreichende Auswirkungen hatte. Viele Spieler waren frustriert und verärgert und machten ihrem Unmut in den sozialen Medien Luft.
Dieser Vorfall verdeutlicht einen der potenziellen Nachteile von Wildcard-Zertifikaten. Da Wildcard-Zertifikate mehrere Subdomains mit einem einzigen Zertifikat sichern, kann ein abgelaufenes Zertifikat weitreichende Störungen verursachen.
If you’re using a wildcard certificate, keep track of the expiration date and renew it promptly to avoid any potential problems. Epic Games spent five and half hours to fully recover from the incident. Incredibly, they shared the details of their experience as a lesson to industry peers and worked to resolve the issue quickly.
Wildcard-Zertifikate: Eine Abkürzung, keine Lösung
Wildcard-Zertifikate sind in den meisten Fällen eher eine Abkürzung als eine Lösung. Wenn der Prozess der Erneuerung, Bereitstellung und Installation von Zertifikaten manuell und zeitaufwändig ist, besteht der einfache Ausweg darin, die Anzahl der zu verwaltenden Zertifikate zu reduzieren. Klingt sinnvoll, oder? Nicht immer.
Bei einer großen Anzahl von Websites, die auf einer kleinen Infrastruktur gehostet werden, kann dies sinnvoll sein, aber Sie müssen genau kontrollieren, wie das Wildcard-Zertifikat über diese Systeme verteilt und verwaltet wird.
In development and testing environments, you may need to create temporary subdomains. Rather than going through the hassle (and expense) of creating and securing individual certificates for those subdomains, you can simply create a wildcard certificate and add the temporary subdomains to it as needed.
In den meisten Fällen sollten Wildcard-Zertifikate jedoch vermieden werden. Wenn Sie einfach nur versuchen, Zeit und Geld zu sparen oder ein Wildcard-Zertifikat als Notlösung zu verwenden, bekämpfen Sie nur ein Symptom und nicht das eigentliche Problem. Mit einer angemessenen Überwachung und Automatisierung lassen sich die mit der Zertifikatsverwaltung verbundenen Probleme lindern und gleichzeitig die mit Wildcard-Zertifikaten verbundenen Risiken vermeiden.
Ablauf und Erneuerung der Bescheinigung
Wie alle digitalen Zertifikate haben auch die Wildcard-Zertifikate SSL ein Ablaufdatum und müssen verwaltet werden. Wenn ein Zertifikat abläuft, muss es an allen Standorten erneuert und ersetzt werden. Wird ein Zertifikat nicht erneuert, sind die damit gesicherte(n) Website(s) nicht mehr über HTTPS erreichbar und zeigen den Besuchern eine Fehlermeldung an.
Wenn Sie ein Wildcard-Zertifikat SSL erneuern, müssen Sie eine neue Zertifikatsanforderung (Certificate Signing Request, CSR) erstellen und diese an Ihre Zertifizierungsstelle (CA) senden. Geben Sie unbedingt an, dass Sie ein Wildcard-Zertifikat erneuern, da dies bei der Erstellung Ihres neuen Zertifikats durch die Zertifizierungsstelle berücksichtigt wird.
Verwaltung des Lebenszyklus von Zertifikaten
Sobald Sie Ihr Wildcard-Zertifikat SSL haben, müssen Sie es auf Ihrem Webserver (oder mehreren Servern) installieren und richtig konfigurieren. Danach sollten Sie das Zertifikat regelmäßig überwachen, um sicherzustellen, dass es noch gültig und aktuell ist. Dieser Prozess wird als Zertifikats-Lebenszyklus-Management bezeichnet.
Automatisierung des Lebenszyklus von Zertifikaten
Many businesses automate the certificate lifecycle to simplify managing wildcard SSL certificates. This can be done with a solution like Keyfactor Command, which automates all aspects of SSL/TLS certificate management, from enrollment and installation to monitoring and renewal. This process is known as certificate lifecycle automation.
Schlussfolgerung
Fazit: Wildcard-Zertifikate können in bestimmten Situationen nützlich sein, aber im Allgemeinen sollten sie vermieden werden. Wenn Sie ein Wildcard-Zertifikat erwerben, ist es wichtig, dass der private Schlüssel sicher generiert und gespeichert wird und dass Sie Einblick in jeden Standort haben, an dem das Zertifikat installiert ist, um sicherzustellen, dass es erneuert und ersetzt wird, bevor es abläuft.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.