Neuerungen in Keyfactor EJBCA .4: Quantensicher, planetengroß und Appliance



Tl;dr
EJBCA .4 ist ein wichtiger Schritt vorwärts, um die weltweit vertrauenswürdigste PKI mit quantensicherer Sicherheit, Automatisierung im globalen Maßstab und moderner Flexibilität bei der Bereitstellung auszustatten.
Mit erweiterten hardware (HSM), FIPS 140-3-konformer SCEP-Unterstützung, neuen Richtlinien für das Schwachstellenmanagement von Drittanbietern und umfangreichen Updates für Hardware Software erweitert diese Version den Einsatzbereich EJBCAauf alle Umgebungen.
Lesen Sie hier die Versionshinweise oder lesen Sie weiter unten, um mehr über die Neuerungen zu erfahren.
1. Quantensichere PKI: Erweiterte HSM-Leistung und PQC-Abdeckung
Da Unternehmen langlebige kryptografische Systeme entwickeln – insbesondere solche, die IoT , kritische Infrastrukturen und regulierte Umgebungen schützen –, ist der Schutz vor Quantencomputern mittlerweile unverzichtbar geworden.
EJBCA .4 erweitert die Unterstützung für quantensichere Kryptografie durch eine breitere ML-DSA-Schlüsselunterstützung für die branchenführenden HSMs, darunter:
Thales Luna 7
Utimaco u.trust Anker
Vertrauen Sie nShield Connect
AWS KMS
Fortanix DSM
Securosys Primus
Diese Integrationen ermöglichen es Unternehmen, PQC-Schlüssel in FIPS-validierten, hardware Umgebungen zu platzieren – was für langfristige Vertraulichkeit und Compliance von entscheidender Bedeutung ist.
Why it matters:
Customers can future-proof their PKI using the hardware vendors they already trust, without redesigning their infrastructure. Quantum-safe keys can now be generated, stored, and managed in enterprise-grade HSMs, ensuring modern security without operational disruption.
2. Planet-Scale PKI: Automatisierung, Veröffentlichung und hohe Verfügbarkeit
Die Verwaltung von PKI in global verteilten Architekturen wird oft zu einem Engpass. Mit Version 9.4 EJBCA neue Automatisierungsfunktionen EJBCA , die auf Skalierbarkeit ausgelegt sind.
Zu den wichtigsten Verbesserungen gehören:
Verbesserungen an ConfigDump für einen einfacheren Export/Import von Konfigurationen auf YAML-Basis
SCP-Veröffentlichung über alle Bereitstellungstypen hinweg
Neue SFTP-Unterstützung für sichere, schlüsselbasierte automatisierte Publishing-Workflows
Diese Updates optimieren die PKI-Lebenszyklusabläufe, reduzieren menschliche Fehler und erleichtern die Replikation oder Verteilung von CA-Diensten über Cloud-Regionen, Rechenzentren oder containerisierte Umgebungen hinweg.
Why it matters:
Whether issuing thousands of certificates or billions, EJBCA needs to function as a foundational service. With stronger automation and more flexible publishing, organizations can operate PKI at true “planet scale.”
3. Fortschritte bei Compliance und Protokollen: ACME, FIPS und Transparenz
Cybersicherheitsvorschriften verlangen zunehmend Transparenz in Bezug auf Schwachstellen, Komponentenbibliotheken und kryptografische Prozesse. EJBCA .4 erfüllt diese Anforderungen mit mehreren konformitätsorientierten Verbesserungen.
ACME-Verlängerungsinformationen (ARI)
Die Unterstützung für ARI (RFC 9773) ermöglicht EJBCA Clients proaktiv EJBCA den Zeitpunkt der Zertifikatserneuerung EJBCA informieren, wodurch das Risiko einer massenhaften Ablauf von Zertifikaten verringert wird.
Offizielle Richtlinie zum Schwachstellenmanagement
EJBCA bietet EJBCA :
Automatisiertes CVE-Scannen,
Analyse von Komponenten von Drittanbietern und
Eine SBOM für jede Version.
Dies hilft Unternehmen dabei, die sich ständig weiterentwickelnden Sicherheitsanforderungen in der Lieferkette zu erfüllen.
FIPS 140-3-konforme SCEP-Erweiterungen
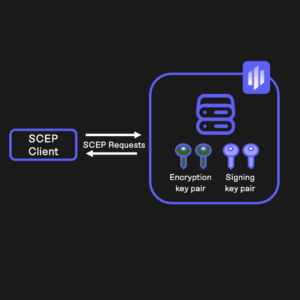
Frühere Versionen von SCEP verwendeten einen einzigen Schlüssel zum Signieren und Verschlüsseln von CNC-Nutzdaten. Gemäß FIPS 140-3 ist dies nicht mehr zulässig, insbesondere wenn Schlüssel in einem konformen HSM generiert werden.
EJBCA .4 führt separate Signatur- und Verschlüsselungsschlüsselpaare ein und gewährleistet damit die vollständige Einhaltung der FIPS-Anforderungen.
Why it matters:
Compliance isn’t just a checkbox—it’s operational safety. These updates help ensure EJBCA fits seamlessly into regulated environments where transparency and correctness are mandatory.
4. Modernisierung der Plattform: Eine stärkere, schnellere Grundlage
EJBCA .4 bringt bedeutende interne Verbesserungen mit sich, um die Leistung, Sicherheit und langfristige Wartbarkeit zu verbessern.
Zu den wichtigsten Technologie-Updates gehören:
Java 21 als empfohlene Laufzeitumgebung
Unterstützung für den WildFly 38-Anwendungsserver
Bouncy Castle .82 für verbesserte PQC- und Kryptografie-Funktionen
Dynamische OAuth-Hostnamenunterstützung für Umgebungen mit mehreren Hostnamen
Why it matters:
These updates ensure EJBCA continues to meet enterprise-grade performance needs while enabling easier upgrades, stronger cryptographic support, and cleaner deployments.
5. Verbesserungen der Admin-Erfahrung: Vereinfachte, optimierte Arbeitsabläufe
Die Verbesserungen der Benutzerfreundlichkeit in Version 9.4 helfen PKI-Administratoren, schneller und sicherer zu arbeiten.
Zu den Höhepunkten gehören:
Optimierte Abläufe für die Erstellung von CA, Profilen und Krypto-Tokens
Inline-Bearbeitung für Namen (keine separaten Umbenennungsaktionen mehr)
Neue spezielle Seiten zum Löschen und Klonen
Registerkarten-Oberflächen für die Konfiguration von CA-Management und OCSP-Responder
Why it matters:
Even highly technical teams benefit from cleaner UX. These improvements reduce error rates, speed up configuration, and make the daily operations of running PKI more intuitive.
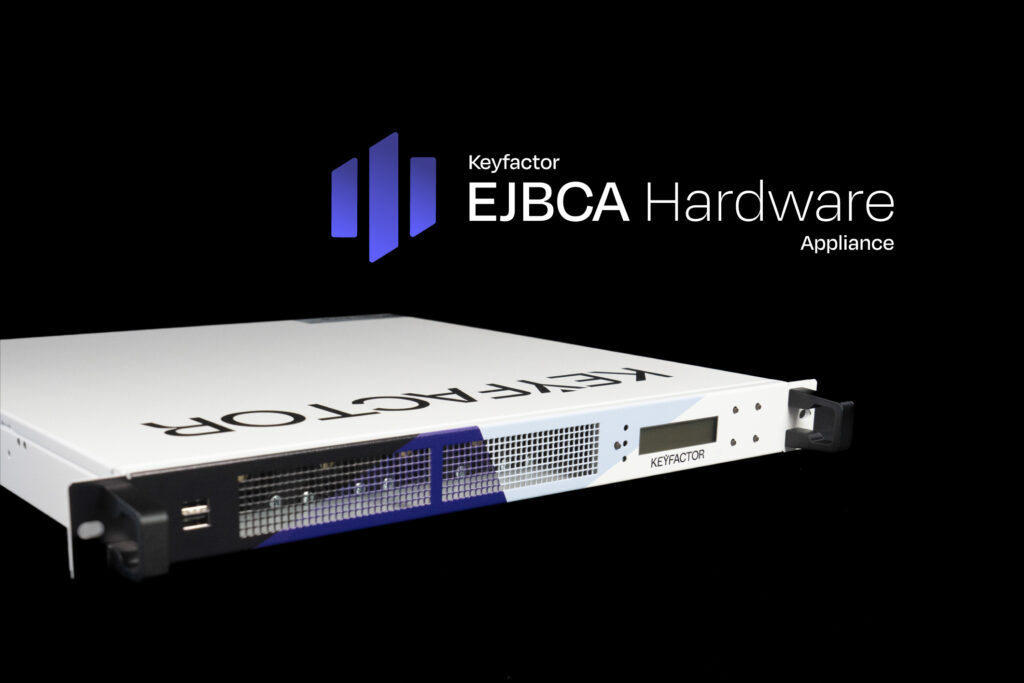
6. Appliance : Hardware .2 und Software .9
Hardware Appliance .2: Die nächste Generation von „PKI in a Box“
Zu den neuen Funktionen gehören:
Quantum-Unterstützung für die integrierten PCI-HSMs von Thales Luna und Utimaco durch einfache, über die WebUI gesteuerte Firmware-Updates
Unterstützung für netzwerkgebundene HSMs, darunter Entrust nShield, Thales Luna Network, Securosys Primus und Utimaco LAN-Geräte
Unterstützung für externe Datenbanken: MariaDB, Oracle, PostgreSQL, SQL Server, alle über die WebUI konfigurierbar
Software Appliance .9: PKI auf Ihrem Hypervisor – vereinfacht
Wesentliche Verbesserungen:
Sicherung und Wiederherstellung mit einem Klick, wodurch Tools auf Hypervisor-Ebene überflüssig werden
PQC-Unterstützung für netzwerkgebundene HSMs (Entrust nShield, Thales Luna)
USB-HSM-Unterstützung, beginnend mit Thales Luna USB-Modulen – ideal für sichere Offline-Root-CA-Bereitstellungen
Why it matters:
Both appliances reduce operational complexity by centralizing management in the WebUI and removing dependency on deep PKI expertise or specialized infrastructure teams.
Eine neue Ära für EJBCA
EJBCA .4 ist mehr als nur ein Feature-Update – es ist ein Wendepunkt. Mit einer stärkeren kryptografischen Grundlage, einer tieferen Automatisierung, einer verbesserten Compliance-Position und flexibleren Bereitstellungsfunktionen positioniert diese Version EJBCA das nächste Jahrzehnt des digitalen Vertrauens.
Ganz gleich, ob Sie sich auf den Übergang zur Post-Quanten-Ära vorbereiten, die Ausstellung von Zertifikaten auf Milliarden skalieren oder die PKI-Infrastruktur in Appliances oder Containern modernisieren möchten – mit EJBCA .4 ist Ihr Unternehmen für alle zukünftigen Herausforderungen gerüstet.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.