Nouveautés de Keyfactor EJBCA .4 : sécurité quantique, échelle planétaire et Appliance



Tl;dr
EJBCA .4 marque une avancée majeure dans la mise en place d'une sécurité quantique, d'une automatisation à l'échelle planétaire et d'une flexibilité de déploiement modernisée pour l'infrastructure PKI la plus fiable au monde.
Avec des intégrations étendues du module hardware (HSM), la prise en charge SCEP conforme à la norme FIPS 140-3, de nouvelles politiques de gestion des vulnérabilités tierces et des mises à jour majeures Software Hardware Software , cette version étend la portée EJBCAà tous les environnements.
Lisez les notes de mise à jour ici, ou poursuivez votre lecture ci-dessous pour en savoir plus sur les nouveautés.
1. PKI sécurisée quantique : puissance HSM étendue et couverture PQC
À mesure que les organisations mettent en place des systèmes cryptographiques à longue durée de vie, en particulier ceux qui sécurisent IoT , les infrastructures critiques et les environnements réglementés, la protection post-quantique est devenue incontournable.
EJBCA .4 étend la prise en charge de la cryptographie quantique sécurisée avec une prise en charge plus large des clés ML-DSA sur les principaux HSM du secteur, notamment :
Thales Luna 7
Utimaco u.trust Anchor
Confiez nShield Connect
KMS AWS
Fortanix DSM
Securosys Primus
Ces intégrations permettent aux organisations de placer des clés PQC dans des environnements validés FIPS et hardware, ce qui est essentiel pour garantir la confidentialité et la conformité à long terme.
Why it matters:
Customers can future-proof their PKI using the hardware vendors they already trust, without redesigning their infrastructure. Quantum-safe keys can now be generated, stored, and managed in enterprise-grade HSMs, ensuring modern security without operational disruption.
2. PKI à l'échelle planétaire : automatisation, publication et haute disponibilité
La gestion PKI des architectures distribuées à l'échelle mondiale devient souvent un goulot d'étranglement. Avec la version 9.4, EJBCA de nouvelles capacités d'automatisation conçues pour la mise à l'échelle.
Les principales améliorations comprennent :
Améliorations de ConfigDump pour une exportation/importation de configuration plus simple, basée sur YAML
Publication SCP pour tous les types de déploiement
Nouvelle prise en charge SFTP pour des workflows de publication automatisés sécurisés et basés sur des clés
Ces mises à jour rationalisent les opérations PKI , réduisent les erreurs humaines et facilitent la réplication ou la distribution des services CA dans les régions cloud, les centres de données ou les environnements conteneurisés.
Why it matters:
Whether issuing thousands of certificates or billions, EJBCA needs to function as a foundational service. With stronger automation and more flexible publishing, organizations can operate PKI at true “planet scale.”
3. Conformité et avancées en matière de protocole : ACME, FIPS et transparence
Les réglementations en matière de cybersécurité exigent de plus en plus de transparence concernant les vulnérabilités, les bibliothèques de composants et les processus cryptographiques. EJBCA .4 répond à ces exigences grâce à plusieurs améliorations axées sur la conformité.
Informations sur le renouvellement ACME (ARI)
La prise en charge de l'ARI (RFC 9773) permet à EJBCA communiquer de manière proactive aux clients les dates de renouvellement des certificats, réduisant ainsi le risque d'expiration massive des certificats.
Politique officielle de gestion des vulnérabilités
EJBCA propose EJBCA :
Analyse automatisée des CVE,
Analyse des composants tiers, et
Une SBOM pour chaque version.
Cela aide les organisations à répondre aux exigences évolutives en matière de sécurité de la chaîne d'approvisionnement.
Améliorations SCEP conformes à la norme FIPS 140-3
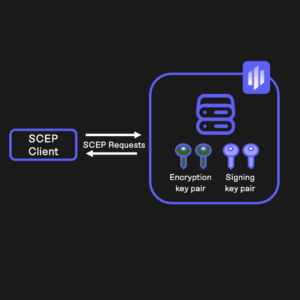
Les versions antérieures du protocole SCEP utilisaient une clé unique pour signer et chiffrer les charges utiles CNC. En vertu de la norme FIPS 140-3, cela n'est plus autorisé, en particulier lorsque les clés sont générées dans un module HSM conforme.
EJBCA .4 introduit des paires de clés de signature et de chiffrement distinctes, garantissant ainsi le respect total des exigences FIPS.
Why it matters:
Compliance isn’t just a checkbox—it’s operational safety. These updates help ensure EJBCA fits seamlessly into regulated environments where transparency and correctness are mandatory.
4. Modernisation de la plateforme : une base plus solide et plus rapide
EJBCA .4 apporte d'importantes améliorations sous le capot afin d'améliorer les performances, la sécurité et la maintenabilité à long terme.
Les principales mises à jour technologiques comprennent :
Java 21 comme environnement d'exécution recommandé
Prise en charge du serveur d'applications WildFly 38
Bouncy Castle .82 pour des capacités cryptographiques et PQC améliorées
Prise en charge dynamique des noms d'hôte OAuth pour les environnements à noms d'hôte multiples
Why it matters:
These updates ensure EJBCA continues to meet enterprise-grade performance needs while enabling easier upgrades, stronger cryptographic support, and cleaner deployments.
5. Améliorations de l'expérience administrative : workflows simplifiés et rationalisés
Les améliorations apportées à la convivialité dans la version 9.4 permettent PKI de travailler plus rapidement et en toute sécurité.
Les points forts sont les suivants :
Flux simplifiés pour la création de CA, de profils et de jetons cryptographiques
Modification en ligne des noms (plus besoin d'effectuer des actions de renommage séparées)
Nouvelles pages dédiées à la suppression et au clonage
Interfaces à onglets pour la gestion CA et la configuration OCSP Responder
Why it matters:
Even highly technical teams benefit from cleaner UX. These improvements reduce error rates, speed up configuration, and make the daily operations of running PKI more intuitive.
6. Appliance : Hardware .2 et Software .9
Appliance Hardware Appliance .2 : la «PKI a Box » nouvelle génération
Les nouvelles fonctionnalités comprennent :
Prise en charge Quantum pour les HSM PCI Thales Luna et Utimaco intégrés via de simples mises à jour du micrologiciel pilotées par l'interface utilisateur Web.
Prise en charge des HSM connectés au réseau, notamment les appareils Entrust nShield, Thales Luna Network, Securosys Primus et Utimaco LAN.
Prise en charge des bases de données externes: MariaDB, Oracle, PostgreSQL, SQL Server, toutes configurables via l'interface utilisateur Web.
Software Appliance .9 : PKI votre hyperviseur — Simplifié
Améliorations majeures :
Sauvegarde et restauration en un clic, éliminant le besoin d'outils au niveau de l'hyperviseur
Prise en charge PQC pour les HSM connectés au réseau (Entrust nShield, Thales Luna)
Prise en charge USB HSM, à commencer par les modules USB Thales Luna, idéaux pour les déploiements sécurisés hors ligne de CA racine.
Why it matters:
Both appliances reduce operational complexity by centralizing management in the WebUI and removing dependency on deep PKI expertise or specialized infrastructure teams.
Une nouvelle ère pour EJBCA
EJBCA .4 représente plus qu'une simple mise à jour fonctionnelle : c'est un tournant. Avec une base cryptographique plus solide, une automatisation plus poussée, une conformité renforcée et des capacités de déploiement plus flexibles, cette version positionne EJBCA la prochaine décennie de confiance numérique.
Que vous vous prépariez à la transition post-quantique, que vous augmentiez la délivrance de certificats à plusieurs milliards ou que vous modernisiez PKI dans des appareils ou des conteneurs, EJBCA .4 vous aide à garantir que votre organisation est prête pour tout ce qui l'attend.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.