Novedades de Keyfactor EJBCA .4: seguridad cuántica, escala planetaria y Appliance



Tl;dr
EJBCA .4 supone un gran avance en la incorporación de seguridad cuántica, automatización a escala planetaria y flexibilidad de implementación modernizada a la PKI más fiable del mundo.
Con integraciones ampliadas del módulo hardware (HSM), compatibilidad con SCEP conforme con FIPS 140-3, nuevas políticas de gestión de vulnerabilidades de terceros y actualizaciones importantes tanto para Software Hardware Software , esta versión amplía el alcance EJBCAa todos los entornos.
Lee las notas de la versión aquí o continúa leyendo a continuación para conocer más a fondo las novedades.
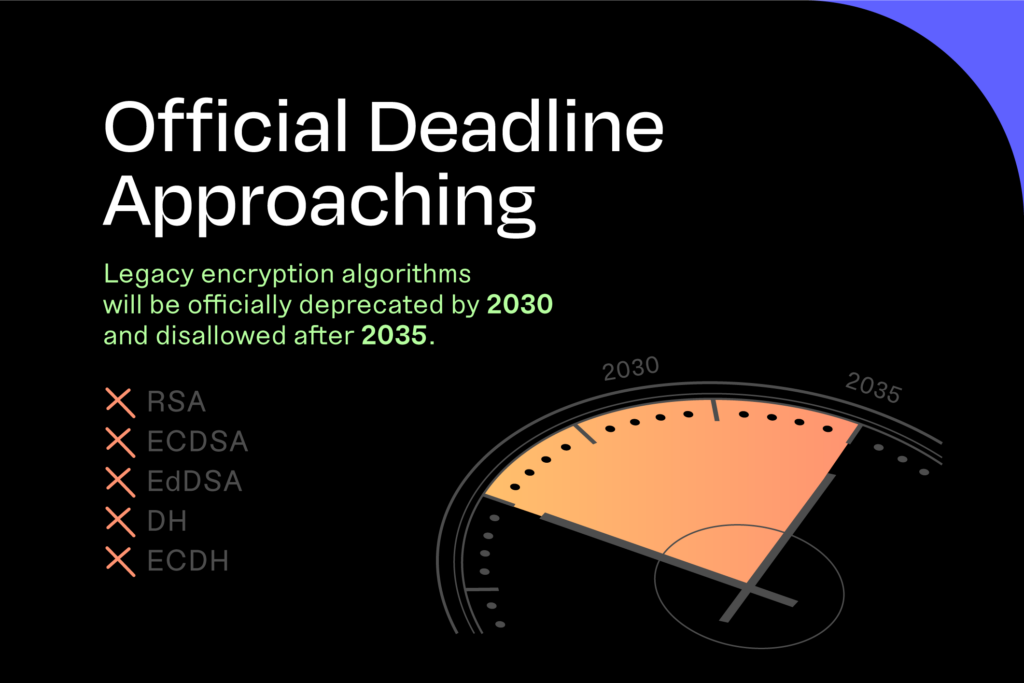
1. PKI cuántica segura: mayor potencia del HSM y cobertura PQC ampliada
A medida que las organizaciones crean sistemas criptográficos de larga duración, especialmente aquellos que protegen IoT , infraestructuras críticas y entornos regulados, la protección poscuántica se ha convertido en algo imprescindible.
EJBCA .4 amplía la compatibilidad con la criptografía cuántica segura con una mayor compatibilidad con claves ML-DSA en los HSM líderes del sector, entre los que se incluyen:
Thales Luna 7
Utimaco u.trust Anchor
Confíe en nShield Connect
AWS KMS
Fortanix DSM
Securosys Primus
Estas integraciones permiten a las organizaciones colocar claves PQC dentro de entornos validados por FIPS y hardware, lo cual es fundamental para garantizar la confidencialidad y el cumplimiento normativo a largo plazo.
Why it matters:
Customers can future-proof their PKI using the hardware vendors they already trust, without redesigning their infrastructure. Quantum-safe keys can now be generated, stored, and managed in enterprise-grade HSMs, ensuring modern security without operational disruption.
2. PKI a escala planetaria: automatización, publicación y alta disponibilidad
La gestión de PKI en arquitecturas distribuidas a nivel mundial a menudo se convierte en un cuello de botella. Con la versión 9.4, EJBCA nuevas capacidades de automatización diseñadas para la escalabilidad.
Las mejoras clave incluyen:
Mejoras en ConfigDump para una exportación/importación de configuraciones más sencilla basada en YAML.
Publicación de SCP en todos los tipos de implementación
Nueva compatibilidad con SFTP para flujos de trabajo de publicación automatizados seguros y basados en claves.
Estas actualizaciones optimizan las operaciones del ciclo de vida de la PKI, reducen los errores humanos y facilitan la replicación o distribución de los servicios de CA en regiones de nube, centros de datos o entornos contenedorizados.
Why it matters:
Whether issuing thousands of certificates or billions, EJBCA needs to function as a foundational service. With stronger automation and more flexible publishing, organizations can operate PKI at true “planet scale.”
3. Avances en materia de cumplimiento y protocolos: ACME, FIPS y transparencia.
Las normativas de ciberseguridad exigen cada vez más transparencia en materia de vulnerabilidades, bibliotecas de componentes y procesos criptográficos. EJBCA .4 cumple con estos requisitos gracias a varias mejoras orientadas al cumplimiento normativo.
Información sobre la renovación de ACME (ARI)
La compatibilidad con ARI (RFC 9773) permite EJBCA comunicar de forma proactiva a los clientes el momento de renovación de los certificados, lo que reduce el riesgo de caducidad masiva de los mismos.
Política oficial de gestión de vulnerabilidades
EJBCA ofrece:
Escaneo automatizado de CVE,
Análisis de componentes de terceros, y
Un SBOM para cada lanzamiento.
Esto ayuda a las organizaciones a cumplir con los requisitos de seguridad de la cadena de suministro en constante evolución.
Mejoras SCEP compatibles con FIPS 140-3
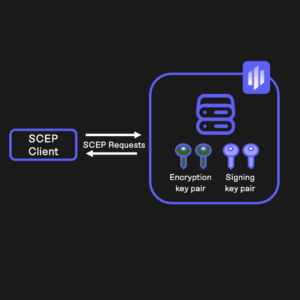
Las versiones anteriores de SCEP utilizaban una única clave para firmar y cifrar las cargas útiles CNC. Según la norma FIPS 140-3, esto ya no está permitido, especialmente cuando las claves se generan en un HSM compatible.
EJBCA .4 introduce pares de claves de firma y cifrado independientes, lo que garantiza el pleno cumplimiento de los requisitos FIPS.
Why it matters:
Compliance isn’t just a checkbox—it’s operational safety. These updates help ensure EJBCA fits seamlessly into regulated environments where transparency and correctness are mandatory.
4. Modernización de la plataforma: una base más sólida y rápida
EJBCA .4 incorpora importantes mejoras internas para mejorar el rendimiento, la seguridad y la facilidad de mantenimiento a largo plazo.
Las principales actualizaciones tecnológicas incluyen:
Java 21 como tiempo de ejecución recomendado
Compatibilidad con el servidor de aplicaciones WildFly 38
Bouncy Castle .82 para capacidades criptográficas y PQC mejoradas
Compatibilidad dinámica con nombres de host OAuth para entornos con varios nombres de host
Why it matters:
These updates ensure EJBCA continues to meet enterprise-grade performance needs while enabling easier upgrades, stronger cryptographic support, and cleaner deployments.
5. Mejoras en la experiencia administrativa: flujos de trabajo simplificados y optimizados.
Las mejoras en la usabilidad de la versión 9.4 ayudan a los administradores de PKI a trabajar de forma más rápida y segura.
Entre los aspectos más destacados se incluyen:
Flujos optimizados para la creación de CA, perfiles y tokens criptográficos.
Edición en línea de nombres (ya no hay que realizar acciones de renombrado por separado)
Nuevas páginas dedicadas a eliminar y clonar
Interfaces con pestañas para la configuración de CA Management y OCSP Responder.
Why it matters:
Even highly technical teams benefit from cleaner UX. These improvements reduce error rates, speed up configuration, and make the daily operations of running PKI more intuitive.
6. Appliance : Hardware .2 y Software .9
Appliance Hardware Appliance .2: la «PKI en una caja» de última generación
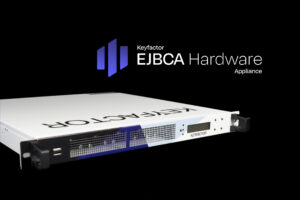
Las nuevas capacidades incluyen:
Soporte Quantum para los HSM PCI Thales Luna y Utimaco integrados mediante sencillas actualizaciones de firmware controladas por WebUI.
Compatibilidad con HSM conectados a la red, incluidos los dispositivos Entrust nShield, Thales Luna Network, Securosys Primus y Utimaco LAN.
Compatibilidad con bases de datos externas: MariaDB, Oracle, PostgreSQL, SQL Server, todas configurables a través de la interfaz de usuario web.
Software Appliance .9: PKI en su hipervisor: simplificado
Mejoras importantes:
Copia de seguridad y restauración con un solo clic, lo que elimina la necesidad de herramientas a nivel de hipervisor.
Compatibilidad con PQC para HSM conectados a la red (Entrust nShield, Thales Luna)
Compatibilidad con HSM USB, comenzando con los módulos USB Thales Luna, ideales para implementaciones seguras de CA raíz sin conexión.
Why it matters:
Both appliances reduce operational complexity by centralizing management in the WebUI and removing dependency on deep PKI expertise or specialized infrastructure teams.
Una nueva era para EJBCA
EJBCA .4 representa más que una actualización de funciones: es un punto de inflexión. Con una base criptográfica más sólida, una automatización más profunda, una postura de cumplimiento mejorada y capacidades de implementación más flexibles, esta versión posiciona a EJBCA la próxima década de confianza digital.
Ya sea que esté preparándose para la transición poscuántica, ampliando la emisión de certificados a miles de millones o modernizando la infraestructura PKI en dispositivos o contenedores, EJBCA . EJBCA le ayuda a garantizar que su organización esté preparada para lo que venga.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
Novedades de SignServer .5 y Signum .6: firma más inteligente y sencilla en todas las plataformas
Leer más
Despliegue rápido de EJBCA y Signserver mediante la automatización con Ansible Playbooks
Leer más