


Ceux d'entre nous qui travaillent dans le domaine de la sécurité de l'information ne connaissent que trop bien l'efficacité de l'ingénierie sociale. Bien qu'il y ait encore des personnes qui envoient volontiers de l'argent à des inconnus à la suite d'un simple appel téléphonique ou d'un courriel, les gens s'efforcent généralement de ne pas divulguer leurs informations personnelles. Mais les attaquants s'adaptent rapidement et se concentrent sur une cible différente : votre opérateur téléphonique.
Il n'est pas nouveau que des pirates s'attaquent aux transporteurs, ou aux entreprises en général, mais ils ont récemment décidé de recourir à l'ingénierie sociale classique. Et qui ciblent-ils ? Les YouTubers. Cela peut sembler une cible inutile, mais les YouTubers les plus populaires gagnent des centaines de milliers, voire des millions, de dollars grâce aux recettes publicitaires, aux partenariats et aux parrainages.
Le 8 juillet, le célèbre YouTubeur Ethan Klein, de H3H3Productions, a réalisé une vidéo expliquant comment des pirates ont obtenu sa carte sim auprès de T-Mobile(https://www.youtube.com/watch?v=caVEiitI2vg ). L'attaquant a appelé le service d'assistance de T-Mobile en se faisant passer pour un employé de T-Mobile dans une succursale, en disant qu'Ethan était dans le magasin et qu'il avait besoin d'activer une nouvelle carte sim. Le technicien au téléphone désactive alors l'ancienne carte SIM et active la nouvelle. L'attaquant dispose alors de tout ce qui a été sauvegardé sur l'ancienne carte sim : contacts, mots de passe, historique de navigation et, dans le cas présent, le compte YouTube. Il se trouve qu'Ethan a été averti par d'autres YouTubers et qu'il a pu résoudre la situation rapidement, mais l'attaquant a tout de même eu accès à toutes les informations de son téléphone pendant un certain temps. Son compte était même protégé par un code PIN et le pirate a pu obtenir la carte SIM.
Bien que T-Mobile ait été plutôt discret à ce sujet, l'entreprise a reconnu la faille dans son flux de travail sur Twitter, https://twitter.com/JohnLegere/status/751490098240167937, et a modifié sa politique presque immédiatement :
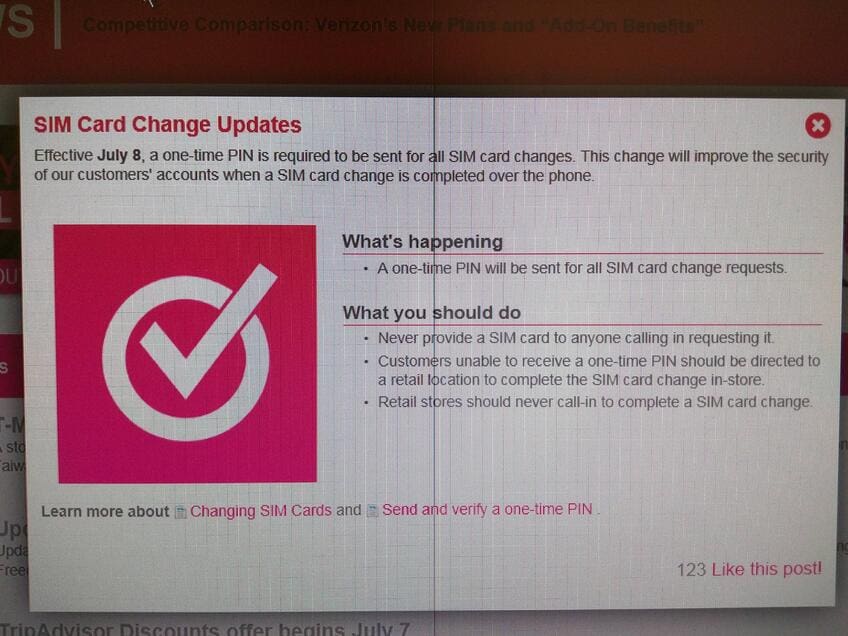
Les vieux trucs fonctionnent toujours ; que les attaquants vous envoient un courriel en se faisant passer pour votre banque ou qu'ils appellent votre opérateur en se faisant passer pour un employé, l'ingénierie sociale n'est pas près de disparaître. Les gens sont encore trop enclins à donner des informations avec peu de vérification d'identité, et vos informations personnelles deviennent de moins en moins personnelles, et de moins en moins les vôtres, tout le temps.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Comment instaurer la confiance dans la sécurité des dispositifs IoT grâce à des méthodes d'authentification éprouvées ?
En savoir plus
Le gouvernement vient de fixer une échéance pour l'informatique quantique. Voici ce que cela signifie concrètement pour vous.
En savoir plus