CMMC-Einhaltung: Was Sie wissen müssen



Die Zertifizierung nach dem Cybersecurity Maturity Model (CMMC) wird in der IT- und Sicherheitsgemeinschaft schnell zu einem festen Begriff. Und warum? Der neue Sicherheitsstandard hat Auswirkungen auf mehr als 300.000 Unternehmen weltweit.
In diesem Blog gehen wir darauf ein, was es ist, wer eine CMMC-Zertifizierung benötigt und warum sie für die allgemeine Sicherheit in den komplexen Lieferketten, die das US-Verteidigungsministerium und die nationale Sicherheit unterstützen, wichtig ist.
Was ist das CMMC?
Das CMMC ist ein Zertifizierungsverfahren, das vom DoD entwickelt wurde, um zu bescheinigen, dass seine Auftragnehmer über angemessene Kontrollen zum Schutz sensibler Daten, einschließlich Federal Contract Information (FCI) und Controlled Unclassified Information (CUI), vor unbefugter Offenlegung verfügen. Das CMMC-Modell basiert auf bewährten Praktiken aus einer Reihe von Cybersicherheitsstandards wie NIST SP 800-171, NIST SP 800-53 und ISO 27001 und harmonisiert diese.
Bisher waren die öffentlichen Auftraggeber und Hauptauftragnehmer für die Umsetzung und Zertifizierung der Sicherheit ihrer eigenen Informationssysteme verantwortlich. Die Auftragnehmer sind nach wie vor für die Durchführung von Sicherheitskontrollen verantwortlich, allerdings verlangt das CMMC nun Bewertungen durch Dritte, um die Einhaltung der vorgeschriebenen Praktiken und Verfahren zu gewährleisten.
Das CMMC entstand als Reaktion auf die zunehmende Zahl von Cyber-Bedrohungen, die sich gegen Auftragnehmer des Verteidigungsministeriums richten. Der Auftrag und die Operationen des Verteidigungsministeriums hängen weitgehend von umfangreichen und komplexen Lieferketten ab. Lücken in den Cybersicherheitsrichtlinien und -praktiken, die von diesem riesigen Netzwerk von DoD-Lieferanten umgesetzt werden, stellen ein enormes Cyberrisiko dar.
Wer braucht eine CMMC-Zertifizierung?
Es gibt mehr als 300.000 Auftragnehmer, Hersteller und sogar kleine Unternehmen, die an der Verteidigungsindustrie (DIB) beteiligt sind. Dazu gehören sowohl "Hauptauftragnehmer", die direkt mit dem Verteidigungsministerium zusammenarbeiten, als auch Unterauftragnehmer, die für die Hauptauftragnehmer Aufträge erfüllen oder ausführen.
Das DoD hat am 30. November 2020 damit begonnen, CMMC-Anforderungen in ausgewählte RFPs / RFIs aufzunehmen. Bis zum Haushaltsjahr 2026 werden alle DoD-Verträge zumindest ein gewisses Maß an CMMC-Zertifizierung erfordern.
Bereiche, Praktiken und Reifegrade
CMMC-Rahmen
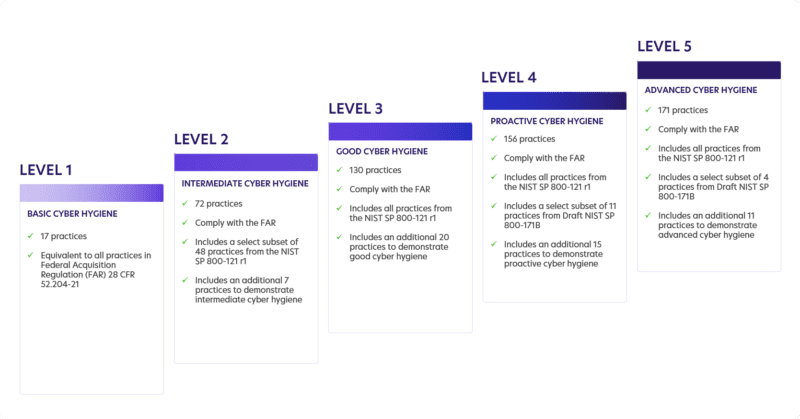
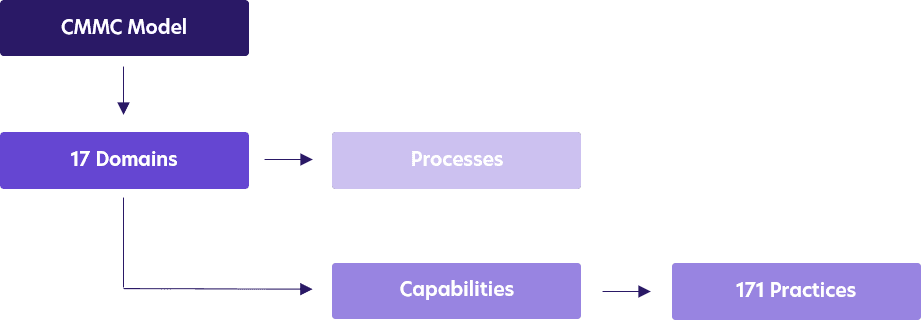
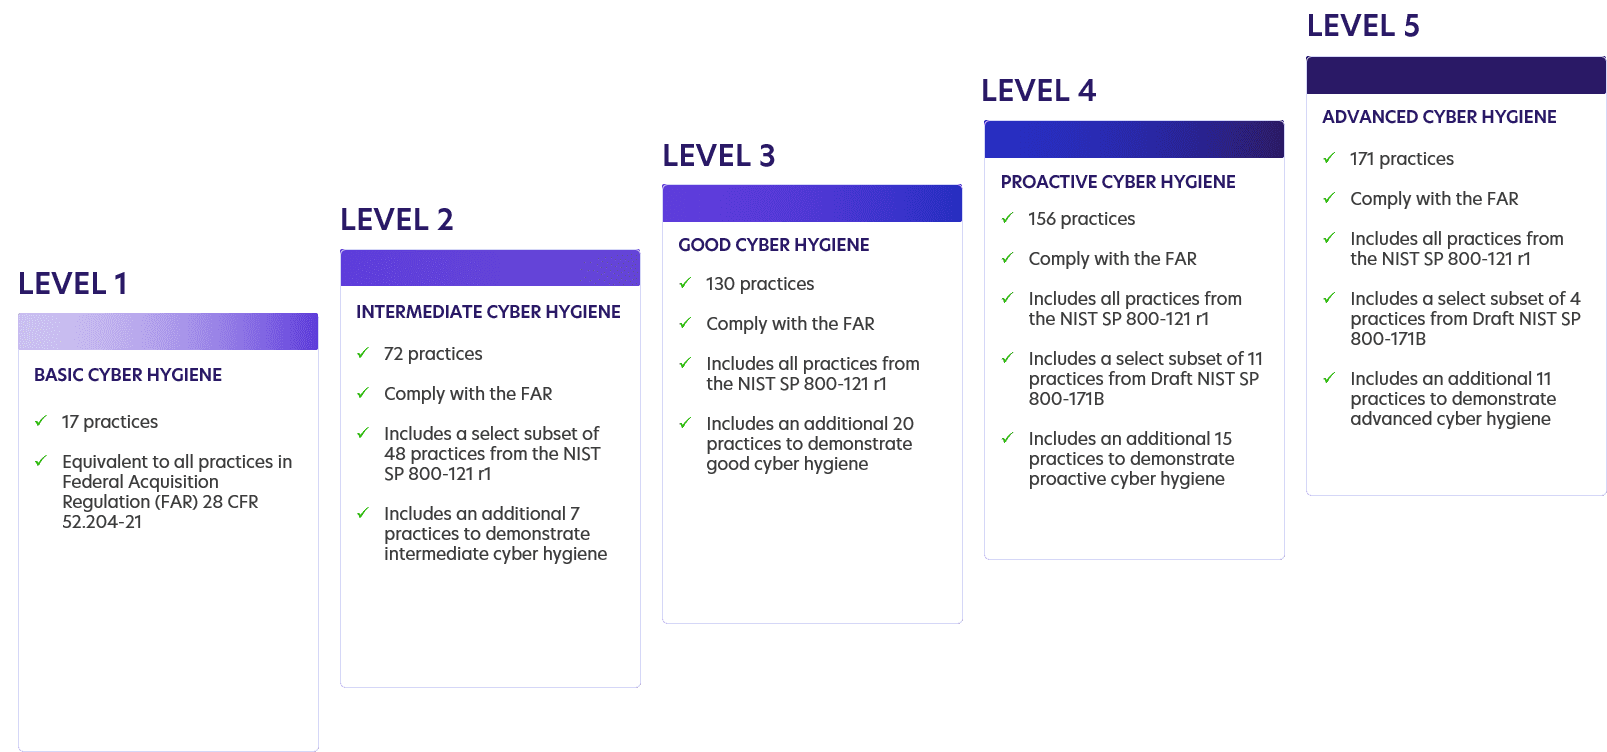
Das CMMC-Rahmenwerk bewertet die Cybersicherheitsreife in fünf Reifegraden. Jede CMMC-Stufe besteht aus einer Reihe von Prozessen und Praktiken, die auf die Art, die Empfindlichkeit und die Risiken der zu schützenden Informationen abgestimmt sind. Die Prozesse sind in Bereiche gegliedert, während die Praktiken auf eine Reihe von Fähigkeiten pro Bereich ausgerichtet sind.
Domains
Im CMMC-Rahmenwerk gibt es 17 Bereiche, die von der Zugangskontrolle bis zur System- und Informationsintegrität reichen. Jeder Bereich steht für eine Gruppe oder einen "Eimer" von Sicherheitspraktiken, die von der Organisation erfüllt werden müssen. Die Unternehmen werden anhand von fünf Konformitätsstufen für alle diese Sicherheitsbereiche zertifiziert.
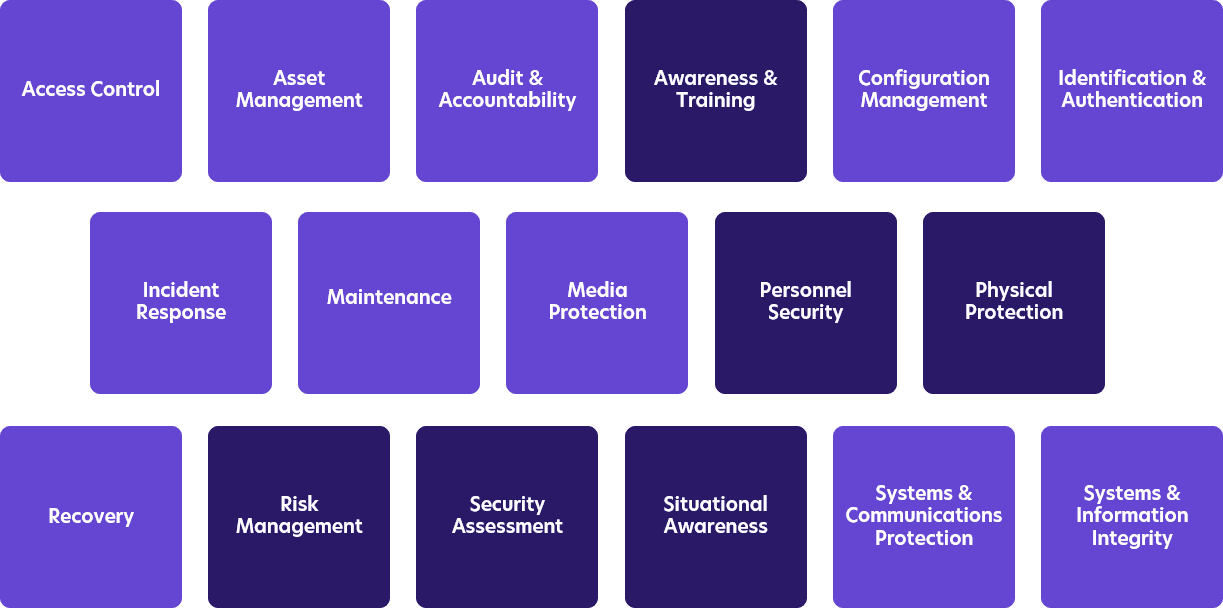
Hellviolett sind Bereiche, in denen PKI und Maschinenidentitäten eine wichtige Rolle spielen.
Praktiken
Innerhalb des CMMC-Modells gibt es 171 Praktiken, die sich über alle 17 Bereiche erstrecken. Diese Praktiken werden fünf Reifegraden zugeordnet. Um höhere Reifegrade zu erreichen, sind fortgeschrittenere Praktiken erforderlich.
Reifegrade
Jede Reifegradstufe umfasst Prozesse, und der Anbieter muss die Prozessreife nachweisen, indem er die Aktivitäten in die Abläufe des Unternehmens integriert. Die grundlegende Cyber-Hygiene beginnt auf Stufe 1 und jede Stufe erfordert die Einhaltung zusätzlicher Praktiken, Verfahren und Fähigkeiten bis hin zur fortgeschrittenen Cyber-Hygiene auf Stufe 5.
Die Bedeutung von PKI und Maschinenidentitäten für die Einhaltung des CMMC
Die Gewährleistung der Vertraulichkeit und Integrität von kontrollierten, nicht klassifizierten Informationen (CUI) ist eine Schlüsselkomponente der CMMC-Konformität. Sobald DoD-Vertragspartner ihre Daten identifizieren und klassifizieren, müssen sie diese sowohl im Ruhezustand als auch bei der Übertragung kryptografisch schützen.
- Practice SC.3.185 requires implementing cryptographic mechanisms to prevent unauthorized disclosure of CUI during transmission.
- Practice SC.3.191 asks DoD contractors to protect the confidentiality of CUI at rest.
Neben dem Schutz der Vertraulichkeit und Integrität von CUI ist auch der Schutz der Authentizität der Kommunikation von wesentlicher Bedeutung.
- Practice SC.3.190 determines that the authenticity of communications is to be protected against man-in-the-middle attacks, session hijacking, and the insertion of false information. This requirement establishes confidence and trust at both ends of communications sessions on the identity of the parties and the validity of information transmitted.
Diese Kontrollen reichen jedoch nicht aus, wenn sie nicht durch einen wirksamen Mechanismus für das Lebenszyklusmanagement von Maschinenidentitäten, wie kryptografische Schlüssel und digitale Zertifikate, ergänzt werden.
- Practice SC.3.187 requires DoD contractors to manage the cryptographic keys used for securing CUI and authenticating communications.
Gemäß CMMC müssen Organisationen "Prozesse und technische Mechanismen entwickeln, um die Vertraulichkeit, Authentizität und autorisierte Verwendung der kryptografischen Schlüssel in Übereinstimmung mit Industriestandards und -vorschriften zu schützen".
Mit anderen Worten: Rüstungsunternehmen und Unternehmen innerhalb der Rüstungslieferkette müssen eine robuste Public Key Infrastructure (PKI) aufbauen, um Schlüssel und Zertifikate auszustellen, die vertrauenswürdig und aktuell sind und den etablierten Standards entsprechen.
Darüber hinaus müssen sie sicherstellen, dass sie über ein vollständiges Inventar aller kryptografischen Ressourcen verfügen, standardisierte Richtlinien für deren Verwendung durchsetzen und den Lebenszyklus von Schlüsseln und Zertifikaten automatisieren, um Verlust, Kompromittierung oder Missbrauch zu verhindern.
Sicherung der Verteidigungslieferkette
Wir haben hier nur einige der wichtigsten PKI- und Maschinenidentitätsmanagement-Praktiken im Rahmen des CMMC-Modells behandelt. Es braucht jedoch mehr als nur ein paar Praktiken, um jede Maschinenidentität in der gesamten Verteidigungslieferkette zu schützen.
In Anbetracht der umfangreichen und komplexen Lieferketten, die den Auftrag und den Betrieb des Verteidigungsministeriums unterstützen, ist die richtige Sicherheit entscheidend. Nehmen Sie sich eine Minute Zeit, um über die Auswirkungen der Angriffe von SolarWinds nachzudenken und zu erkennen, warum Auftragnehmer des Verteidigungsministeriums eine solide Strategie für die Verwaltung jeder Maschinenidentität benötigen - einschließlich SSL/TLS, SSH und Code-Signatur-Zertifikate.
Immer mehr Maschinen, wie z. B. Container, Cloud-Workloads, IoT und mobile Geräte, werden in die Lieferkette eingeführt, wodurch das Risiko einer Kompromittierung der Maschinenidentität steigt. Die Einhaltung der CMMC-Anforderungen ist ein Anfang, aber es braucht mehr als nur ein paar Häkchen, um sicherzustellen, dass Ihr Unternehmen vor kostspieligen Ausfällen und Sicherheitsrisiken geschützt ist.
Möchten Sie mehr darüber erfahren, wie Sie die Kontrolle über Maschinenidentitäten übernehmen und die Einhaltung der CMMC-Sicherheitsanforderungen gewährleisten können? Fordern Sie noch heute eine Demo an.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Aufrüstung Ihrer PKI: Wie Sie grenzenloses Vertrauen aufbauen können
Mehr lesen
Drei Trends, die die Entwicklung des digitalen Vertrauens beeinflussen
Mehr lesen