Was ist neu in Keyfactor 9



Keyfactor 9 – now generally available – marks a major milestone for PKI and machine identity management in today’s complex hybrid and multi-cloud and environments. Find out what’s new in our latest release below.
What’s new in this release?
Today, we are pleased to announce the general availability of Keyfactor 9, bringing more flexibility and an improved user experiences to the Keyfactor Command platform.
Here we’ll take a look at the following key features and improvements:
- UI/UX Improvements: Several updates to UI to improve overall user experience for new and experienced users alike.
- Remote CA Gateway: A new patent-pending technology that connects on-premise private CAs to the Keyfactor Cloud to remotely enroll, issue, renew and revoke certificates.
- Universal Orchestrator: A new Keyfactor Orchestrator that can run on Windows and Linux, servers and containers, on-prem and in the cloud.
- Template-level Metadata: Ability to define custom metadata fields on a per-template basis, rather than system-wide.
Aufgefrischte UI/UX
Keyfactor hat enorme Fortschritte bei der Verbesserung des Konsolendesigns und der allgemeinen Benutzerfreundlichkeit für unsere Kunden in Keyfactor 9 gemacht. Neben den offensichtlichen visuellen Aktualisierungen gibt es mehrere Änderungen an den Dropdowns, Dialogen und Anwendungseinstellungen, um Klicks zu reduzieren und die Verwaltung Ihrer Schlüssel und Zertifikate noch einfacher zu machen.
Watch the 3-minute video below for a quick overview of the new look and feel in Keyfactor 9.
Neuer entfernter CA-Gateway
Mit Keyfactor 9 führen wir ein revolutionäres neues hybrides Bereitstellungsmodell ein, das wir Certificate Lifecycle Automation as a Service (CLAaaS) nennen.
Keyfactor Command bietet bereits Hunderten von großen und kleinen Kunden die beliebte PKI as a Service (PKIaaS) an. Einige unserer Kunden haben jedoch spezielle Richtlinien oder regulatorische Anforderungen, die es erforderlich machen, dass sie eine private PKI vor Ort hinter ihrer Firewall behalten.
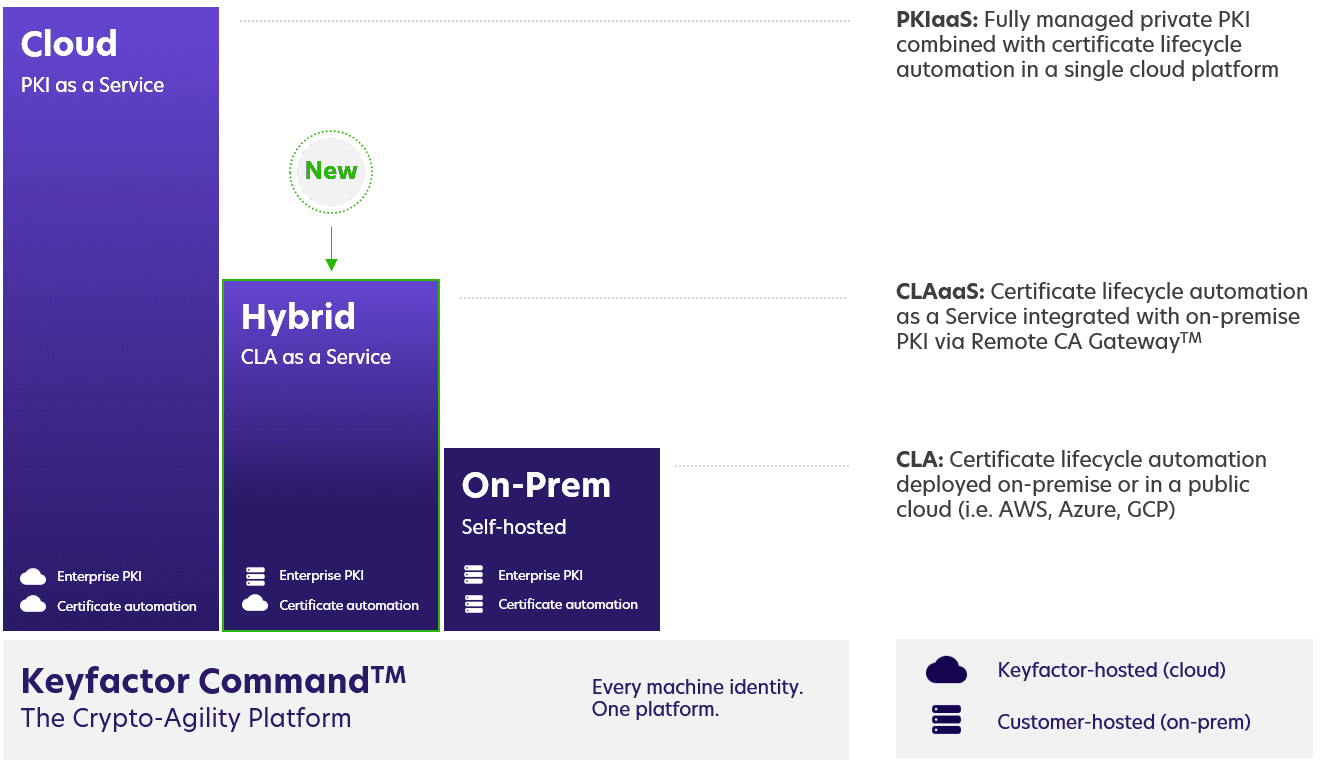
Mit Keyfactor Command as a Service (aka CLAaaS) können Kunden jetzt die Zertifikatsautomatisierung in der Cloud ausführen und sie über das neue Remote CA Gateway™ direkt mit privaten Zertifizierungsstellen (CAs) hinter ihrer Firewall integrieren.
Das Beste daran ist, dass nur eine einzige, ausgehende Verbindung über Port 443 zurück zur Keyfactor Cloud erforderlich ist. Für die Sicherheitsteams ist das ein Gewinn, denn sie müssen keine Firewalls neu konfigurieren oder eine VPN-Verbindung einrichten.

Vergleichen Sie hier Keyfactor Command Cloud-, Hybrid- und On-Premise-Bereitstellungsoptionen.
Neuer Universal Orchestrator
Keyfactor Orchestrators are a powerful extension of the Keyfactor platform. Built on a modular, agentless architecture, orchestrators are the “worker bee” for Keyfactor Command, performing important tasks like SSL/TLS discovery, certificate store automation, CA management, and more, across highly distributed infrastructures.

Im Gegensatz zum bisherigen Windows Orchestrator kann der neue Universal Orchestrator jetzt sowohl auf Windows als auch auf Linux, auf Servern oder Containern, in der Cloud oder vor Ort ausgeführt werden.
Dieses Update bietet Kunden viel mehr Flexibilität bei der Bereitstellung von agentenloser Zertifikatserkennung und Lebenszyklusautomatisierung für Schlüssel- und Zertifikatspeicher (z. B. IIS, F5, Netscaler, Azure Key Vault usw.) in jeder Umgebung. Eine einzige Orchestrator-Instanz kann Zertifikate für Hunderte von Geräten und Workloads verwalten.
Metadaten auf Vorlagenebene
Keyfactor makes it easy for teams to tag and group certificates using custom metadata. It’s a really powerful feature to break down thousands or even millions of certificates into manageable groups that make sense for your business.
Before Keyfactor 9, administrators could define metadata fields system-wide. Now admins can apply settings to a metadata field on a per-template basis, so they can choose which fields are available for a certificate based on the template the requester selects during enrollment.
Viele unserer Kunden werden von dieser einfachen, aber leistungsstarken neuen Funktion begeistert sein, die ihnen eine genauere Kontrolle über die Zertifikatsregistrierung ermöglicht und die Erfahrung der Endbenutzer bei Self-Service-Anfragen optimiert.
Erste Schritte mit Keyfactor 9
Es gibt noch viele weitere neue Funktionen in Keyfactor 9, die wir unmöglich in einem einzigen Blogbeitrag behandeln können. Wenn Sie bereits Kunde sind, sollten Sie sich die Versionshinweise und die Dokumentation auf dem Kundenportal ansehen, um mehr zu erfahren.
New to Keyfactor? Request a demo of Keyfactor Command today to see how you can take control of every machine identity.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Phase 2: Analysieren und Messen: Kontinuierliche Erkenntnisse für kontinuierliche Verbesserung
Mehr lesen
Neuerungen in SignServer .5 und Signum .6: Intelligenteres, einfacheres Unterzeichnen auf verschiedenen Plattformen
Mehr lesen