Quoi de neuf dans Keyfactor 9



Keyfactor 9 – now generally available – marks a major milestone for PKI and machine identity management in today’s complex hybrid and multi-cloud and environments. Find out what’s new in our latest release below.
What’s new in this release?
Today, we are pleased to announce the general availability of Keyfactor 9, bringing more flexibility and an improved user experiences to the Keyfactor Command platform.
Here we’ll take a look at the following key features and improvements:
- UI/UX Improvements: Several updates to UI to improve overall user experience for new and experienced users alike.
- Remote CA Gateway: A new patent-pending technology that connects on-premise private CAs to the Keyfactor Cloud to remotely enroll, issue, renew and revoke certificates.
- Universal Orchestrator: A new Keyfactor Orchestrator that can run on Windows and Linux, servers and containers, on-prem and in the cloud.
- Template-level Metadata: Ability to define custom metadata fields on a per-template basis, rather than system-wide.
Refonte de l'interface utilisateur et de l'interface graphique
Keyfactor a fait d'énormes progrès pour améliorer la conception de la console et la convivialité générale pour nos clients dans Keyfactor 9. Au-delà des mises à jour visuelles évidentes, plusieurs changements ont été apportés aux menus déroulants, aux dialogues et aux paramètres de l'application afin de réduire le nombre de clics et de faciliter la gestion des clés et des certificats.
Watch the 3-minute video below for a quick overview of the new look and feel in Keyfactor 9.
Nouvelle passerelle CA à distance
Dans Keyfactor 9, nous introduisons un nouveau modèle de déploiement hybride transformationnel que nous appelons Certificate Lifecycle Automation as a Service (CLAaaS).
Keyfactor Command propose déjà à des centaines de clients, petits et grands, la solution populaire PKI as a Service (PKIaaS). Cependant, certains de nos clients ont des politiques spécifiques ou des besoins réglementaires qui les obligent à conserver le site privé PKI sur place, derrière leur pare-feu.
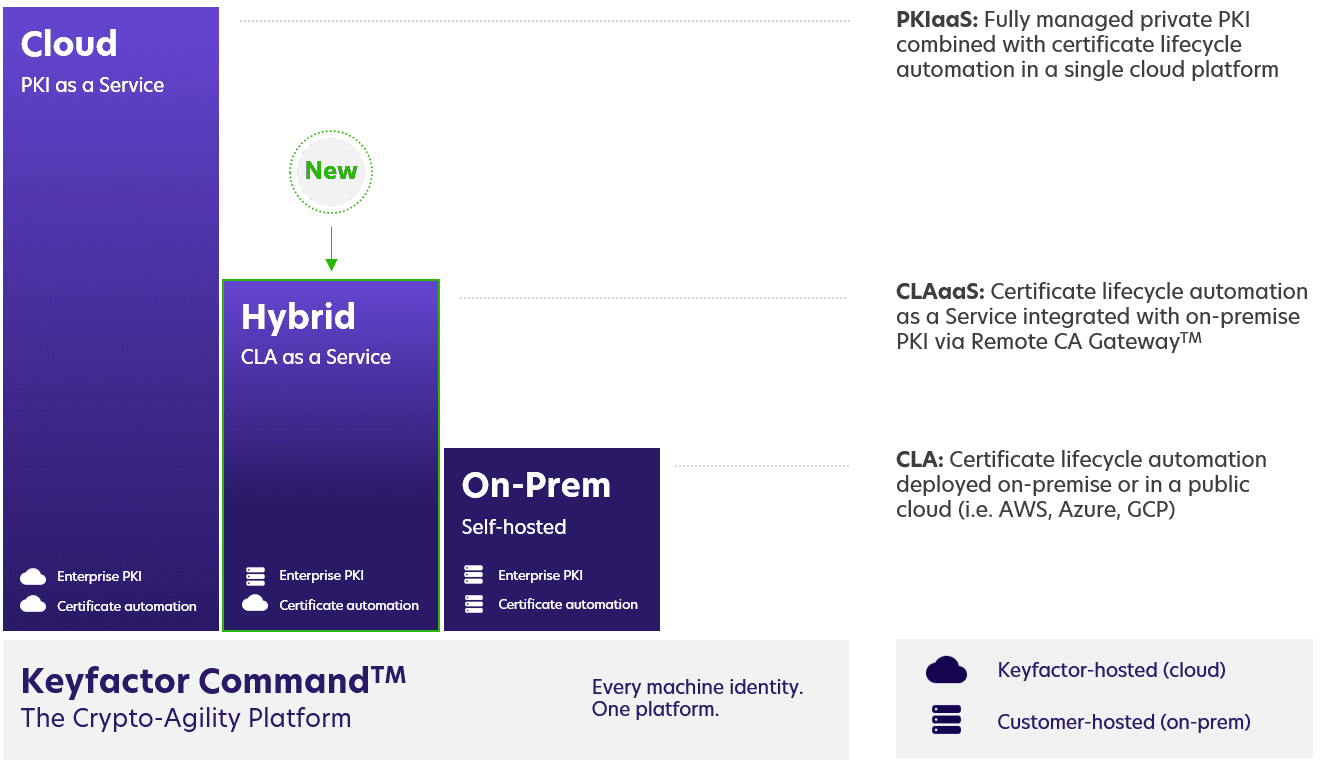
Désormais, avec Keyfactor Command as a Service (aka CLAaaS), les clients peuvent exécuter l'automatisation des certificats dans le nuage et l'intégrer directement aux autorités de certification (AC) privées derrière leur pare-feu via la nouvelle Remote CA Gateway™.
Le plus intéressant, c'est qu'il ne nécessite qu'une seule connexion sortante sur le port 443 vers le cloud Keyfactor . Les équipes de sécurité y gagnent car elles n'ont pas besoin de reconfigurer les pare-feu ou de mettre en place une connexion VPN.

Comparez Keyfactor Command les options de déploiement dans le nuage, hybride et sur site ici même.
Nouvel orchestrateur universel
Keyfactor Orchestrators are a powerful extension of the Keyfactor platform. Built on a modular, agentless architecture, orchestrators are the “worker bee” for Keyfactor Command, performing important tasks like SSL/TLS discovery, certificate store automation, CA management, and more, across highly distributed infrastructures.

Contrairement à l'ancien Windows Orchestrator, le nouvel Universal Orchestrator peut désormais fonctionner sur Windows et Linux, sur des serveurs ou des conteneurs, dans le nuage ou sur site.
Cette mise à jour donne aux clients beaucoup plus de flexibilité pour déployer la découverte de certificats sans agent et l'automatisation du cycle de vie pour les magasins de clés et de certificats (par exemple, IIS, F5, Netscaler, Azure Key Vault, etc.) dans n'importe quel environnement. Une seule instance d'orchestrateur peut gérer des certificats sur des centaines d'appareils et de charges de travail.
Métadonnées au niveau du modèle
Keyfactor makes it easy for teams to tag and group certificates using custom metadata. It’s a really powerful feature to break down thousands or even millions of certificates into manageable groups that make sense for your business.
Before Keyfactor 9, administrators could define metadata fields system-wide. Now admins can apply settings to a metadata field on a per-template basis, so they can choose which fields are available for a certificate based on the template the requester selects during enrollment.
Nombre de nos clients seront enthousiasmés par cette nouvelle fonctionnalité simple mais puissante, qui leur donne un contrôle plus granulaire sur l'enrôlement des certificats et rationalise l'expérience de l'utilisateur final pour les demandes en libre-service.
Démarrer avec Keyfactor 9
Il y a beaucoup plus de nouvelles fonctionnalités dans Keyfactor 9 que nous ne pourrions pas couvrir dans un seul billet de blog. Si vous êtes un client existant, consultez les notes de version et la documentation disponibles sur le portail client pour en savoir plus.
New to Keyfactor? Request a demo of Keyfactor Command today to see how you can take control of every machine identity.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Keyfactor simplifie la gestion de la PKI et des certificats d'entreprise avec de nouvelles intégrations ServiceNow
En savoir plus
Dans leurs propres mots : Pourquoi les clients aiment Keyfactor
En savoir plus