Novedades en Keyfactor 9



Keyfactor 9 – now generally available – marks a major milestone for PKI and machine identity management in today’s complex hybrid and multi-cloud and environments. Find out what’s new in our latest release below.
What’s new in this release?
Today, we are pleased to announce the general availability of Keyfactor 9, bringing more flexibility and an improved user experiences to the Keyfactor Command platform.
Here we’ll take a look at the following key features and improvements:
- UI/UX Improvements: Several updates to UI to improve overall user experience for new and experienced users alike.
- Remote CA Gateway: A new patent-pending technology that connects on-premise private CAs to the Keyfactor Cloud to remotely enroll, issue, renew and revoke certificates.
- Universal Orchestrator: A new Keyfactor Orchestrator that can run on Windows and Linux, servers and containers, on-prem and in the cloud.
- Template-level Metadata: Ability to define custom metadata fields on a per-template basis, rather than system-wide.
UI/UX renovada
Keyfactor ha dado pasos de gigante para mejorar el diseño de la consola y la usabilidad general para nuestros clientes en Keyfactor 9. Además de las obvias actualizaciones visuales, se han introducido varios cambios en los menús desplegables, los cuadros de diálogo y la configuración de la aplicación para reducir los clics y facilitar aún más la gestión de las claves y los certificados.
Watch the 3-minute video below for a quick overview of the new look and feel in Keyfactor 9.
Nueva pasarela CA remota
En Keyfactor 9, introducimos un nuevo modelo de implantación híbrido transformador que denominamos Automatización del ciclo de vida del certificado como servicio (CLAaaS).
Keyfactor Command ya ofrece la popular PKI como servicio (PKIaaS) a cientos de clientes grandes y pequeños. Sin embargo, algunos de nuestros clientes tienen políticas o necesidades normativas específicas que les obligan a mantener una PKI privada in situ detrás de su cortafuegos.
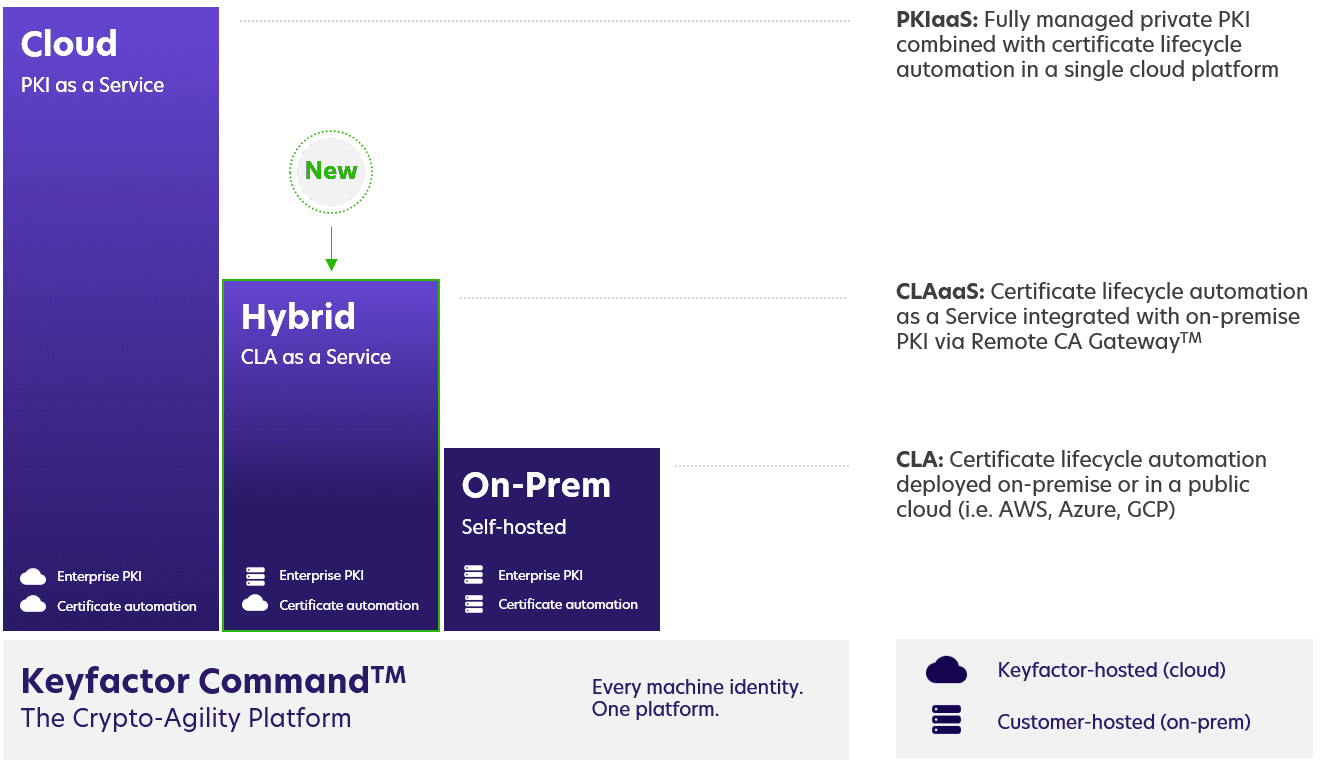
Ahora, con Keyfactor Command as a Service (aka CLAaaS), los clientes pueden ejecutar la automatización de certificados en la nube e integrarla directamente con autoridades de certificación (CA) privadas detrás de su cortafuegos a través de la nueva Remote CA Gateway™.
Lo mejor es que sólo requiere una única conexión de salida a través del puerto 443 de vuelta a la nube Keyfactor . Los equipos de seguridad salen ganando, ya que no necesitan reconfigurar cortafuegos ni establecer una conexión VPN.

Compare aquí las opciones de implantación en la nube, híbrida e in situ de Keyfactor Command .
Nuevo orquestador universal
Keyfactor Orchestrators are a powerful extension of the Keyfactor platform. Built on a modular, agentless architecture, orchestrators are the “worker bee” for Keyfactor Command, performing important tasks like SSL/TLS discovery, certificate store automation, CA management, and more, across highly distributed infrastructures.

A diferencia del anterior Windows Orchestrator, el nuevo Universal Orchestrator puede ejecutarse ahora tanto en Windows como en Linux, en servidores o contenedores, en la nube o in situ.
Esta actualización ofrece a los clientes mucha más flexibilidad para implantar la detección de certificados sin agentes y la automatización del ciclo de vida para almacenes de claves y certificados (por ejemplo, IIS, F5, Netscaler, Azure Key Vault, etc.) en cualquier entorno. Una sola instancia del orquestador puede gestionar certificados en cientos de dispositivos y cargas de trabajo.
Metadatos a nivel de plantilla
Keyfactor makes it easy for teams to tag and group certificates using custom metadata. It’s a really powerful feature to break down thousands or even millions of certificates into manageable groups that make sense for your business.
Before Keyfactor 9, administrators could define metadata fields system-wide. Now admins can apply settings to a metadata field on a per-template basis, so they can choose which fields are available for a certificate based on the template the requester selects during enrollment.
Muchos de nuestros clientes estarán entusiasmados con esta nueva función, sencilla pero potente, que les ofrece un control más detallado de la inscripción de certificados y agiliza la experiencia del usuario final en las solicitudes de autoservicio.
Empiece a utilizar Keyfactor 9
Hay muchas más funciones nuevas en Keyfactor 9 que no podríamos abarcar en una entrada de blog. Si ya eres cliente, consulta las notas de la versión y la documentación disponible en el portal del cliente para obtener más información.
New to Keyfactor? Request a demo of Keyfactor Command today to see how you can take control of every machine identity.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
Novedades en Keyfactor Command 25.3: Flexibilidad, Control y Claridad
Leer más
Verificación de las restricciones de algoritmos criptográficos en Bouncy Castle.
Leer más