In today’s dynamic digital landscape, organizations face the challenge of managing their Public Key Infrastructure (PKI) efficiently and securely. While some may consider handling PKI in-house, the complexity and resource demands often lead to a desire for alternative solutions.
PKI as a Service (PKIaaS) emerges as a compelling option, offering a cost-effective, scalable, and time-efficient approach to PKI management.
When considering PKIaaS, organizations weigh the options of deploying it on-premises, in the cloud, or through a third-party provider. Managing PKI internally can be daunting due to the intricate nature of handling multiple Certificate Authorities (CAs) and the absence of dedicated in-house expertise. This shows how important it is to rely on PKIaaS vendors for specialized knowledge. They ensure PKI services stay secure and lighten the load on internal resources.
Alle Unternehmen benötigen eine PKI und müssen entscheiden, wie sie diese bereitstellen wollen: vor Ort, in der Cloud oder über PKIaaS. Die PKI selbst zu verwalten ist eine Option, aber aufgrund ihrer Komplexität und des hohen Ressourcenbedarfs oft eine Herausforderung.
Schauen wir uns die Vor- und Nachteile des Betriebs einer eigenen PKI genauer an und überlegen wir, worauf wir bei einem PKIaaS-Anbieter achten sollten.
4 Dinge, die die PKI für Unternehmen einzigartig machen
Enterprise PKI presents unique challenges compared to PKI implementations in small and medium-sized businesses (SMBs). The scale of operations in enterprises introduces complexities that require specialized solutions.
Einsatz in großem Maßstab
Enterprises typically manage a large number of digital certificates and devices, on average over 80,000, according to Keyfactor’s 2024 PKI & Digital Trust Report. This figure makes manual management impractical and risky. The sheer volume of certificates and devices requires robust automation and management capabilities to ensure efficiency and accuracy.
Die durchschnittliche Organisation, laut Keyfactor's 2024 Bericht über PKI und digitales Vertrauen, hat über 80.000 Zertifikate und 7 interne ausstellende CAs, die.
Höhere Kosten
The consequences of a PKI outage in an enterprise environment are more severe than in SMBs. Beyond the immediate impact on operations involving on average 8 employees, such outages can lead to significant reputational damage and financial losses.
Laut dem PKI & Digital Trust Report 2024 von Keyfactorsind von einem einzigen Ausfall 8 Mitarbeiter betroffen und die Behebung dauert fast 6 Stunden.
IoT/IIoT-Herausforderungen
Enterprises operating in the Internet of Things (IoT) and Industrial Internet of Things (IIoT) spaces face additional challenges due to the proliferation of devices and certificates. Managing a large number of certificates across diverse IoT/IIoT environments requires scalable solutions capable of handling the complexity and diversity of these ecosystems.
Mehrere CAs und Zertifikate
Enterprises rely on multiple Certificate Authorities (CAs) to issue certificates for various purposes. Coordinating the issuance and management of certificates from multiple CAs adds another layer of complexity. Enterprises must implement centralized management solutions to streamline certificate lifecycle management and ensure compliance with security policies.
Warum Unternehmen ihre eigene PKI betreiben wollen
Organizations run their own PKI for perceived benefits, such as total control over their infrastructure, providing on-demand flexibility, meeting unique standards and compliance regulations, and maintaining ownership of servers and hardware. Additionally, managing their own security may seem appealing, potentially reducing the risk of security breaches.
Allerdings gibt es auch Nachteile. Nicht für jede Organisation überwiegen die Vorteile die Nachteile, so dass einige Unternehmen Drittanbieter bevorzugen. Der Betrieb einer unternehmensinternen PKI birgt einige Herausforderungen für den effizienten Betrieb und die Sicherheit.
Die größten Herausforderungen für PKI und das Management von Maschinenidentitäten, laut Keyfactor's 2024 PKI & Digital Trust Report.
Die erfolgreiche Verwaltung der PKI erfordert spezielle Fähigkeiten und Erfahrungen, aber in der Realität wird die Verantwortung dem Sicherheitspersonal übertragen, das bereits mit anderen Aufgaben überlastet ist. Dies kann zu Verständnislücken und Fehlkonfigurationen führen und die Wirksamkeit der PKI beeinträchtigen.
Darüber hinaus müssen die PKI-Verantwortlichen im Unternehmen die Server- und Systemfunktionen ständig aktualisieren, um mit den sich entwickelnden Vorschriften und Sicherheitsanforderungen Schritt zu halten. Geschieht dies nicht, kann die PKI anfällig für Sicherheitsbedrohungen, Audit-Fehlschläge und Bußgelder sein.
Ein weiterer Nachteil ist, dass das Unternehmen für die Implementierung robuster Sicherungs-, Notfallwiederherstellungs- und Failover-Mechanismen verantwortlich wäre. Eine unzureichende Berücksichtigung von Backup- und DR-Anforderungen kann zu Dienstunterbrechungen und zum Verlust des öffentlichen Vertrauens führen.
While running an in-house PKI provides organizations with control over their infrastructure, it also requires significant investments in expertise, resources, and ongoing maintenance to effectively maintain the system. Alternatively, organizations may opt for PKIaaS offerings to transfer the risk of PKI management and ensure reliable and secure certificate management.
Warum Unternehmen sich für Cloud PKIaaS entscheiden
Die Umstellung auf Cloud PKIaaS kann ein strategischer Schritt für Unternehmen sein, die eine größere Flexibilität, Skalierbarkeit und Effizienz bei der Verwaltung ihrer PKI anstreben. Nach der Umstellung sehen Unternehmen eine Vielzahl von Vorteilen für ihre IT- und Sicherheitsteams sowie für das gesamte Unternehmen.
Niedrigere Kosten
Konsolidierte Infrastruktur verbessert die Effizienz
Weniger Personalaufwand bei optimaler Ressourcenzuweisung
Erhöhte Sicherheit
Die Infrastruktur wird unter Einhaltung von Standards aufgebaut und gewährleistet ein hohes Maß an Autorisierung und Sicherheit.
Fachwissen
Experten, die sich mit den rechtlichen Nuancen und den ständigen Veränderungen der PKI-Landschaft auskennen
Sichtbarkeit
Centralization and visibility across all CAs and certificates with advanced discovery gives organizations an accurate view of their certificate landscape
Automatisierung
Automatisierte Ausstellung und Widerruf von Zertifikaten minimiert das Risiko von Serviceausfällen
Skalierbarkeit
Die PKI-Infrastruktur kann nahtlos mit dem Wachstum der Organisation mitwachsen
5 Dinge, auf die Sie bei PKIaaS achten sollten
Zentralisierte Verwaltung
Wenn Sie die Fähigkeit einer PKIaaS-Plattform zur Zentralisierung der Verwaltung bewerten, achten Sie auf diese Funktionen, die die Verwaltung rationalisieren und die Komplexität reduzieren, was zu einer verbesserten betrieblichen Effizienz führt:
Eine Konsole zum Erkennen, Anzeigen und Verwalten aller Zertifikate, die von Ihrer privaten PKI, öffentlichen CAs und Cloud-basierten Diensten ausgestellt wurden
Herstellerunabhängiger Ansatz, der die Konsolidierung verschiedener CA-Typen ermöglicht
Vollständige Transparenz und Echtzeit-Erkennung von Zertifikaten über CAs und Endpunkte hinweg
Sicherheit und Konformität
Vergewissern Sie sich, dass der PKISaaS-Anbieter eine nachgewiesene Erfolgsbilanz vorweisen kann und Flexibilität und Anpassungsfähigkeit bietet, so dass Sie verschiedene Zertifizierungsstellen nutzen können, ohne sich an einen bestimmten Anbieter zu binden, sowie die genannten Funktionen:
Unterstützt durch ein gut dokumentiertes CP/CPS und vollständig luftdurchlässig
Ständig offline verfügbare Root-CA, geschützt durch ein FIPS-zertifiziertes HSM, um die größtmögliche Sicherheit für Ihre kryptografischen Schlüssel zu gewährleisten
Hochsichere, hochmoderne Rechenzentrumseinrichtungen, die rund um die Uhr überwacht werden
PKI-Betrieb mit PCI DSS v3.2-Zertifizierung und SOC 2 Typ II-Validierung
Fachkundiges Management
To ensure operational resilience and scalability, look for the following capabilities that enhance security and availability of your critical PKI infrastructure:
Garantierte SLAs für die Betriebszeit von CA und CRL/OCSP
Kontinuierliche Patch-Verwaltung, Schwachstellentests, Sicherung und Wiederherstellung
Nachgewiesene Erfahrung mit der Implementierung und dem Betrieb von PKI
Skalierbarkeit und Kostenmanagement
Risikominimierung und Einhaltung gesetzlicher Vorschriften, Schutz sensibler kryptografischer Daten und Datenintegrität mit Compliance-Funktionen wie z. B.:
Unbegrenzte Ausstellung von Zertifikaten und keine Gebühren pro Zertifikat
CRL-Infrastruktur und Überwachungsdienste in Echtzeit
Hochverfügbare Issuing CAs, die mit integriertem Cloud FIPS 140 Level 3 HSM-Schutz ausgestattet sind, garantieren einen unterbrechungsfreien Service, wenn Ihr Unternehmen wächst.
Krypto-Agilität und Automatisierung
Um sicherzustellen, dass Ihre PKI sowohl Legacy- als auch moderne Anwendungen unterstützen kann, sollten Sie sich für eine PKIaaS entscheiden, die Folgendes bietet
Erweiterbarkeit zur Integration mit Ihren Cloud-Diensten, Webservern, Geräten und Anwendungen über Protokolle, agentenbasierte oder agentenlose Methoden
Fähigkeit, sowohl quantensichere als auch klassische Algorithmen sowie hybride Zertifikate zu unterstützen
Automatisierte Erneuerung, Bereitstellung und Installation von Zertifikaten in großem Umfang
Blick in die Zukunft: Fühlen Sie sich sicher mit Ihrem PKIaaS-Anbieter
Enterprise PKI is unique and requires extensive internal resources and work to function correctly. Keyfactor takes the guesswork out of running an enterprise PKI with comprehensive cloud PKIaaS solutions tailored to the unique needs of modern enterprises.




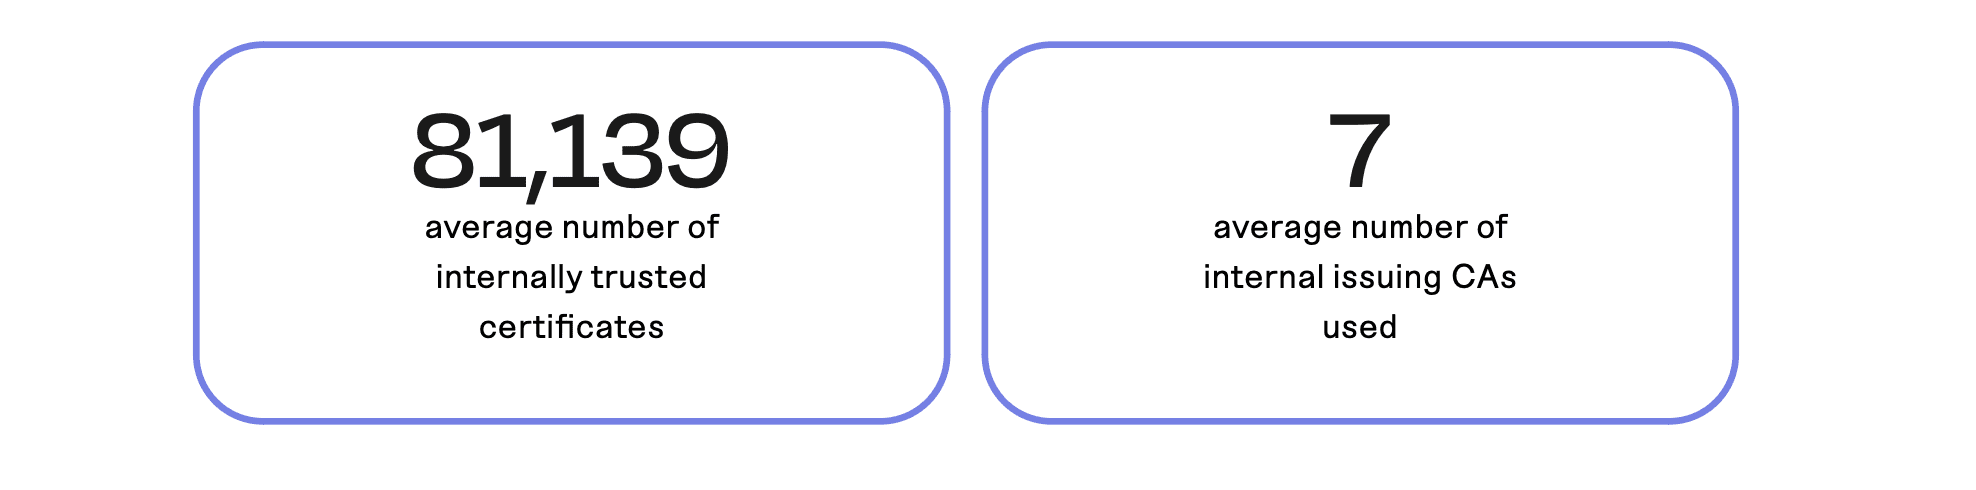 Die durchschnittliche Organisation, laut Keyfactor's 2024 Bericht über PKI und digitales Vertrauen, hat über 80.000 Zertifikate und 7 interne ausstellende CAs, die.
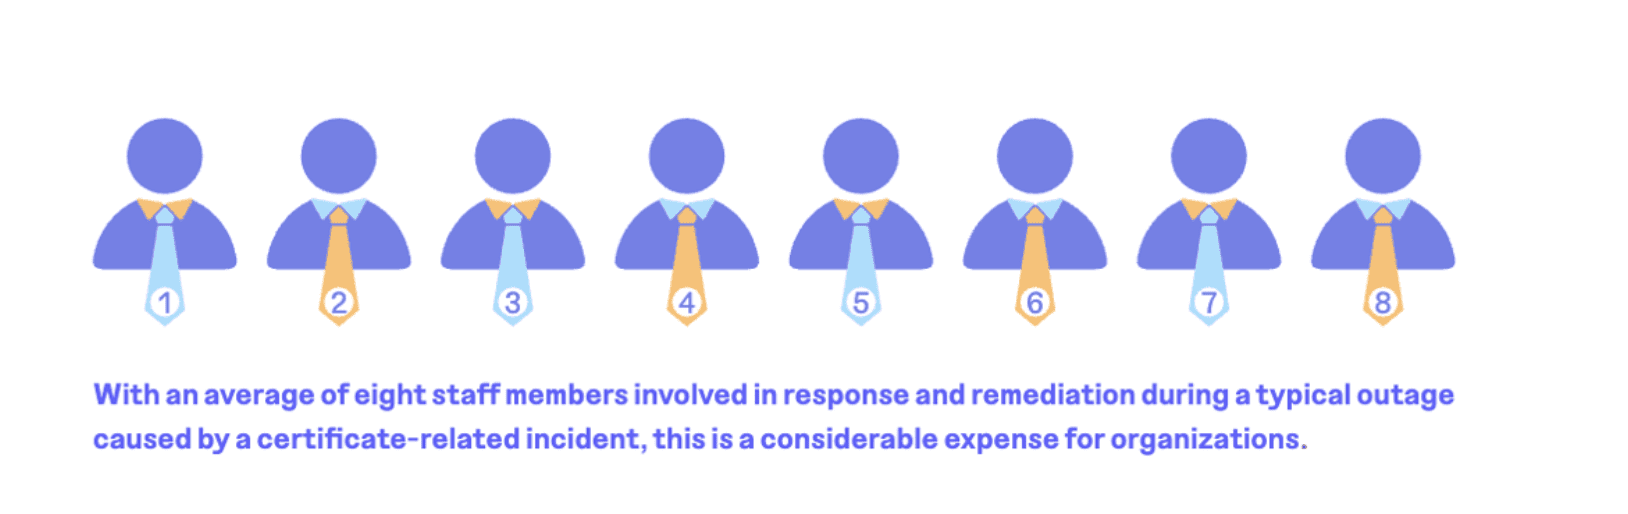 Laut dem PKI & Digital Trust Report 2024 von Keyfactorsind von einem einzigen Ausfall 8 Mitarbeiter betroffen und die Behebung dauert fast 6 Stunden.
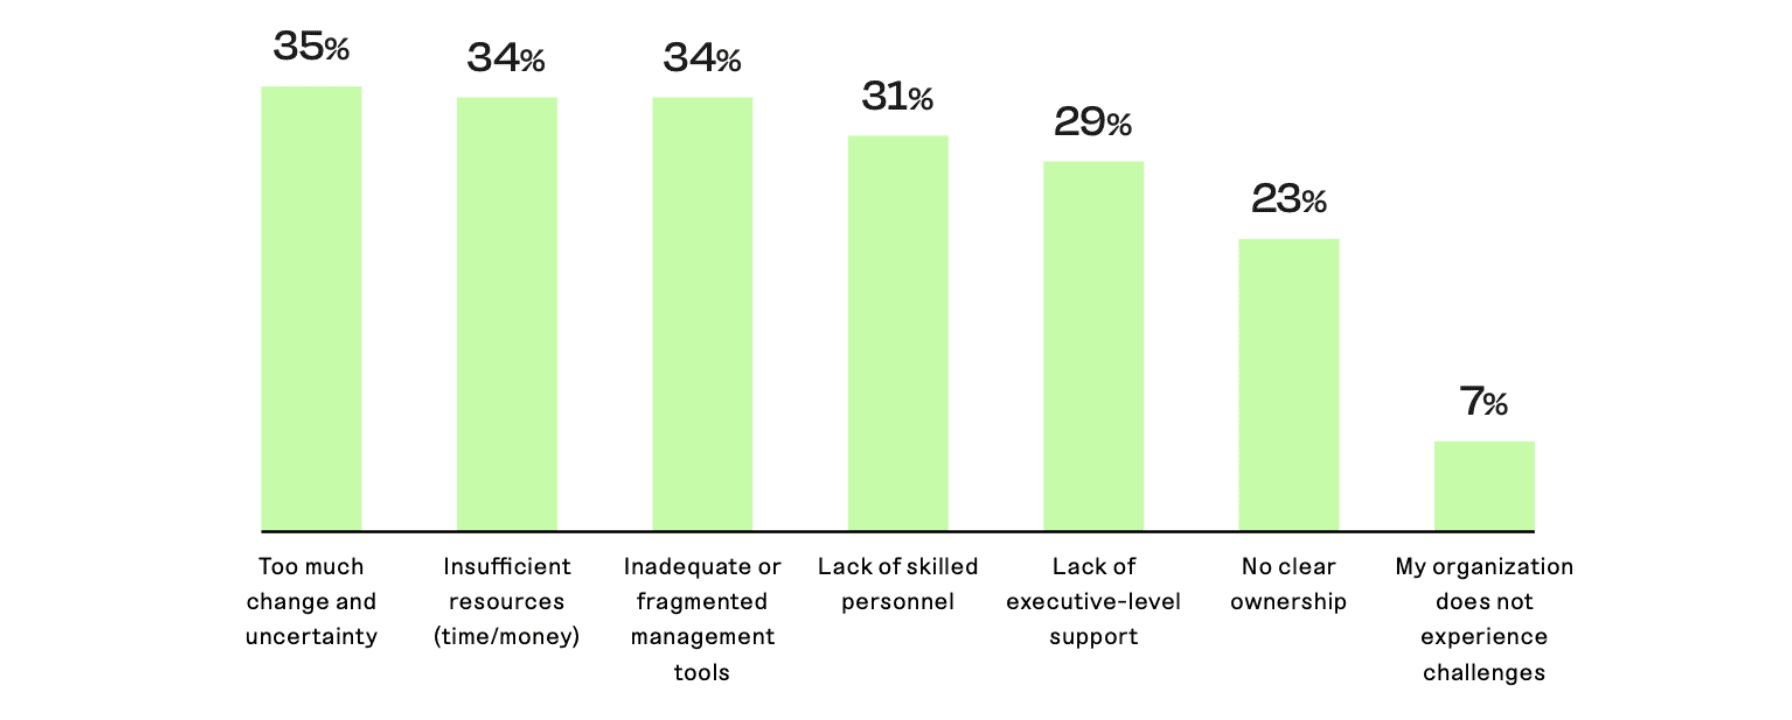 Die größten Herausforderungen für PKI und das Management von Maschinenidentitäten, laut Keyfactor's 2024 PKI & Digital Trust Report.