In today’s dynamic digital landscape, organizations face the challenge of managing their Public Key Infrastructure (PKI) efficiently and securely. While some may consider handling PKI in-house, the complexity and resource demands often lead to a desire for alternative solutions.
PKI as a Service (PKIaaS) emerges as a compelling option, offering a cost-effective, scalable, and time-efficient approach to PKI management.
When considering PKIaaS, organizations weigh the options of deploying it on-premises, in the cloud, or through a third-party provider. Managing PKI internally can be daunting due to the intricate nature of handling multiple Certificate Authorities (CAs) and the absence of dedicated in-house expertise. This shows how important it is to rely on PKIaaS vendors for specialized knowledge. They ensure PKI services stay secure and lighten the load on internal resources.
Todas las organizaciones necesitan PKI y deben decidir cómo implantarla: en las instalaciones, en la nube o a través de PKIaaS. Gestionar la PKI por sí mismo es una opción, pero a menudo un reto debido a su complejidad y a la gran demanda de recursos.
Echemos un vistazo más de cerca a los pros y los contras de ejecutar su propia PKI, así como lo que debe buscar en un proveedor de PKIaaS.
4 aspectos que hacen única a la PKI empresarial
Enterprise PKI presents unique challenges compared to PKI implementations in small and medium-sized businesses (SMBs). The scale of operations in enterprises introduces complexities that require specialized solutions.
Despliegue a escala
Enterprises typically manage a large number of digital certificates and devices, on average over 80,000, according to Keyfactor’s 2024 PKI & Digital Trust Report. This figure makes manual management impractical and risky. The sheer volume of certificates and devices requires robust automation and management capabilities to ensure efficiency and accuracy.
La organización media, según Keyfactor's Informe 2024 sobre PKI y confianza digital, cuenta con más de 80.000 certificados y 7 CA emisoras internas utilizadas.
Mayores costes
The consequences of a PKI outage in an enterprise environment are more severe than in SMBs. Beyond the immediate impact on operations involving on average 8 employees, such outages can lead to significant reputational damage and financial losses.
Según el informe 2024 PKI & Digital Trust Report de Keyfactor, una sola interrupción del servicio afecta a 8 empleados y tarda casi 6 horas en solucionarse.
IoT/Desafíos de la IIoT
Enterprises operating in the Internet of Things (IoT) and Industrial Internet of Things (IIoT) spaces face additional challenges due to the proliferation of devices and certificates. Managing a large number of certificates across diverse IoT/IIoT environments requires scalable solutions capable of handling the complexity and diversity of these ecosystems.
Múltiples CA y certificados
Enterprises rely on multiple Certificate Authorities (CAs) to issue certificates for various purposes. Coordinating the issuance and management of certificates from multiple CAs adds another layer of complexity. Enterprises must implement centralized management solutions to streamline certificate lifecycle management and ensure compliance with security policies.
Por qué las organizaciones deciden gestionar su propia PKI
Organizations run their own PKI for perceived benefits, such as total control over their infrastructure, providing on-demand flexibility, meeting unique standards and compliance regulations, and maintaining ownership of servers and hardware. Additionally, managing their own security may seem appealing, potentially reducing the risk of security breaches.
Sin embargo, existen inconvenientes. Las ventajas pueden no compensar los inconvenientes para todas las organizaciones, lo que lleva a algunas a preferir proveedores externos. La gestión de una PKI interna plantea varios problemas de funcionamiento eficaz y seguridad.
Principales retos de PKI y gestión de identidades de máquinas, según el informe 2024 PKI & Digital Trust Report de Keyfactor.
Gestionar con éxito la PKI requiere conocimientos especializados y experiencia, pero en realidad, la responsabilidad recae en el personal de seguridad que ya está sobrecargado con otras responsabilidades. Esto puede dar lugar a lagunas de comprensión, errores de configuración y comprometer la eficacia de la PKI.
Además, los gestores internos de la PKI necesitan actualizar continuamente las capacidades de los servidores y sistemas para mantenerse al día de la evolución de la normativa y los requisitos de seguridad. Si no lo hacen, la PKI puede quedar expuesta a amenazas contra la seguridad, fallos en las auditorías y multas reglamentarias.
Otro inconveniente es que la empresa sería responsable de implantar mecanismos sólidos de copia de seguridad, recuperación en caso de catástrofe (DR) y conmutación por error. Un tratamiento inadecuado de los requisitos de copia de seguridad y recuperación ante desastres puede provocar interrupciones del servicio y la pérdida de confianza del público.
While running an in-house PKI provides organizations with control over their infrastructure, it also requires significant investments in expertise, resources, and ongoing maintenance to effectively maintain the system. Alternatively, organizations may opt for PKIaaS offerings to transfer the risk of PKI management and ensure reliable and secure certificate management.
Por qué las organizaciones optan por ejecutar PKIaaS en la nube
La transición a PKIaaS en la nube puede ser un movimiento estratégico para las organizaciones que buscan una mayor flexibilidad, escalabilidad y eficiencia en la gestión de su PKI. Una vez realizada la transición, las organizaciones obtienen una serie de beneficios en sus equipos de TI y seguridad, así como en toda la organización.
Reducción de costes
Una infraestructura consolidada mejora la eficacia
Menos gastos de personal con una asignación óptima de recursos
Mayor seguridad
La infraestructura se construye siguiendo normas y garantizando altos niveles de autorización y seguridad.
Experiencia
Expertos que comprenden los matices normativos y los continuos cambios en el panorama de la ICP
Visibilidad
Centralization and visibility across all CAs and certificates with advanced discovery gives organizations an accurate view of their certificate landscape
Automatización
La emisión y revocación automatizada de certificados minimiza el riesgo de interrupciones del servicio
Escalabilidad
La infraestructura PKI puede escalar sin problemas con la organización a medida que crece.
5 aspectos a tener en cuenta en PKIaaS
Gestión centralizada
Cuando evalúe la capacidad de una plataforma PKIaaS para centralizar la gestión, busque estas funciones que agilizan la administración y reducen la complejidad, lo que mejora la eficacia operativa:
Una consola para descubrir, ver y gestionar todos los certificados emitidos desde su PKI privada, CA públicas y servicios basados en la nube.
Enfoque independiente del proveedor que permite la consolidación de varios tipos de CA
Visibilidad completa y descubrimiento de certificados en tiempo real en todas las CA y puntos finales.
Seguridad y cumplimiento
Asegúrese de que el proveedor de PKISaaS tiene un historial probado y ofrece flexibilidad y adaptabilidad, lo que le permite aprovechar diversas autoridades de certificación sin dependencia del proveedor, así como estas características:
Respaldado por un CP/CPS bien documentado y totalmente hermético
CA raíz siempre desconectada, protegida por un HSM con certificación FIPS, para garantizar la máxima seguridad de sus claves criptográficas.
Instalaciones de centro de datos altamente seguras y de última generación, monitorizadas 24/7
Las operaciones PKI cuentan con la certificación PCI DSS v3.2 y la validación SOC 2 Tipo II
Gestión experta
To ensure operational resilience and scalability, look for the following capabilities that enhance security and availability of your critical PKI infrastructure:
Acuerdos de nivel de servicio garantizados para CA y CRL/OCSP
Gestión continua de parches, pruebas de vulnerabilidad, copias de seguridad y recuperación
Experiencia demostrada en implantación y operaciones de PKI
Escalabilidad y gestión de costes
Mitigue el riesgo y garantice el cumplimiento normativo, protegiendo los activos criptográficos sensibles y la integridad de los datos, con funciones de cumplimiento normativo como:
Emisión ilimitada de certificados y sin tarifas por certificado
Infraestructura CRL en tiempo real y servicios de monitorización
Las CA emisoras de alta disponibilidad, equipadas con protección HSM integrada Cloud FIPS 140 de nivel 3, garantizan un servicio ininterrumpido a medida que crece su organización.
Criptoagilidad y automatización
Para garantizar que su PKI pueda admitir tanto aplicaciones heredadas como modernas, busque un PKIaaS que ofrezca:
Extensibilidad para integrarse con sus servicios en la nube, servidores web, dispositivos y aplicaciones mediante protocolos, métodos basados en agentes o métodos sin agentes.
Capacidad para admitir algoritmos clásicos y seguros desde el punto de vista cuántico, así como certificados híbridos.
Renovación, aprovisionamiento e instalación automatizados de certificados a escala
De cara al futuro: Siéntase seguro con su proveedor de PKIaaS
Enterprise PKI is unique and requires extensive internal resources and work to function correctly. Keyfactor takes the guesswork out of running an enterprise PKI with comprehensive cloud PKIaaS solutions tailored to the unique needs of modern enterprises.




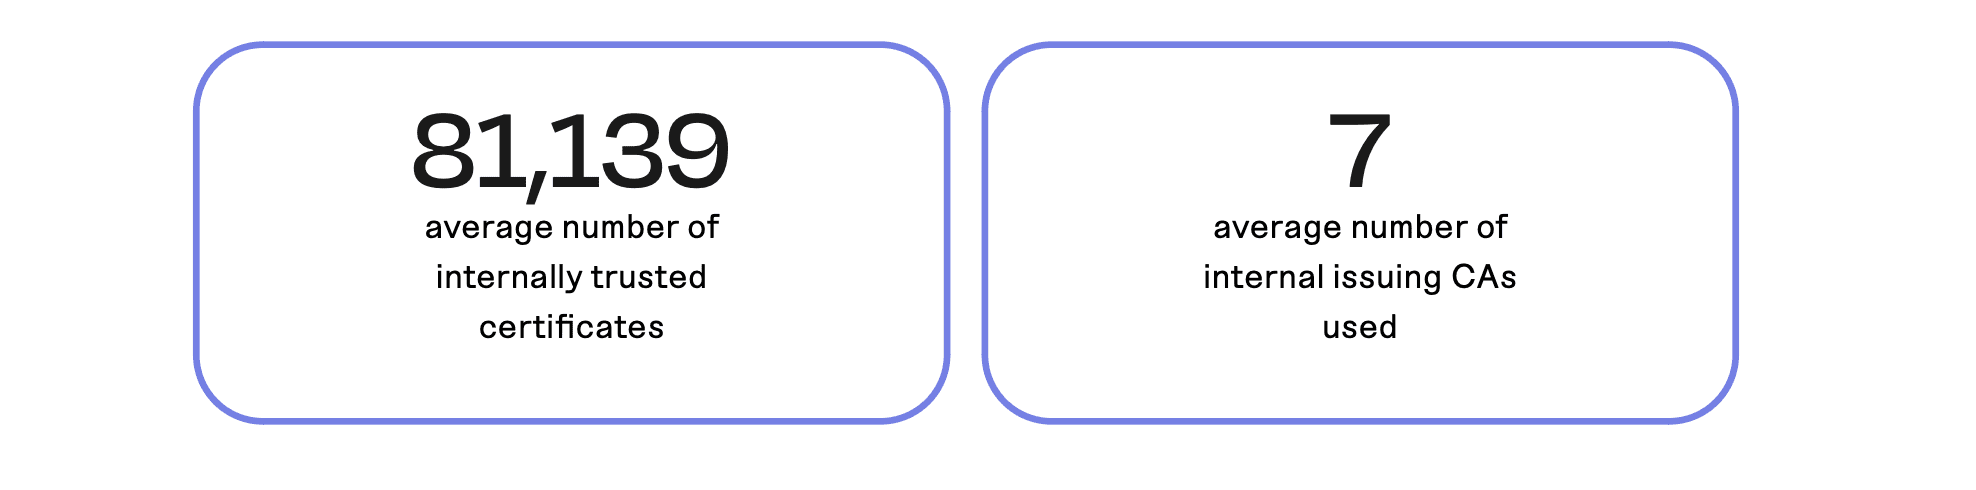 La organización media, según Keyfactor's Informe 2024 sobre PKI y confianza digital, cuenta con más de 80.000 certificados y 7 CA emisoras internas utilizadas.
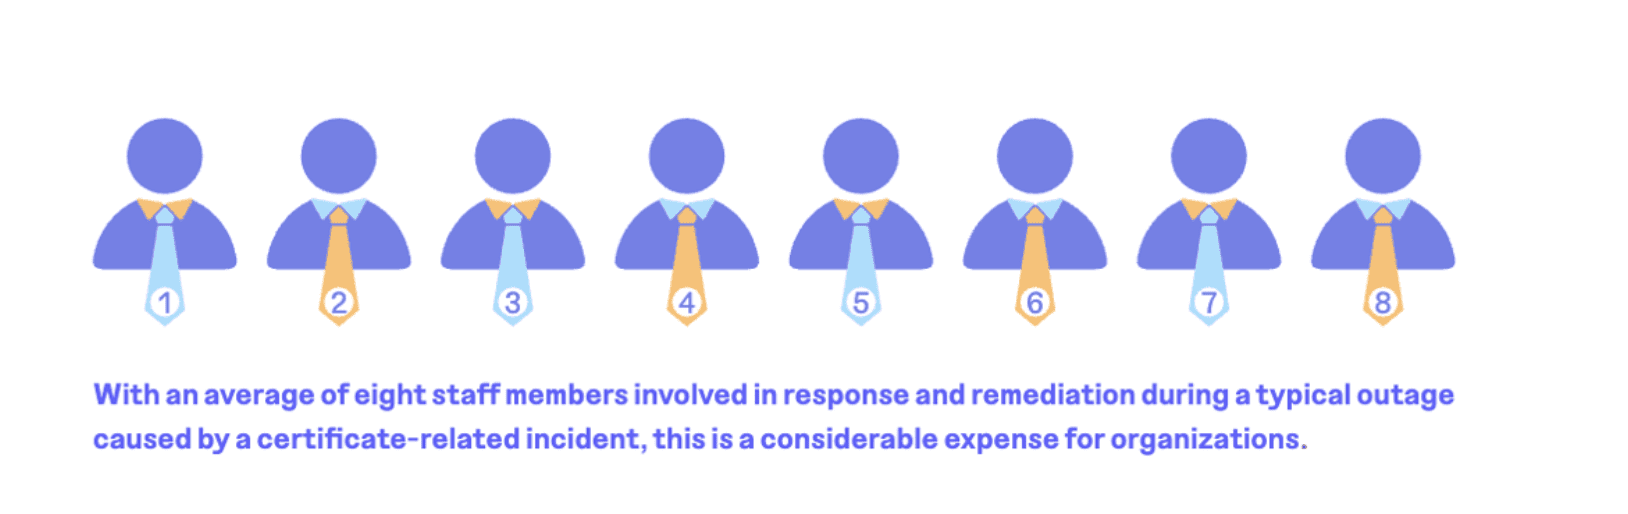 Según el informe 2024 PKI & Digital Trust Report de Keyfactor, una sola interrupción del servicio afecta a 8 empleados y tarda casi 6 horas en solucionarse.
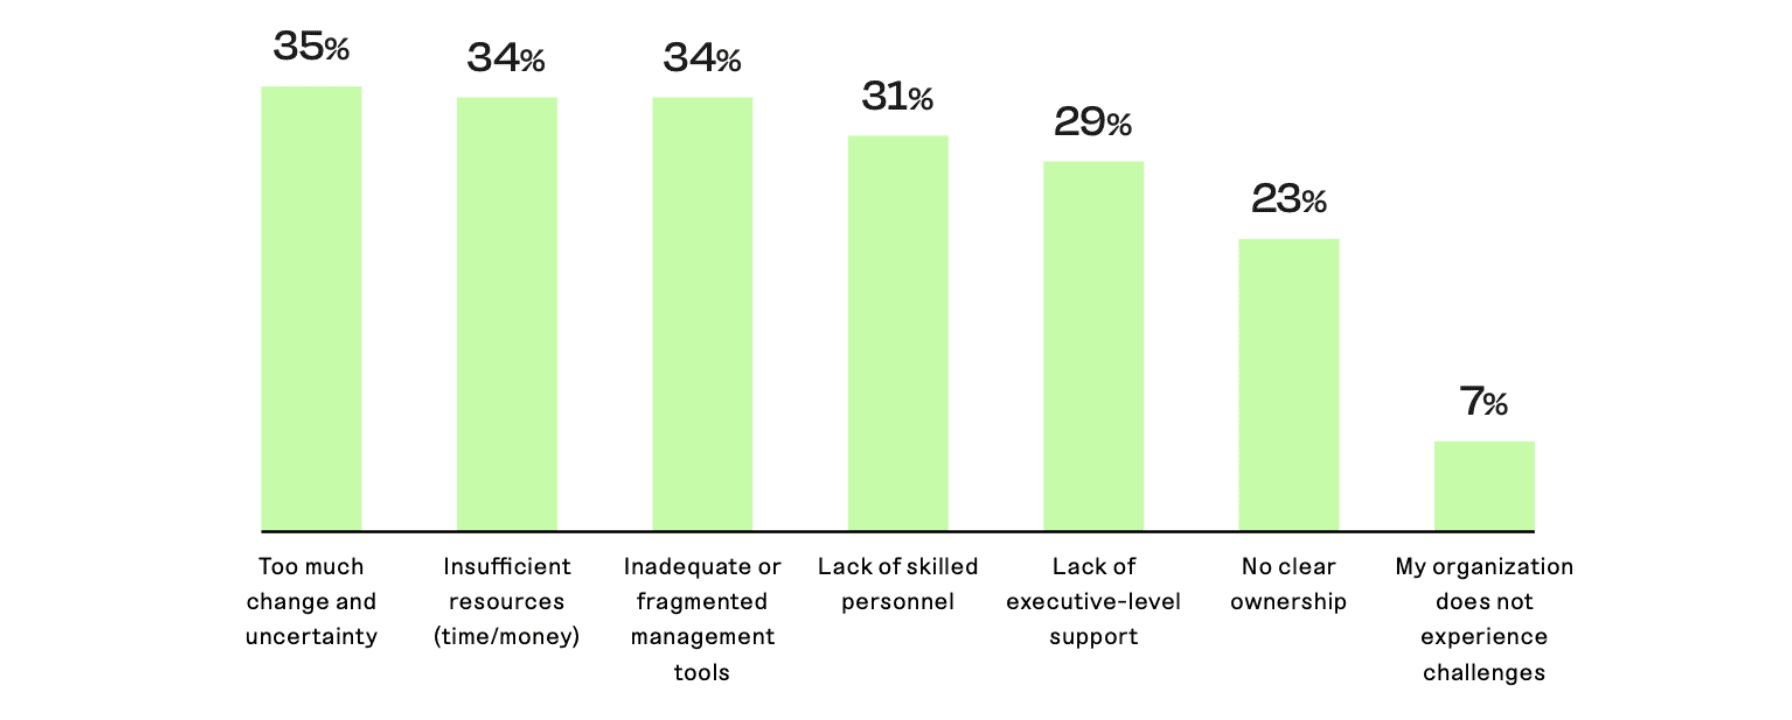 Principales retos de PKI y gestión de identidades de máquinas, según el informe 2024 PKI & Digital Trust Report de Keyfactor.