Was zum Teufel ist eine Vertrauensinfrastruktur?



Vor zwei Wochen habe ich einen Tag lang mit einigen unserer führenden Experten für KI-Identität, quantensichere Kryptografie und alle Aspekte des digitalen Vertrauens einen Spaziergang durch den Park unternommen. Ich habe sie gebeten, die Standardargumente beiseite zu lassen und mir zu sagen, was sie wirklich über die Zukunft dieser grundlegenden Sicherheitskomponenten denken.
The conversations were honest, and they kept circling back to the same idea. A way of looking at the cryptographic foundation beneath everything we build. A shift in perspective. We’ve started calling that idea Trust Infrastructure, and the more I sat with it, the more it clicked. So let me walk you through it, the same way they did for me.
Was ist es denn nun?
Zunächst einmal: Ich verstehe das. „Vertrauen“ ist eines der am häufigsten überstrapazierten Begriffe in der Cybersicherheit. Wir verwenden ihn ständig: Zero Trust, Gerätevertrauen, Vertrauensgrenzen. Aber wir halten selten inne, um uns zu fragen, worauf Vertrauen eigentlich beruht. Was macht etwas vertrauenswürdig? Ja, viele Faktoren tragen dazu bei, dass ein Gerät, eine Workload oder software , aber es gibt eine grundlegende Sicherheitsebene, die … bis jetzt … weitgehend übersehen wurde.
Die Vertrauensinfrastruktur ist die kryptografische Grundlage, die es Maschinen, Anwendungen, Geräten, KI-Agenten und sogar Menschen ermöglicht, ihre Identität nachzuweisen und sicher zu kommunizieren. Schlüssel und Zertifikate dienen der Identitätsprüfung. Algorithmen verschlüsseln Daten. Signaturen bestätigen die Echtheit von Code und Dokumenten. Protokolle und Zertifizierungsstellen schaffen Vertrauen zwischen Parteien, die sich noch nie begegnet sind.
Das passiert ständig. Tausende Male pro Sekunde. Wir denken nie darüber nach, und genau darum geht es ja auch. Wenn es funktioniert, läuft alles wie am Schnürchen. Wenn es ausfällt, bricht auch alles zusammen, was darauf aufbaut.
Das alles ist keine neue Technologie. Neu ist vielmehr die Entscheidung, sie als kritische Infrastruktur zu behandeln und nicht als Sicherheitsnische, die den wenigen überlassen bleibt, die sich damit auskennen.
Sehen Sie sich die Einleitung zur Serie – „WTF is Trust Infrastructure“ – an, um einen kurzen Überblick über das Konzept und dessen Bedeutung zu erhalten.
So sind die meisten Organisationen dahin gekommen, wo sie heute stehen. Zertifikate und Schlüssel sind allgegenwärtig. Und die Algorithmen und Bibliotheken, die die eigentliche Arbeit leisten, sind in Code und Konfigurationen vergraben, die seit Jahren niemand mehr angerührt hat. Jedes einzelne Element wird wie ein eigenständiges Werkzeug oder eine eigene Ressource behandelt und isoliert von demjenigen verwaltet, der es zuletzt in die Hand genommen hat. So findet sich Kryptografie überall wieder, wird aber fast nirgendwo erfasst.
„Trust Infrastructure“ ist nicht nur ein Begriff, sondern eine neue Sichtweise. Sie betrachtet all diese verstreuten Teile aus einer übergeordneten Perspektive als das, was sie tatsächlich sind: eine einzige, vernetzte Infrastruktur, von der das gesamte Unternehmen abhängt. Und wie jede andere Sicherheitsebene – Cloud, Netzwerk, Endgeräte, Anwendungen – muss auch sie kontinuierlich überwacht, verwaltet und gesteuert werden.
Warum ist das wichtig? Weil die Art und Weise, wie man ein Problem definiert, darüber entscheidet, welche Priorität ihm eingeräumt wird. Wenn Zertifikate und Schlüssel lediglich als lästig empfunden werden, wird man sie weiterhin mit Tabellenkalkulationen und Skripten verwalten. Sind sie hingegen Teil einer kritischen Infrastruktur, weist man ihnen einen Verantwortlichen zu, sorgt für echte Transparenz, setzt Richtlinien durch und nutzt skalierbare Automatisierung. Nur einer dieser Ansätze wird das, was auf uns zukommt, überstehen.
Warum kommt das gerade jetzt zur Sprache?
Der Grund, warum diese Diskussion keinen Aufschub duldet, ist, dass sich der Boden unter dieser Infrastruktur verschiebt – erschüttert durch vier disruptive Herausforderungen:
- Cryptographic debt: the cryptography you own but can’t see, aging quietly and turning into the largest unmanaged risk surface in the enterprise.
- AI agent identity: a population of non-human cryptographic identities growing faster than anyone can govern it.
- 47-day certificates: TLS certificate lifespans collapsing from one year to six weeks, creating a 12x jump in operational overhead.
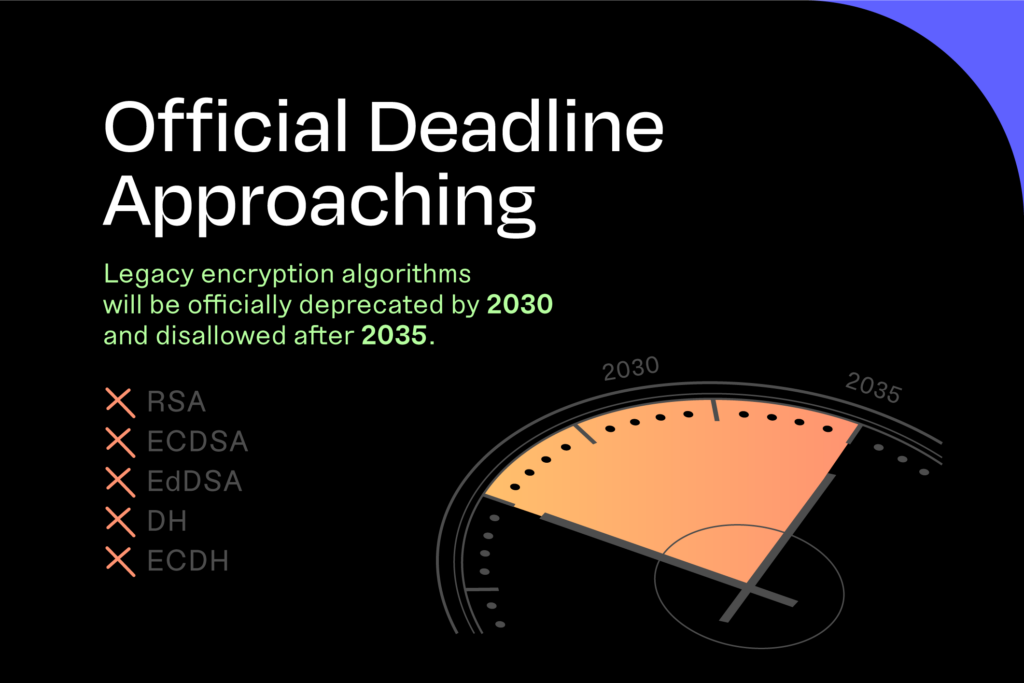
- The quantum threat: harvest now, decrypt later, where data taken today is decrypted the moment a capable quantum computer arrives.
Man könnte diese Punkte leicht als vier separate Posten betrachten, doch sie stehen nicht für sich allein. Sie verstärken sich gegenseitig. Der Umfang nimmt zu. Der Rhythmus der Erneuerung (und der operative Aufwand) beschleunigt sich. Die zugrunde liegenden Algorithmen müssen ersetzt werden. Für sich genommen sind es vier anspruchsvolle Projekte. Zusammengenommen bedeuten sie einen grundlegenden Wandel in Bezug auf das, was nötig ist, um das Vertrauen aufrechtzuerhalten.
Ein Spaziergang im Park (ist es aber nicht)
That’s why we put together this video series, and we named it A Walk in the Park. The setting is exactly that: our experts out in the open, walking through parks and green spaces, talking the way they actually talk when the slides are off. But the subject matter is anything but a walk in the park. Each episode (starting next week) dives into one of these four forces and what organizations must do to prepare.
Als Nächstes: Begleiten Sie mich bei meinem Gespräch mit Ellen Boehm, SVP für KI-Innovation und -Strategie, in dem wir das Identitätsproblem erörtern, für das niemand die Verantwortung übernimmt: KI-Agenten. Wir sehen uns beim nächsten Spaziergang.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.