C'est quoi, cette « infrastructure de confiance » ?
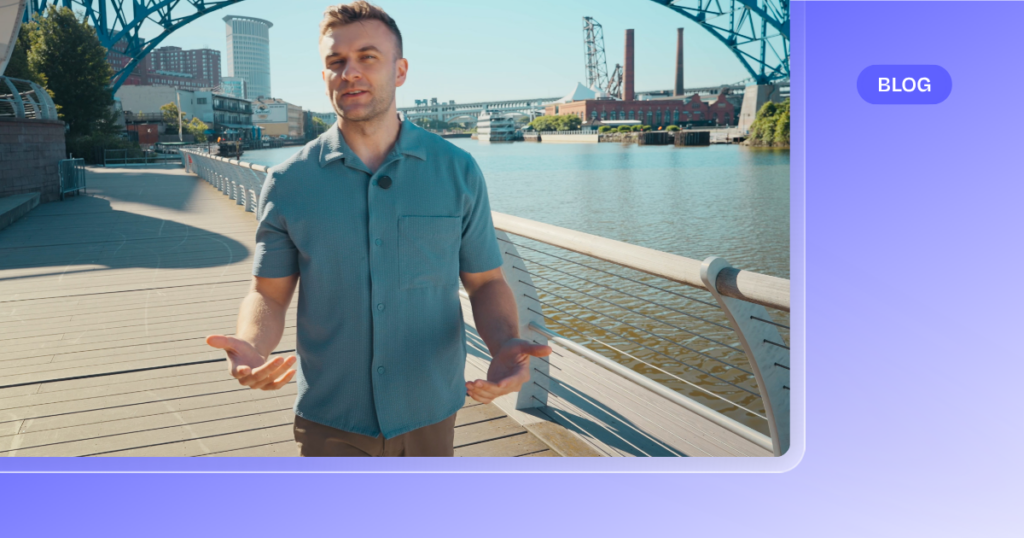



Il y a deux semaines, j'ai passé une journée à me promener dans le parc en compagnie de certains de nos meilleurs experts en identité IA, en cryptographie quantique et en confiance numérique. Je leur ai demandé de laisser de côté les discours officiels et de me dire ce qu'ils pensaient vraiment de l'avenir de ces éléments fondamentaux de la sécurité.
The conversations were honest, and they kept circling back to the same idea. A way of looking at the cryptographic foundation beneath everything we build. A shift in perspective. We’ve started calling that idea Trust Infrastructure, and the more I sat with it, the more it clicked. So let me walk you through it, the same way they did for me.
Alors, qu'est-ce que c'est ?
Tout d’abord, je comprends. La « confiance » est l’un des mots les plus galvaudés dans le domaine de la cybersécurité. Nous l’utilisons sans cesse : « zéro confiance », « confiance dans les appareils », « limites de confiance ». Mais nous prenons rarement le temps de nous demander sur quoi repose réellement la confiance. Qu’est-ce qui rend quelque chose digne de confiance ? Certes, de nombreux éléments contribuent à software un appareil, une charge de travail ou software , mais il existe un niveau fondamental de sécurité qui… jusqu’à présent… a été largement négligé.
L'infrastructure de confiance est le fondement cryptographique qui permet aux machines, aux applications, aux appareils, aux agents d'IA et même aux êtres humains de prouver leur identité et de communiquer en toute sécurité. Les clés et les certificats permettent de vérifier l'identité. Les algorithmes chiffrent les données. Les signatures confirment l'authenticité du code et des documents. Les protocoles et les autorités établissent la confiance entre des parties qui ne se sont jamais rencontrées.
Cela se produit sans cesse. Des milliers de fois par seconde. On n'y pense jamais, et c'est justement le but. Quand ça fonctionne, tout roule. Quand ça plante, tout ce qui repose dessus plante aussi.
Il ne s'agit là d'aucune technologie nouvelle. Ce qui est nouveau, c'est la décision de la considérer comme une infrastructure critique, plutôt que comme un domaine de niche en matière de sécurité réservé aux rares personnes qui la maîtrisent.
Regardez la vidéo d'introduction à la série — « WTF is Trust Infrastructure » — pour découvrir rapidement ce concept et ce qu'il recouvre.
C’est ainsi que la plupart des organisations en sont arrivées là où elles en sont aujourd’hui. Les certificats et les clés sont omniprésents. Quant aux algorithmes et aux bibliothèques qui effectuent le véritable travail, ils sont enfouis dans du code et des configurations que personne n’a modifiés depuis des années. Chaque élément est considéré comme un outil ou un actif à part entière, géré de manière isolée par la dernière personne à y avoir touché. Ainsi, la cryptographie se retrouve partout, mais n’est pratiquement jamais prise en compte.
L’« infrastructure de confiance » n’est pas seulement un terme ; c’est un changement de perspective. Elle permet de replacer tous ces éléments dispersés dans leur juste contexte lorsque l’on prend du recul : une infrastructure unique et interconnectée dont dépend l’ensemble de l’entreprise. Et comme toute autre couche de sécurité — cloud, réseau, terminaux, applications —, elle doit faire l’objet d’une surveillance, d’une gestion et d’une gouvernance continues.
Pourquoi est-ce important ? Parce que la manière dont vous définissez un problème détermine la priorité qui lui est accordée. Si les certificats et les clés ne sont qu’une source de tracas, vous continuerez à les gérer à l’aide de tableurs et de scripts. S’il s’agit d’une infrastructure critique, vous leur attribuerez un responsable, une véritable visibilité, une politique rigoureusement appliquée et une automatisation évolutive. Seule l’une de ces approches résistera à ce qui nous attend.
Pourquoi cette affaire refait-elle surface aujourd'hui ?
Si cette discussion ne peut attendre, c’est parce que le terrain sur lequel repose cette infrastructure est en train de bouger, ébranlé par quatre défis majeurs :
- Cryptographic debt: the cryptography you own but can’t see, aging quietly and turning into the largest unmanaged risk surface in the enterprise.
- AI agent identity: a population of non-human cryptographic identities growing faster than anyone can govern it.
- 47-day certificates: TLS certificate lifespans collapsing from one year to six weeks, creating a 12x jump in operational overhead.
- The quantum threat: harvest now, decrypt later, where data taken today is decrypted the moment a capable quantum computer arrives.
On pourrait facilement considérer ces éléments comme quatre postes distincts, mais ils ne sont pas isolés les uns des autres. Leurs effets se cumulent. La portée du phénomène s’étend. La fréquence des renouvellements (et la charge opérationnelle) s’accélère. Les algorithmes qui sous-tendent tout cela doivent être remplacés. Traités séparément, ce sont quatre projets complexes. Pris dans leur ensemble, ils constituent un bouleversement radical des moyens nécessaires pour maintenir la confiance.
Une promenade dans le parc (en réalité, ce n'en est pas une)
That’s why we put together this video series, and we named it A Walk in the Park. The setting is exactly that: our experts out in the open, walking through parks and green spaces, talking the way they actually talk when the slides are off. But the subject matter is anything but a walk in the park. Each episode (starting next week) dives into one of these four forces and what organizations must do to prepare.
Prochainement : rejoignez-moi pour une discussion avec Ellen Boehm, vice-présidente senior chargée de l'innovation et de la stratégie en matière d'IA, afin d'aborder le problème d'identité dont personne ne se sent responsable : les agents IA. Rendez-vous lors de la prochaine balade.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
FINMA Quantum Readiness: Three Questions Every Swiss Financial Institution Needs to Answer
En savoir plus
Principaux enseignements de la cinquième conférence de normalisation PQC du NIST
En savoir plus