


This age of remote work and the Internet of Things (IoT) has seen security companies tirelessly preach about digital trust – because it’s a never-ending battle! To win the battle, you must become one with your PKI and bring balance to your organization.
Por desgracia, el lado oscuro de la PKI puede corromper su programa de seguridad y dejar a la rebelión -error, su organización- vulnerable a los ataques.
Por suerte, hemos desarrollado una nueva guía (¡más información sobre el libro electrónico a continuación!) para exponer el lado oscuro de la PKI y ponerle en marcha en su viaje para convertirse en un Jedi de la PKI.
Visibilidad y control de PKI
Los certificados TLS son fundamentales para el cifrado de datos y las conexiones seguras, pero un solo certificado caducado o mal configurado puede provocar fallos en el sistema e interrumpir servicios esenciales.
Like when the Bank of England’s CHAPS system went offline for 91 minutes due to an expired certificate. Or when SpaceX’s Starlink—a constellation of satellites orbiting the globe – went down when a single ground station certificate expired, leaving millions around the world without connectivity.
Keep in mind that those outages happened in top organizations with skilled tech teams, so smaller organizations are likely to have downtimes that last for more than one hour. In fact, Keyfactor’s 2024 PKI & Digital Trust report reveals that certificate outages cause an average of 5 hours of downtime – even when the cause is detected fast.
Beyond downtime, certificate outages caused by compromised certificates can lead to far worse outcomes. To curb these risks, Google and Apple have suggested shortening certificate validity to 90 and 45 days, respectively. While these suggestions are promising, they won’t be up for a vote until 2025 and 2027. Even then, the outcome remains uncertain, so it’s unwise to depend solely on their timelines for your security.
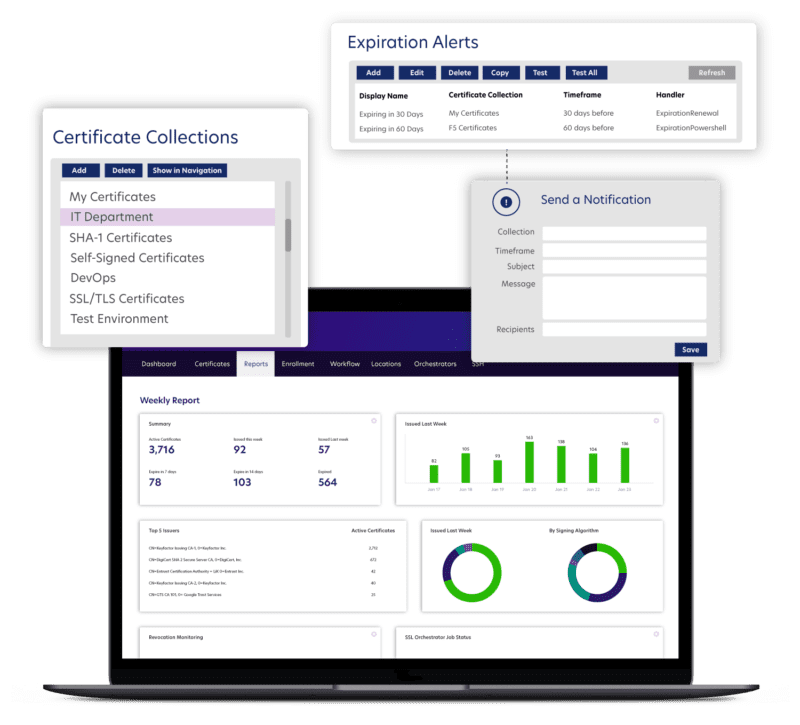
Si quiere controlar la seguridad de sus certificados, ésta es la primera regla: omita los procesos manuales como las hojas de cálculo y los scripts personalizados. No se adaptarán a medida que se multipliquen los certificados, por lo que las interrupciones serán inevitables.
En su lugar:
- Centralice su inventario de certificados en servidores, clientes, firma de código y raíces de confianza.
- Realice un seguimiento de las fechas de caducidad, las ubicaciones y la propiedad en todas las CA, los puntos finales de la red, los servicios en la nube, los registros de CT y los almacenes de certificados.
- Use tools like Keyfactor Command to automate certificate discovery and lifecycle management.
Seguridad optimizada en todos los equipos
Los certificados Rogue son una seria amenaza para la seguridad, como un Lord Sith disfrazado con planes para hacerse un día con el control de la República.
Del mismo modo, los certificados falsos son amenazas silenciosas que pueden provocar costosas interrupciones del servicio. De hecho, el 42% de las organizaciones han hecho de la eliminación de los certificados falsos una de sus principales prioridades.
Estos certificados falsos suelen surgir cuando:
- Los empleados se precipitan en el proceso de creación de certificados sin seguir los procedimientos adecuados.
- Los propietarios de aplicaciones se saltan los protocolos de seguridad para obtener certificados por su cuenta (certificados autofirmados)
- Los equipos de seguridad carecen de visibilidad o control sobre cómo utilizan los certificados los servidores y las aplicaciones.
- Un certificado comprometido se utiliza para proteger varios subdominios (certificados comodín)
Para proteger a su organización de certificados falsos, haga lo siguiente:
- Trabaje con los equipos de aplicaciones y operaciones para comprender sus necesidades y proporcionarles certificados conformes con las políticas.
- Limite el uso de certificados autofirmados y comodín en toda su organización.
- Consolidar las herramientas PKI y CA para reducir costes y complejidad.
- Facilitar a los equipos la obtención de certificados conformes a las políticas
- Implemente una solución PKI como Keyfactor Command para soportar despliegues en la nube y basados en contenedores.
Garantizar la firma de código
The software supply chain is one of the biggest threats to digital trust, with code-signing abuse as the most common attack vector. Over the past few years, we’ve seen high-profile attacks where attackers breach signing environments and infect code directly, slipping malware past defenses. This is partly because IT teams store code-signing keys on workstations (53%) and build servers (52%) instead of using secure HSMs.
An example of code-signing attack vectors in action is CVE-2023-51634, where improper HTTPS certificate validation on NETGEAR RAX30 routers allowed attackers to compromise downloaded data.
Another example of a code-signing attack was when AnyDesk’s code-signing keys were stolen, causing a 48-hour maintenance window and forcing users to update their software in order to prevent unauthorized access.
To help curb code-signing attacks, the CA/B forum now requires code-signing certificate private keys to be stored in HSMs.
But that’s not enough. To further protect your organization from code-signing attacks:
- Imponga el mínimo privilegio mediante controles de acceso a claves y firmas.
- Automate and integrate secure signing into existing workflows using tools like SignServer.
- Genere una lista de materiales de Software (SBOM) en el momento de la firma para garantizar la confianza y la transparencia.
- Marca el tiempo de tu código firmado con una Autoridad de Sellado de Tiempo (TSA) fiable.
- Utilice la autenticación multifactor en toda la cadena de suministro de software .
Seguridad de las claves SSH
SSH (Secure Shell) protocol is essential for secure administrative tasks like remote logins and file transfers. However, many IT teams mistakenly believe that using passwords or key pairs for SSH authentication is foolproof, thereby leaving organizations vulnerable to attack.
Aunque las claves SSH son potentes herramientas de seguridad, si caen en las manos equivocadas, pueden utilizarse para pasar desapercibidas entre sistemas. A diferencia de los certificados, las claves SSH no caducan, lo que significa que, una vez comprometidas, pueden utilizarse indefinidamente. Además, como a menudo se comparten o copian, pueden conceder a los atacantes privilegios excesivos.
Los vectores de ataque habituales suelen deberse a claves olvidadas o inactivas por accesos temporales, claves compartidas dentro de los equipos de TI, claves débiles encontradas en código fuente o repositorios públicos, etc. Un ejemplo del mundo real es el malware SSH-Snake, descubierto en 2024, que aprovechaba las credenciales SSH para propagarse por las redes, afectando al 36% de las empresas con sede en Estados Unidos.
Para mantener seguras tus claves SSH:
- Desactiva la autenticación basada en contraseñas que es vulnerable a ataques de fuerza bruta.
- Cree un inventario de pares de claves y asigne relaciones de confianza.
- Supervise el uso, la antigüedad, la solidez y las cuentas asociadas de las llaves.
- Aplique políticas de rotación de claves y elimine las claves débiles o inactivas.
- Utilice certificados SSH de corta duración para una autenticación más segura.
Nota: Lleve a cabo estos consejos de reparación con precaución porque eliminar o rotar las claves SSH precipitadamente puede provocar la pérdida de acceso y cortes de servicio.
Llega Quantum
Los ordenadores cuánticos son prometedores para campos como la medicina y la climatología, pero también suponen una amenaza para los algoritmos de cifrado que protegen los certificados PKI. La computación cuántica podría permitir a atacantes con recursos avanzados forzar incluso nuestros algoritmos criptográficos más seguros.
You might think, “Well, it’s not going to manifest anytime soon,” but government agencies warn that malicious actors could be harvesting your encryption data now, planning to decrypt it once quantum computers are fully developed. Plus, new technology has been known to advance slowly until it accelerates unexpectedly. In fact, Gartner predicts that by 2029, quantum computing will be fully developed.
No olvidemos que la transición de la criptografía no-cuántica a la post-cuántica es compleja y podría llevar muchos años dominarla. Además, es seguro que llegarán nuevos mandatos y normativas a medida que los gobiernos y los organismos de normalización impulsen la adopción de la cuántica.
Prepararse para la era cuántica:
- Cree un inventario criptográfico completo, que incluya claves y certificados.
- Hable con los proveedores, incluidos los de PKI y HSM, para asegurarse de que están preparados para la seguridad cuántica.
- Invierta en herramientas PKI, como EJBCA, que estén preparadas para la cuántica.
- Prepare sus sistemas adoptando procesos automatizados para la renovación y el aprovisionamiento de certificados.
Mirando al futuro: Explore el libro electrónico
El lado oscuro de la confianza digital va más allá de lo que hemos tratado aquí, y también las soluciones. Consulta nuestro interesante libro electrónico para obtener toda la información que necesitas para reforzar tu confianza digital y proteger la infraestructura de tu organización.
Sumérjase y explore: ¡esperamos que disfrute con esta guía!
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.