



Al intentar gestionar y proteger las identidades y credenciales de la empresa, es posible que piense predominantemente en términos de las personas y sus roles dentro de una organización. ¿Cómo nos aseguramos de que Janet de Control de Calidad tenga las credenciales para acceder a los activos necesarios, y cómo nos aseguramos de que nadie más pueda acceder a esas credenciales?
Sin embargo, las identidades humanas son solo una pieza del rompecabezas de la seguridad. Si bien los empleados, socios, proveedores, clientes y consultores pueden ser algunas de las fuentes más cruciales de vulnerabilidades de seguridad en su organización, el volumen de identidades de máquinas está aumentando, creando puntos de entrada adicionales para hackers y malware.
The 2022 State of Machine Identity Report from the Ponemon Institute (from which we get the statistics below unless otherwise noted) reveals the latest data on just how complex machine identity management can be.
¿Qué son las identidades de máquinas?
Machine identities are the digital keys, secrets, and certificates that establish the validity of digital transactions. They include X.509 certificates, SSH and encryption keys, and code signing certificates for secure communication between servers and VMS, workstations, scripts and bots, applications, services, etc.
La Infraestructura de Clave Pública está experimentando una explosión
With the adoption of remote work, cloud-based services, IoT, and Zero Trust initiatives, the number and importance of public keys and certificates being used by organizations is increasing rapidly. The days of one or two CAs behind the four walls of the data center are behind us, and managing machine identities should be at the forefront of your security posture. In the Gartner Hype Cycle for IAM report in 2021, Gartner Managing VP Tricia Phillips said:
“La transformación digital ha provocado una explosión en el número de máquinas – como cargas de trabajo, código, aplicaciones y contenedores – que necesitan identificarse y comunicarse.”
Algunos de los elementos más comunes de la PKI incluyen:
- Software de PKI privada interna (AD CS, EJBCA, etc.)
- PKI gestionada o entregada como SaaS (EJBCA SaaS, PKIaaS, etc.)
- Certificados autofirmados (OpenSSL)
- Emisores de certificados integrados (Kubernetes, HashiCorp Vault, etc.)
- Servicio de CA privada proporcionado por un proveedor de servicios en la nube
- Servicio de CA pública (DigiCert, Entrust, Let’s Encrypt, etc.)
Asegurarse de que las identidades de máquinas estén protegidas se está convirtiendo en una tarea costosa y que consume mucho tiempo. La mayoría de las organizaciones afirman que el uso creciente de claves y certificados ha aumentado significativamente la carga operativa de sus equipos de TI y que les preocupa el aumento de la carga de trabajo y el riesgo de interrupciones debido a la menor vida útil de los certificados TLS.
Además, más de la mitad de las organizaciones encuestadas afirman que su organización ni siquiera sabe exactamente cuántas claves y certificados posee.
Los riesgos de la proliferación de identidades de máquinas y PKI
Si se descuidan, las identidades de máquinas pueden crear grandes brechas en su seguridad, ya que cualquier vulnerabilidad puede permitir a un actor de amenazas moverse lateralmente de un sistema a otros en la red.
In the last two years, over 95 percent of organizations have experienced all three of the following PKI-related issues:*
- Audit Failures: Unexpected audit findings due to gaps in PKI, key and certificate management
- Machine ID Compromise: Theft or misuse of keys by mistake, malicious insider, or external threat actor
- Certificate Outages: Application or service failure due to an expired or untracked certificate.
Los problemas de las interrupciones por certificados
Because they can bring operations to a halt, certificate outages tend to receive the most focus. Nearly 40 percent of outages take over four hours to identify and remediate, which can be costly and damaging to a company’s reputation. The Let’s Encrypt outage in September 2021, for instance, affected operations at major corporations like Cisco, Palo Alto, Bluecoat, AWS, Auth0, Fortinet, Heroku, and others.
But outages are just the tip of the iceberg, indicating bigger risks below the surface that need to be addressed, including manual processes, wildcard certificates, weak cryptography, and misconfigured or exposed CAs.
Las máquinas asumen el control
«El número de máquinas (cargas de trabajo y dispositivos) supera ahora a los humanos en un orden de magnitud, y las organizaciones deben establecer herramientas y procesos para controlar esas identidades». – Gartner: Gestión de identidades de máquinas, secretos, claves y certificados, Erik Wahlstrom, 16 de marzo de 2022
Si considera que no tiene un buen dominio sobre cómo proteger su infraestructura de clave pública, no está solo:
- El 50 % de las empresas no cuenta con personal suficiente dedicado a su PKI
- El 42 % de las empresas sigue utilizando hojas de cálculo para rastrear manualmente los certificados digitales
- El 59 % de las empresas no dispone de una gestión centralizada de las credenciales SSH
- El 50 % de las empresas no tiene políticas formales ni controles de acceso para las claves de firma de código
Además, alrededor del 40 por ciento de las organizaciones solo tienen una estrategia PKI limitada para aplicaciones o casos de uso específicos, y el 16 por ciento no tiene ninguna estrategia en absoluto.
Cómo abordar el problema
1. Empiece con la visibilidad
Debe saber qué certificados está utilizando para protegerlos eficazmente. Descubrir y crear un inventario de sus certificados y CA le proporcionará una visión general de cuáles tienen la máxima prioridad.
- Utilice múltiples fuentes de datos
- Triangule los puntos de datos
- Comprenda la información clave, incluyendo Emisor, Propietario, Uso/Aplicación, Aprobador, etc.
2. Establezca la titularidad
Cree un grupo de trabajo interfuncional para establecer la titularidad de las herramientas, los procesos y la estrategia, y para proporcionar supervisión y cerrar las brechas entre las unidades de negocio. Luego, defina las identidades de las máquinas para su organización, identifique los casos de uso para su PKI e IDs de máquinas, y analice su «tejido de identidad» o conjunto de herramientas existente.
3. Simplifique y consolide
Cuantas más identidades y fuentes de información tenga, mayor será la posibilidad de errores y/o vulnerabilidades. Una vez que tenga un buen control sobre las herramientas de gestión de PKI a su disposición, redúzcalas. Hágase preguntas como:
- «¿Necesito 5 implementaciones diferentes de PKI y CA?»
- «¿Debería consultar 3 fuentes diferentes para rastrear los certificados?»
- «¿Necesito herramientas separadas para gestionar identidades X.509 frente a SSH?»
- «¿Necesita cada desarrollador una clave de firma de código?»
4. Siente las bases
Es necesario definir políticas y mejores prácticas para su infraestructura de clave pública.
- Capacitar a los equipos sobre la importancia de la PKI y los certificados digitales
- Definir y distribuir directrices de mejores prácticas
- Reforzar los buenos hábitos y abandonar el uso de certificados autofirmados y comodín
- Establecer estrategias para tomar las decisiones adecuadas en cuanto a herramientas de cara al futuro
5. Transforme su estrategia de Operaciones a SecOps
Most security teams spend at least 50% of their time on maintenance and operational tasks. The key is to automate, automate, automate. Automation decreases risks related to human error and misconfiguration and ensures that you can scale with new demands. Additionally, automation enables integration with existing DevOps and cloud workflows.
6. Prepárese para la Criptoagilidad
Security threats adapt quickly to security controls, so you have to be ready to adapt just as fast. To maintain operations and prevent incidents related to PKI, you need to constantly educate yourself and maintain a crypto-agile security posture:
- Evaluar las claves criptográficas, algoritmos y bibliotecas criptográficas existentes
- Planificar una transición a nivel empresarial hacia nuevas claves y algoritmos
- Automatizar y probar los procesos para prepararse ante la respuesta a incidentes
- Seguir el progreso de los algoritmos PQC
Obtenga el Informe Completo de Ponemon
Check out the Ponemon Institute’s 2022 State Machine Identity Management report to stay informed with the latest cybersecurity data and analysis. With an in-depth analysis of the threat landscape for PKI and machine IDs at your disposal, you can make informed decisions about what security measures to put in place to keep your organization safe and operating at full capacity.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
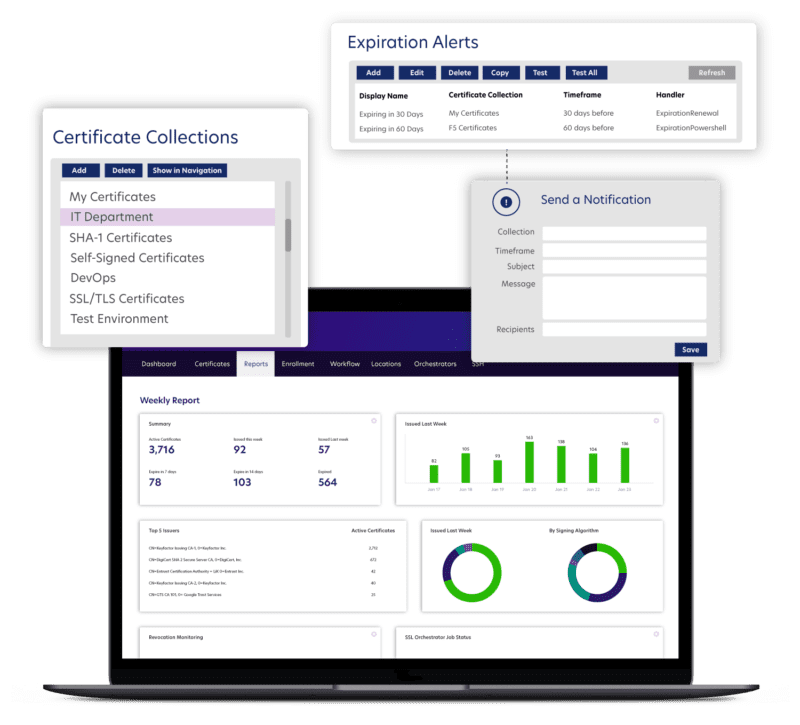
¿Dispone de métricas de PKI? Estas son las principales que debe conocer.
Leer más
Podría ser el momento de reemplazar su Autoridad de Certificación de Microsoft: 4 consideraciones clave
Leer más