Réinitialisation du mot de passe en libre-service du FIM : Activation des comptes

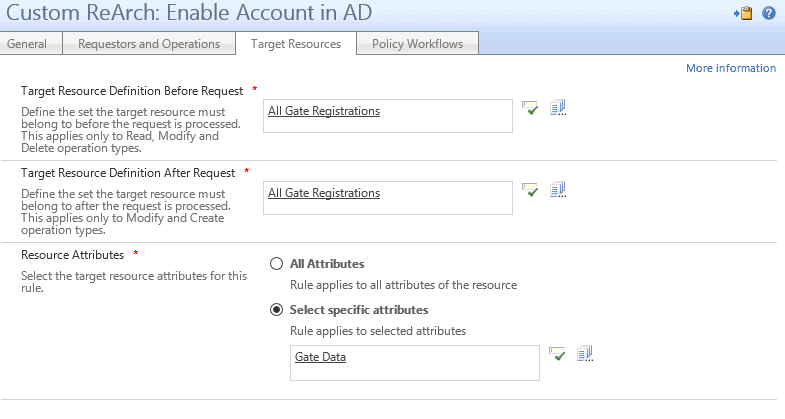



J'ai récemment travaillé sur un projet dans lequel le client avait des utilisateurs qui ne s'étaient pas connectés à leur compte depuis 6 mois ou plus, mais la politique de l'entreprise était de désactiver les comptes qui étaient inactifs depuis plus de 3 mois.
Afin de permettre à ces utilisateurs de se connecter, ils avaient besoin d'un mécanisme permettant aux utilisateurs de réactiver eux-mêmes les comptes de manière sécurisée. Pour résoudre ce problème, nous avons décidé qu'un utilisateur qui répond avec succès aux questions de sécurité dans le portail de réinitialisation de mot de passe en libre-service devrait non seulement être en mesure de réinitialiser son mot de passe, mais aussi de réactiver le compte dans AD.
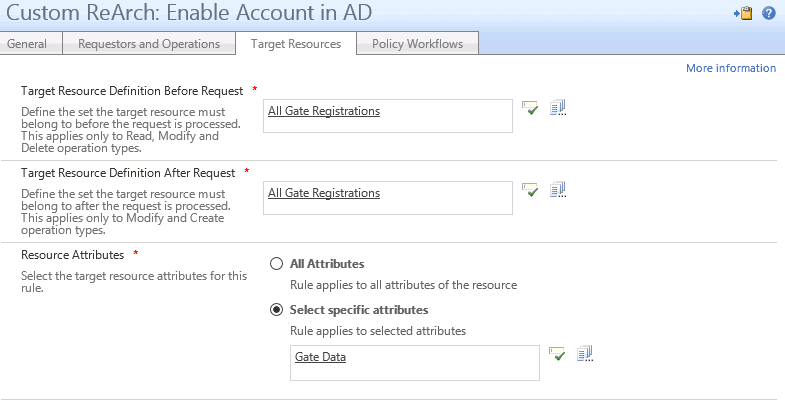
Pour ce faire, nous avons écrit une activité de flux de travail personnalisée qui est appelée chaque fois que les données de la porte sur l'objet d'enregistrement de la porte sont modifiées.
La conception de l'activité de flux de travail personnalisée se présente comme suit :
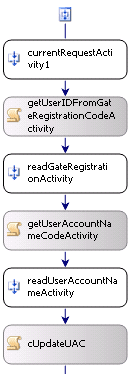
Lorsqu'une réinitialisation de mot de passe est effectuée, la cible de la demande entrante est l'objet d'enregistrement du portail. Celui-ci contient une valeur "UserID" qui est l'identifiant de la ressource de l'utilisateur.
Pour mettre à jour l'utilisateur dans AD via un appel LDAP, nous avons besoin du sAMAccountName de l'utilisateur. La première activité de lecture de ressources est donc utilisée pour lire l'ID de l'utilisateur à partir de l'objet Gate Registration, qui est transmis à la deuxième activité de lecture de ressources pour rechercher le sAMAccountName de l'utilisateur.
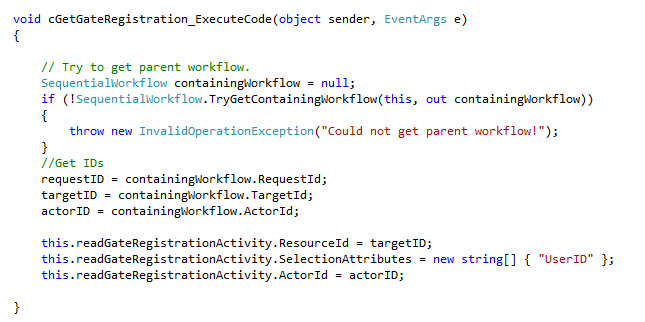
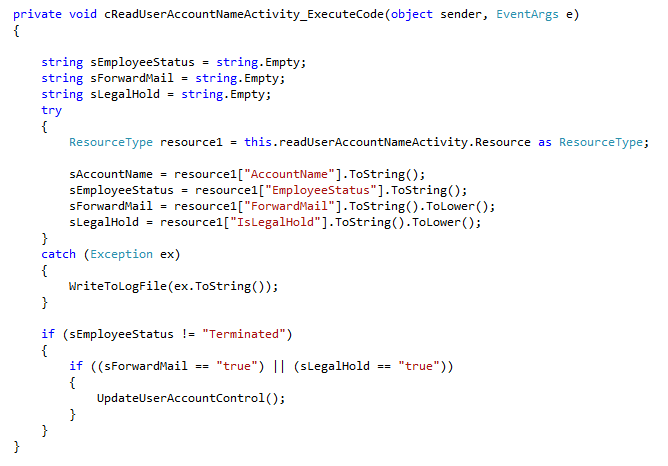
Voici le code pour obtenir l'identifiant de l'utilisateur :
Dans notre système, l'objet portail possède un attribut "EmployeeStatus" qui nous permet de vérifier si un utilisateur est licencié avant de tenter d'émettre l'appel LDAP pour mettre à jour le userAccountControl de l'utilisateur dans AD.
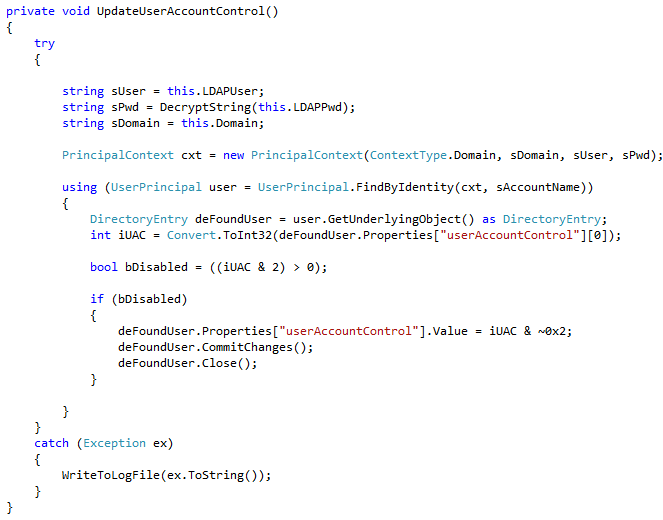
Afin de lancer l'appel LDAP, cette activité possède des propriétés configurables pour le chemin LDAP, le nom de compte ADMA et le mot de passe crypté. Ces propriétés sont utilisées dans l'appel LDAP comme suit :
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Multi-Cluster PKI + Istio Recipe : Exemple pratique d'un PKI fiable et évolutif pour votre maillage de services
En savoir plus
Exigences clés en matière de cybersécurité pour le NIS2 : gestion des certificats&. PKI
En savoir plus