


SSL certificates are crucial for securing data transmission between your website and its visitors.
Businesses use SSL certificates to protect everything from customer transactions on e-commerce sites to sensitive data exchanges on corporate portals. When an SSL certificate expires, it can lead to severe consequences, including staff disruptions, data breaches, and service disruptions.
High-profile outages, like those experienced by Starlink and Microsoft Teams, highlight the importance of certificate management. Just one expired SSL certificate can cause significant problems, damaging your business and reputation. Let’s dive into how you can quickly and efficiently recover after an SSL certificate expires.
Ihr SSL -Zertifikat ist abgelaufen - so können Sie es reparieren
Schritt 1: Finden Sie das Zertifikat
First, you need to locate the expired SSL certificate. This can be challenging as certificates can reside in multiple places, especially wildcard certificates, which are often used across dozens or even hundreds of servers and locations. Ideally, you have done discovery through scanning and have good visibility into your Public Key Infrastructure (PKI) with all certificates identified. You know when they’re set to expire, where they’re located, what they’re used for, and what systems or assets they’re connected to.
However, many organizations lack a complete inventory of their certificates or cryptographic assets. According to the Keyfactor’s 2024 PKI and Digital Trust report, 91% of organizations are deploying more certificates than ever, yet only 32% reported using a dedicated certificate lifecycle management tool. If you can’t perform proactive certificate discovery, you can’t protect yourself from unknown certificates.
To find the certificate manually, filter or aggregate logs from your tools and search for events generated by an expired certificate. Once you’ve found the expired certificate, you can take steps to renew it and restore functionality.
Schritt 2: Erneuerung des Zertifikats
Beziehen Sie eine neue Zertifikatssignierungsanforderung (CSR)
To start the renewal process, you need a new Certificate Signing Request (CSR). You can obtain this by contacting your hosting provider or accessing your hosting control panel where your SSL is based. The CSR is essential for creating your new SSL certificate.
Wählen und kaufen Sie ein SSL Zertifikat
Als Nächstes wählen Sie ein SSL Zertifikat aus, das Ihren Validierungsanforderungen entspricht. In diesem Schritt müssen Sie den richtigen Zertifikatstyp auswählen und entscheiden, wie lange es gültig sein soll. Sie müssen bestimmte Angaben zu Ihrer Domäne und Ihrem Unternehmen machen, um sicherzustellen, dass das Zertifikat Ihren Anforderungen entspricht.
Validieren Sie Ihre Erneuerung
Um Ihre Erneuerung zu bestätigen, müssen Sie eine Domain Control Validation (DCV) durchführen. Dieser Schritt bestätigt Ihre Eigentumsrechte an der Domäne. Sie können die DCV auf eine von drei Arten durchführen:
- E-Mail-Bestätigung: Reagieren Sie auf eine E-Mail, die an eine administrative Adresse Ihrer Domäne gesendet wurde.
- HTTP-Validierung: Legen Sie eine bestimmte Datei auf Ihrem Webserver ab.
- DNS-Basierende Validierung: Fügen Sie einen spezifischen DNS -Eintrag zu den Einstellungen Ihrer Domain DNS hinzu.
Überprüfung von Zertifikaten zur Organisationsvalidierung (OV) und erweiterten Validierung (EV)
Wenn Sie ein Organization Validation (OV)- oder Extended Validation (EV)-Zertifikat besitzen, ist eine zusätzliche Überprüfung erforderlich. Sie müssen die Dokumente Ihrer Organisation erneut bei der Zertifizierungsstelle einreichen. Dieser Prozess dauert länger als die Domänenvalidierung:
- OV-Zertifikate: Die Verifizierung kann bis zu einer Woche dauern.
- EV-Zertifikate: Die Verifizierung kann bis zu zwei Wochen dauern.
Durch diese Schritte wird sichergestellt, dass Ihr SSL -Zertifikat erneuert wird, so dass Ihre Website sicher bleibt und das Vertrauen Ihrer Nutzer erhalten bleibt. Diese Schritte sind jedoch zeitaufwändig. Automatisierung kann dazu beitragen, mühsame Aufgaben zu reduzieren und den Prozess auf einen einzigen Klick oder sogar ganz ohne Klicks mit automatischer Erneuerung und Bereitstellung zu verkürzen.
Schritt 3: Installieren Sie das neue SSL Zertifikat auf Ihrem Server
Nach der Erneuerungsphase wird Ihnen Ihr neues SSL Zertifikat per E-Mail zugesandt. Diese E-Mail enthält in der Regel die Zertifikatsdatei und ausführliche Anweisungen für die Installation.
Der Installationsprozess kann je nach Servertyp und Hosting-Umgebung variieren, daher ist es wichtig, die spezifischen Richtlinien zu befolgen. Im Allgemeinen müssen Sie das Zertifikat auf Ihren Server hochladen und Ihren Webserver (z. B. Apache, Nginx oder IIS) für die Verwendung des neuen Zertifikats konfigurieren.
Sollten Sie während des Installationsvorgangs auf Schwierigkeiten stoßen, wenden Sie sich an Ihren Hosting-Provider, um Unterstützung zu erhalten. Viele Hosting-Provider bieten Support-Dienste an, die bei der Installation von SSL -Zertifikaten helfen. Sie können Sie durch die einzelnen Schritte leiten oder sogar die Installation für Sie übernehmen, um sicherzustellen, dass das Zertifikat korrekt eingesetzt wird und Ihre Website sicher bleibt.
Schritt 4: Überprüfen Sie die Details und fügen Sie sie zu Ihrem Verwaltungssystem hinzu
Visit your website using a secure (HTTPS) connection and ensure that the browser shows a padlock icon, indicating that the SSL certificate is correctly installed and active. Additionally, you can use online tools to check for any potential issues with the installation.
Sie können auch auf das Vorhängeschloss-Symbol in der Adressleiste des Browsers achten, um zu bestätigen, dass das Zertifikat SSL korrekt installiert und aktiv ist. Klicken Sie auf das Vorhängeschloss, um detaillierte Informationen über das Zertifikat anzuzeigen, darunter die ausstellende Zertifizierungsstelle, das Ablaufdatum, den Betreff und die Cipher Suite.
Wenn Sie die Lebenszyklen von Zertifikaten manuell über Tabellenkalkulationen oder ähnliche Methoden verwalten, sollten Sie die Details Ihres neuen SSL Zertifikats, einschließlich des Ablaufdatums, aufzeichnen. Genaue Aufzeichnungen helfen Ihnen, den Überblick über die Verlängerungsdaten zu behalten und verhindern, dass das Zertifikat in Zukunft abläuft.
It is possible to manage a few certificates manually, but this approach is prone to errors and oversights, which can lead to security lapses, failed audits, and costly outages. Documenting details such as the issuer, expiration date, serial number, key size, and supported cipher suites in a spreadsheet can quickly become unmanageable as your certificate inventory grows.
For greater efficiency and scalability, consider a Certificate Lifecycle Automation (CLA) system to automate tracking, send expiration alerts and facilitate approvals, and integrate seamlessly with your infrastructure for automated renewals, reducing the risk of human error and ensuring continuous security. CLA systems are designed to scale with your organization, providing comprehensive oversight and management capabilities as your digital infrastructure expands.
Wie eine CLA-Lösung helfen kann
1. Identifizierung und Ausschreibungen
Wenn Sie eine CLA-Lösung haben, müssen Sie sich nicht fragen, ob ein SSL Zertifikat abgelaufen ist. Sie können leicht feststellen, wo sich ein Zertifikat befindet, wann es abläuft und wer für seine Erneuerung verantwortlich ist. Die CLA-Lösung kann Warnungen ausgeben, um sicherzustellen, dass Zertifikate vor ihrem Ablauf erneuert werden, um unerwartete Ausfälle und Sicherheitsrisiken zu vermeiden.
2. Rationalisierte Verlängerungen
With a CLA solution, you can set up self-service and approval workflows for certificate renewals. This streamlines the process and ensures that renewals are handled promptly. Some CLA solutions even allow for the automation of renewals, further reducing the risk of expirations.
3. Automatisierte Bereitstellung
Eine CLA-Lösung kann die Bereitstellung und Installation des Zertifikats auf dem Endpunkt oder Server automatisieren. Sie kann das Zertifikat auch an die richtige Website, den richtigen Port und/oder die richtige IP-Adresse binden und so ein nahtloses Lifecycle-Management sicherstellen und die Wahrscheinlichkeit menschlicher Fehler bei manuellen Installationen verringern.
Mit einer CLA-Lösung erhalten Sie umfassende Transparenz und Kontrolle über Ihre SSL Zertifikate und minimieren so das Risiko von Abläufen und den damit verbundenen Unterbrechungen Ihrer Geschäftsabläufe.
Niemals überrumpelt werden
Ein abgelaufenes SSL -Zertifikat sollte einem Unternehmen niemals passieren. Glücklicherweise gibt es Lösungen, die solche Vorkommnisse in Zukunft verhindern können.
Not sure where to begin? Use this certificate management maturity model to identify where you are today and the practical steps you can take to get even better.
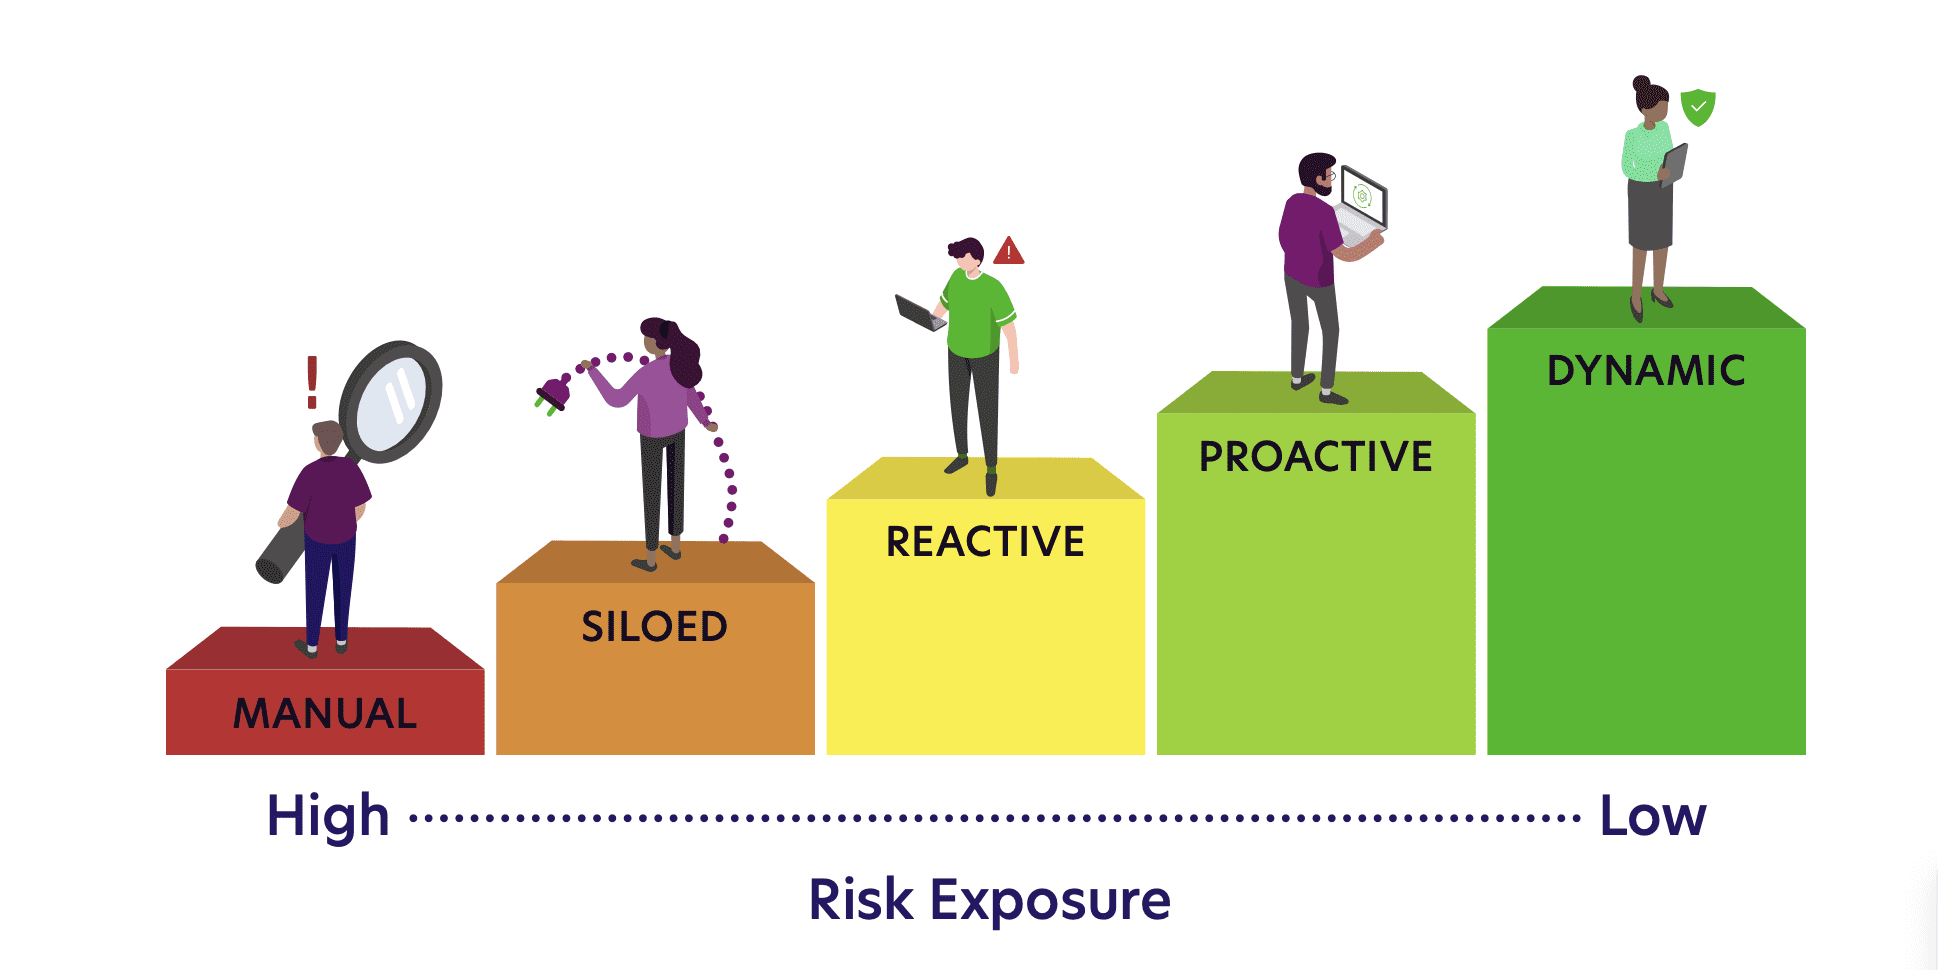
Don’t let an expired certificate compromise your website’s security and reputation. Take proactive steps to manage your SSL certificates effectively with CLA solutions like Keyfactor Command. This tool offers discovery, tracking, and automation within a universal CLA hub.
Keyfactor Command ist die beste Möglichkeit für Sie, Ihre Zertifikatsverwaltungsprozesse zu rationalisieren, rechtzeitige Erneuerungen zu gewährleisten und die Sicherheit und Vertrauenswürdigkeit Ihrer digitalen Assets zu erhalten.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Elliptische Kurven-Kryptographie: Was ist sie? Wie funktioniert sie?
Mehr lesen
HTTP vs. HTTPS: Der eigentliche Unterschied und warum er nach wie vor wichtig ist
Mehr lesen