


SSL certificates are crucial for securing data transmission between your website and its visitors.
Businesses use SSL certificates to protect everything from customer transactions on e-commerce sites to sensitive data exchanges on corporate portals. When an SSL certificate expires, it can lead to severe consequences, including staff disruptions, data breaches, and service disruptions.
High-profile outages, like those experienced by Starlink and Microsoft Teams, highlight the importance of certificate management. Just one expired SSL certificate can cause significant problems, damaging your business and reputation. Let’s dive into how you can quickly and efficiently recover after an SSL certificate expires.
Así que su certificado SSL ha caducado - aquí está cómo solucionarlo
Paso 1: Buscar el certificado
First, you need to locate the expired SSL certificate. This can be challenging as certificates can reside in multiple places, especially wildcard certificates, which are often used across dozens or even hundreds of servers and locations. Ideally, you have done discovery through scanning and have good visibility into your Public Key Infrastructure (PKI) with all certificates identified. You know when they’re set to expire, where they’re located, what they’re used for, and what systems or assets they’re connected to.
However, many organizations lack a complete inventory of their certificates or cryptographic assets. According to the Keyfactor’s 2024 PKI and Digital Trust report, 91% of organizations are deploying more certificates than ever, yet only 32% reported using a dedicated certificate lifecycle management tool. If you can’t perform proactive certificate discovery, you can’t protect yourself from unknown certificates.
To find the certificate manually, filter or aggregate logs from your tools and search for events generated by an expired certificate. Once you’ve found the expired certificate, you can take steps to renew it and restore functionality.
Paso 2: Renovar el certificado
Obtener una nueva solicitud de firma de certificado (CSR)
To start the renewal process, you need a new Certificate Signing Request (CSR). You can obtain this by contacting your hosting provider or accessing your hosting control panel where your SSL is based. The CSR is essential for creating your new SSL certificate.
Seleccione y adquiera un certificado SSL
A continuación, elija un certificado SSL que satisfaga sus necesidades de validación. Este paso implica seleccionar el tipo de certificado adecuado y decidir durante cuánto tiempo será válido. Tendrás que proporcionar detalles específicos sobre tu dominio y organización para asegurarte de que el certificado cumple tus requisitos.
Validar su renovación
Para validar su renovación, debe completar una Validación de Control de Dominio (DCV). Este paso confirma sus derechos de propiedad sobre el dominio. Puede completar la DCV a través de uno de estos tres métodos:
- Validación de correo electrónico: Responde a un correo electrónico enviado a una dirección administrativa de tu dominio.
- Validación HTTP: Coloque un archivo específico en su servidor web.
- DNS-Validación basada: Añada un registro DNS específico a la configuración DNS de su dominio.
Verificar los certificados de validación de la organización (OV) y de validación ampliada (EV)
Si tiene un certificado de validación de organización (OV) o de validación ampliada (EV), se requiere una verificación adicional. Tendrá que volver a enviar los documentos de su organización a la CA. Este proceso lleva más tiempo que la validación de dominios:
- Certificados OV: La verificación puede tardar hasta una semana.
- Certificados EV: La verificación puede tardar hasta dos semanas.
Completar estos pasos garantiza la renovación de su certificado SSL , manteniendo la seguridad de su sitio web y la confianza de sus usuarios. Sin embargo, estos pasos llevan mucho tiempo. La automatización puede ayudar a reducir las tareas tediosas y reducir el proceso a un solo clic, o incluso a ningún clic con la renovación automática y el aprovisionamiento.
Paso 3: Instale el nuevo certificado SSL en su servidor
Tras la fase de renovación, recibirá por correo electrónico su nuevo certificado SSL . Este correo electrónico incluirá normalmente el archivo del certificado e instrucciones detalladas sobre cómo instalarlo.
El proceso de instalación puede variar en función del tipo de servidor y del entorno de alojamiento, por lo que es fundamental seguir las directrices específicas proporcionadas. En general, tendrás que subir el certificado a tu servidor y configurar tu servidor web (como Apache, Nginx o IIS) para que utilice el nuevo certificado.
Si encuentra alguna dificultad durante el proceso de instalación, póngase en contacto con su proveedor de alojamiento para obtener ayuda. Muchos proveedores de alojamiento ofrecen servicios de asistencia para ayudarle con la instalación de certificados en SSL . Pueden guiarte por los pasos o incluso encargarse de la instalación por ti, asegurándose de que el certificado se instala correctamente y de que tu sitio web sigue siendo seguro.
Paso 4: Compruebe los detalles y añádalo a su sistema de gestión
Visit your website using a secure (HTTPS) connection and ensure that the browser shows a padlock icon, indicating that the SSL certificate is correctly installed and active. Additionally, you can use online tools to check for any potential issues with the installation.
También puede comprobar si aparece el icono del candado en la barra de direcciones del navegador para confirmar que el certificado SSL está correctamente instalado y activo. Haga clic en el candado para ver información detallada sobre el certificado, incluida la CA emisora, la fecha de caducidad, el asunto y el conjunto de cifrado.
Si gestiona manualmente los ciclos de vida de los certificados mediante hojas de cálculo o métodos similares, asegúrese de registrar los detalles de su nuevo certificado SSL , incluida su fecha de caducidad. Mantener registros precisos le ayuda a estar al tanto de las fechas de renovación y evita futuras caducidades.
It is possible to manage a few certificates manually, but this approach is prone to errors and oversights, which can lead to security lapses, failed audits, and costly outages. Documenting details such as the issuer, expiration date, serial number, key size, and supported cipher suites in a spreadsheet can quickly become unmanageable as your certificate inventory grows.
For greater efficiency and scalability, consider a Certificate Lifecycle Automation (CLA) system to automate tracking, send expiration alerts and facilitate approvals, and integrate seamlessly with your infrastructure for automated renewals, reducing the risk of human error and ensuring continuous security. CLA systems are designed to scale with your organization, providing comprehensive oversight and management capabilities as your digital infrastructure expands.
Cómo puede ayudar una solución CLA
1. Identificación y descripciones
Si dispone de una solución CLA, no tendrá que preguntarse si un certificado de SSL ha caducado. Puede identificar fácilmente dónde reside un certificado, cuándo caduca y quién es el responsable de renovarlo. La solución CLA puede emitir alertas para garantizar que los certificados se renueven antes de que caduquen, evitando así interrupciones inesperadas y riesgos para la seguridad.
2. Racionalización de las renovaciones
With a CLA solution, you can set up self-service and approval workflows for certificate renewals. This streamlines the process and ensures that renewals are handled promptly. Some CLA solutions even allow for the automation of renewals, further reducing the risk of expirations.
3. Aprovisionamiento automatizado
Una solución CLA puede automatizar el aprovisionamiento y la instalación del certificado en el punto final o servidor. También puede vincular el certificado al sitio web, puerto y/o dirección IP correctos, garantizando una gestión del ciclo de vida sin fisuras y reduciendo la probabilidad de errores humanos durante las instalaciones manuales.
Con una solución CLA, puede mantener una visibilidad y un control exhaustivos de sus certificados SSL , minimizando el riesgo de caducidad y las interrupciones asociadas a sus operaciones empresariales.
Que nunca te pillen desprevenido
Quedarse atrapado por un certificado SSL caducado no debería ocurrirle nunca a ninguna organización. Afortunadamente, existen soluciones para evitar que esto ocurra en el futuro.
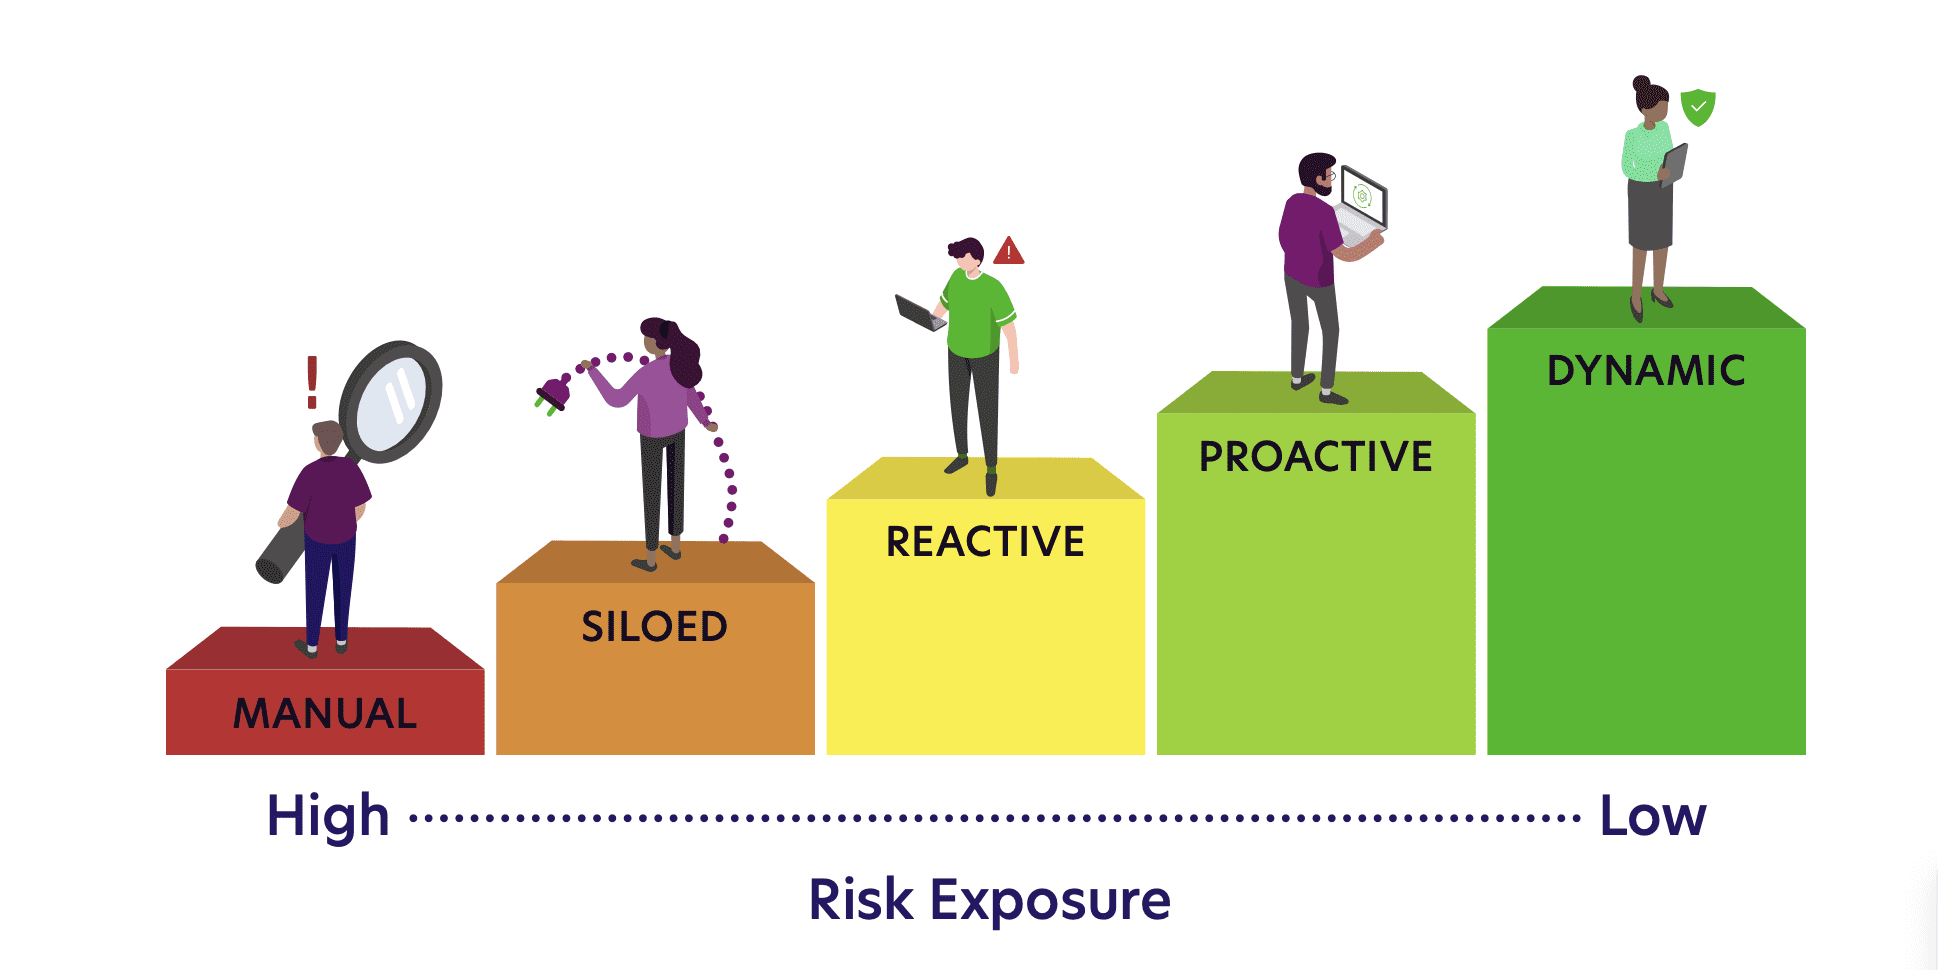
Not sure where to begin? Use this certificate management maturity model to identify where you are today and the practical steps you can take to get even better.
Don’t let an expired certificate compromise your website’s security and reputation. Take proactive steps to manage your SSL certificates effectively with CLA solutions like Keyfactor Command. This tool offers discovery, tracking, and automation within a universal CLA hub.
Keyfactor Command es la mejor manera de agilizar sus procesos de gestión de certificados, garantizar la renovación puntual y mantener la seguridad y fiabilidad de sus activos digitales.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
Desbloquear la seguridad: Las principales ventajas de un gestor de certificados
Leer más
¿Cuáles son las 5 etapas del ciclo de vida de un certificado?
Leer más