Was OEMs über IoT Sicherheit wissen müssen



Digital trust is the backbone of any technology, but as connected devices find their way into every facet of life, that trust has become non-negotiable.
Aber wem gehört diese Sicherheit?
Keyfactor’s first global IoT report surveyed 1,200 professionals across North America, EMEA, and APAC, representing organizations in manufacturing, IT, telecom, energy, oil and gas, retail, construction, financial services, and many more.
These respondents were evenly split between organizations using IoT devices and the manufacturing organizations building them. The report takes an in-depth look at what methods and priorities OEMs are leveraging to optimize their IoT and connected products and navigate the obstacles of risk and costs.
OEMs übernehmen die Verantwortung für die Sicherung von Geräten, sind aber der Meinung, dass dies eine gemeinsame Anstrengung sein sollte
48 % der Befragten sind der Meinung, dass der Hersteller von IoT oder angeschlossenen Geräten größtenteils oder vollständig für Cyberverletzungen bei seinen Produkten verantwortlich sein sollte.
Man könnte leicht annehmen, dass in einem Bericht, der sich zu 50 % auf Unternehmensorganisationen und OEMs verteilt, diese 48 % die nicht-herstellenden Organisationen umfassen. Aber das ist nicht der Fall.
99 % der OEM-Organisationen gaben an, dass sie nach Möglichkeiten zur Sicherung ihrer Geräte suchen, und über 90 % der OEMs stimmten zu, dass sie der Sicherheit Vorrang vor der Gesamtfunktionalität oder dem Produktdesign einräumen sollten. Tatsächlich war "fehlendes Budget" das geringste Problem bei der Sicherung von Geräten.
Die OEMs scheinen im Großen und Ganzen zu verstehen, dass Sicherheit ihren Wertbeitrag erhöht und letztlich ihr Geschäft ankurbeln und sie auf dem Markt hervorheben kann. Wie in der normalen Geschäftswelt wird auch in der Welt der OEMs allmählich klar, dass Sicherheit mit den richtigen Investitionen und der richtigen Strategie eher als Beschleuniger denn als Kostenstelle dienen kann.
45 % der OEM-Organisationen stimmten voll und ganz zu, dass die Sicherheit von IoT bereits in der Phase der Produktentwicklung berücksichtigt werden sollte.
Die Bewegung des "Linksrucks" wird auch die Sicherheit erfassen. Die Sicherheit wird so wichtig, so relevant für jeden Aspekt der Produktentwicklung, dass sie einfach nicht auf eine Einheit oder Phase beschränkt werden kann.
It’s possible that regulations will come to reinforce this reality. Digital infrastructure and cyberphysical systems have real-world implications. As governments seek to step up the security of these systems, they advocate for a shared responsibility among product designers, equipment manufacturers, and end users themselves.
Die OEMs sind bereit, diese Verantwortung mitzutragen, wobei mehr als die Hälfte der Meinung ist, dass die Meldung von Sicherheitsrisiken zu ihren Aufgaben gehört. Würden mehr Unternehmen diesen Ansatz verfolgen, wäre eine bessere Zusammenarbeit mit Betreibern und Nutzern möglich, um Risiken zu vermeiden.
Mangelnde Standardisierung und die Komplexität der Lieferkette erschweren die Sicherheit von IoT
The average OEM uses three methods to secure the connected devices they produce, as noted in Figure 10 in our report.
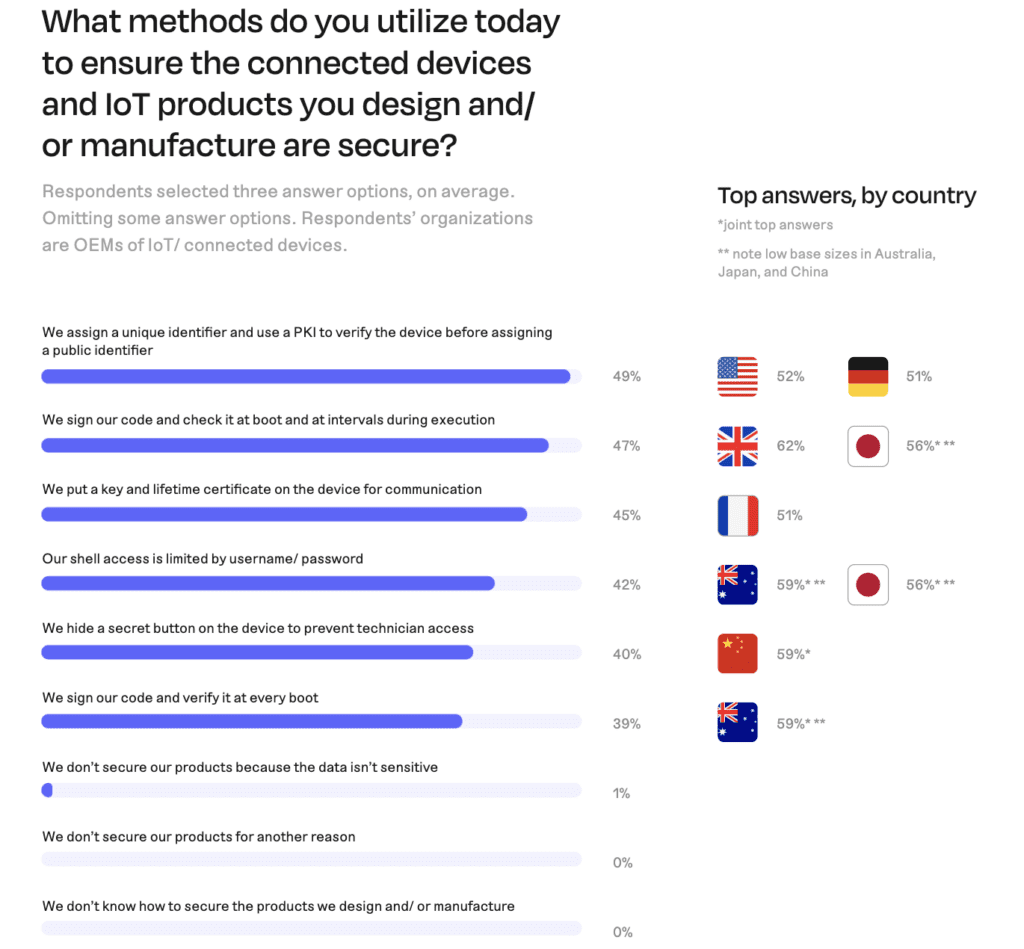
Die drei wichtigsten Methoden waren:
- Zuweisung einer eindeutigen Kennung, die mit Hilfe von PKI überprüft wird, bevor eine öffentliche Kennung zugewiesen wird.
- Signieren von Code und Überprüfung beim Start und in regelmäßigen Abständen während der Ausführung.
- Anbringen eines Schlüssels und eines Zertifikats auf Lebenszeit auf dem Gerät für die Kommunikation.
Diese Methoden sind jedoch kaum allgegenwärtig. Genauso wie es eine Vielzahl von Methoden braucht, um Produkte zu entwickeln und herzustellen, braucht es auch eine Vielzahl von Methoden, um sie zu sichern, und kein einziger Ansatz hat sich als Defacto-Methode oder "Must-Do" herausgestellt.
Dies verdeutlicht, dass die Sicherheit von IoT alles andere als einfach zu erreichen ist. In der breiten Palette der IoT Anwendungen hat jede ihre eigenen Anforderungen und Einschränkungen. Dies erhöht die Komplexität der Entwicklung effektiver Sicherheitsprotokolle, die universell angewendet werden können.
As the landscape evolves, product designers and sellers will likely move toward a more interoperable world, as evidenced by the Matter Standard released earlier this year. However this plays out, it will likely result in a more streamlined approach to securing connected devices across different manufacturers.
Die größten Bedenken hinsichtlich der Lieferkette betreffen die Notwendigkeit von Partnerschaften mit Lieferanten
Der Lebenszyklus von IoT Geräten ist komplex, von der Konzeption über die Entwicklung, Herstellung und Verteilung bis hin zu fortlaufenden Aktualisierungen. Jede Phase birgt ihre eigenen Schwachstellen und potenziellen Einfallstore für Cyber-Bedrohungen.
Die größten Herausforderungen für die OEMs bei der Sicherung der Lieferketten sind:
- Unklarheit über bewährte Praktiken für die Implementierung von Sicherheit in globalen Produktionslinien
- Befürchtung, dass ein Ausfall zu Stillstandzeiten von Anlagen führt, die sich auf die Produktionsleistung auswirken
- Größeres, erhöhtes Potenzial für Cyberangriffe
- Das Fehlen einer geeigneten digitalen Infrastruktur
- Fehlende Fähigkeiten oder Talente zur Verwaltung komplexer Strukturen
Im Allgemeinen fühlen sich die OEMs nicht darauf vorbereitet, die notwendigen Änderungen vorzunehmen, um Gerätesicherheit in großem Umfang zu ermöglichen. Für viele würde die Aktualisierung ihrer Systeme eine digitale Transformation erfordern, die so drastisch und disruptiv wäre, dass sie nicht in Frage käme. Anderen fehlen einfach die Ressourcen und das Know-how.
Partnerschaften mit Anbietern sind der Schlüssel zum Erreichen und Ausweiten der Gerätesicherheit.
Zertifikatsbedingte Ausfälle verursachen katastrophale Kosten
Achtundneunzig Prozent der Unternehmen meldeten mindestens einen Zertifikatsausfall in den letzten 12 Monaten.
Die durchschnittlichen Gesamtkosten, die Unternehmen im vergangenen Jahr für Zertifikatsausfälle an ihren Produktionslinien zu tragen hatten, beliefen sich auf unglaubliche 2,25 Mio. US-Dollar. Die Kosten in APAC (2,84 Mio. US-Dollar) und in Nordamerika (2,61 Mio. US-Dollar) waren sogar noch höher.
Während nur 6 % der Unternehmen keine PKI zur Verwaltung der Lebenszyklen von Zertifikaten nutzen, verwalten 27 % der Unternehmen diese mit internen Lösungen. Die Auslagerung der PKI ist ein naheliegender Ansatzpunkt, wenn es darum geht, den Aufwand für Sicherheit und Wartung zu verringern.
Sicherheit während der gesamten Lebensdauer des Produkts
Das Management des Lebenszyklus von Cybersicherheitskomponenten innerhalb des Produkts hat sich als die größte Verantwortung herausgestellt, die OEM-Organisationen gegenüber ihren Kunden haben. Es ist wichtig, dass die Unternehmen verstehen, dass ihre Verpflichtung nicht mit dem Verkauf des Produkts endet. Fortlaufende Unterstützung und Entwicklung gegen die sich entwickelnde Bedrohungslandschaft ist entscheidend.
Aber die Kommunikation wird genauso wichtig sein. Um in der vernetzten Welt von morgen wirklich digitales Vertrauen zu schaffen, sind Zusammenarbeit und eine proaktive Denkweise zwischen OEMs, Betreibern, Nutzerorganisationen und sogar Endnutzern erforderlich.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Wie Produkt- und Produktionsführer die IoT Gerätesicherheit im Jahr 2022 bewerten
Mehr lesen
Drei IoT Sicherheitsresolutionen zur Umsetzung im Jahr 2024
Mehr lesen