Lo que los OEM necesitan saber sobre la seguridad del IoT



Digital trust is the backbone of any technology, but as connected devices find their way into every facet of life, that trust has become non-negotiable.
¿Pero quién es el responsable de esa seguridad?
Keyfactor’s first global IoT report surveyed 1,200 professionals across North America, EMEA, and APAC, representing organizations in manufacturing, IT, telecom, energy, oil and gas, retail, construction, financial services, and many more.
These respondents were evenly split between organizations using IoT devices and the manufacturing organizations building them. The report takes an in-depth look at what methods and priorities OEMs are leveraging to optimize their IoT and connected products and navigate the obstacles of risk and costs.
Los OEM están asumiendo la responsabilidad de asegurar los dispositivos, pero creen que debería ser un esfuerzo conjunto
El 48% de los encuestados cree que el fabricante de dispositivos IoT o conectados debería ser mayoritariamente o completamente responsable de las brechas cibernéticas en sus productos.
Podría ser fácil asumir que, en un informe dividido al 50% entre organizaciones empresariales y OEM, este 48% corresponde a las organizaciones no manufactureras. Pero no es así.
El 99% de las organizaciones OEM afirmaron estar buscando formas de asegurar sus dispositivos, y más del 90% de los OEM estuvieron de acuerdo en que deberían priorizar la seguridad por encima de la funcionalidad general o el diseño del producto. De hecho, la «falta de presupuesto» se clasificó como el menor desafío para asegurar los dispositivos.
Los OEM, en general, parecen entender que la seguridad añade valor a su propuesta y, en última instancia, puede impulsar su negocio y diferenciarlos en el mercado. Al igual que en el mundo empresarial general, el sector OEM está despertando al hecho de que la seguridad puede servir como un acelerador en lugar de un centro de costes, con las inversiones y la estrategia adecuadas.
El 45% de las organizaciones OEM estuvo firmemente de acuerdo en que la seguridad de IoT debería considerarse en la fase de diseño del producto.
El movimiento «shift-left» también está llegando a la seguridad. La seguridad se está volviendo tan primordial, tan relevante para cada aspecto de la creación de productos, que simplemente no puede relegarse a una sola entidad o fase.
It’s possible that regulations will come to reinforce this reality. Digital infrastructure and cyberphysical systems have real-world implications. As governments seek to step up the security of these systems, they advocate for a shared responsibility among product designers, equipment manufacturers, and end users themselves.
Los OEM están dispuestos a compartir esta responsabilidad, y más de la mitad está de acuerdo en que informar sobre los riesgos de seguridad es una responsabilidad. Si más organizaciones adoptaran este enfoque, permitiría una mejor colaboración con las organizaciones operadoras y usuarias para prevenir riesgos.
La falta de estandarización y la complejidad de la cadena de suministro dificultan la consecución de la seguridad de IoT
The average OEM uses three methods to secure the connected devices they produce, as noted in Figure 10 in our report.
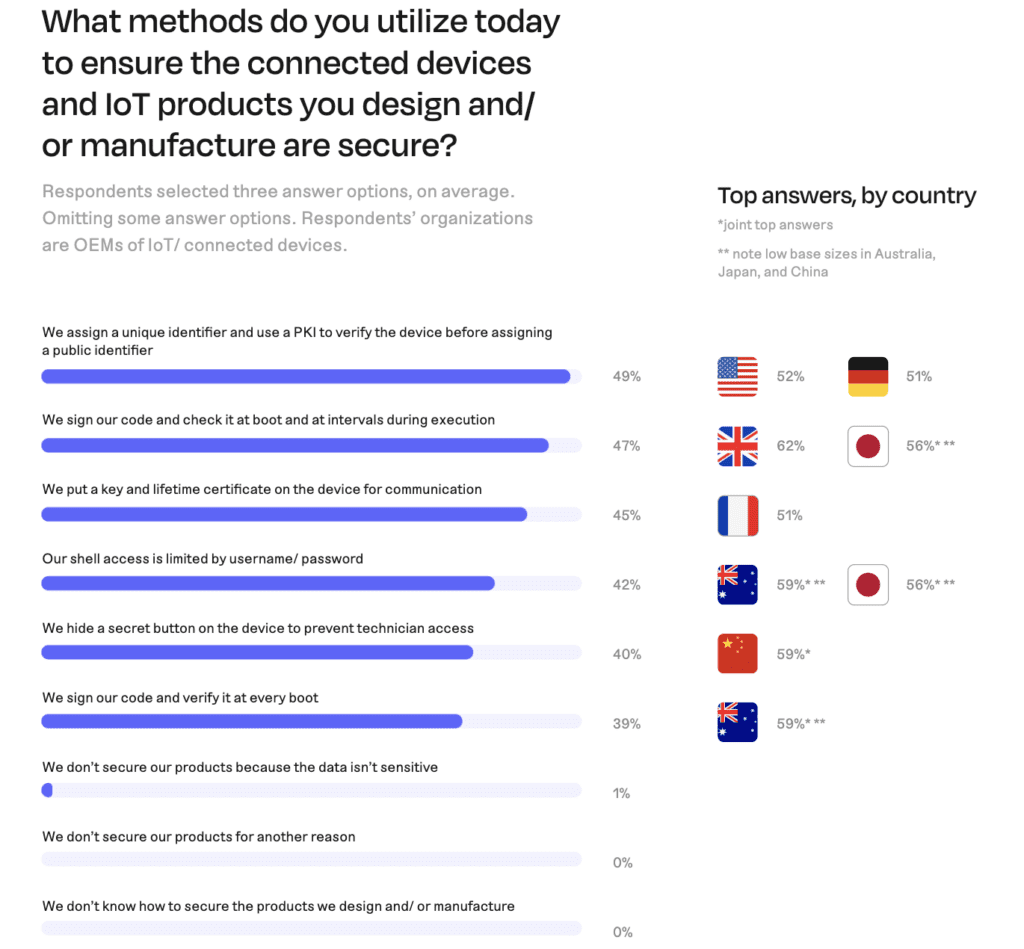
Los tres métodos principales fueron:
- Asignar un identificador único verificado mediante PKI antes de asignar un identificador público.
- Firmar el código y verificarlo al inicio y a intervalos durante la ejecución.
- Colocar una clave y un certificado de por vida en el dispositivo para la comunicación.
Sin embargo, estos métodos distan de ser ubicuos. Así como se requiere una variedad de formas para desarrollar y fabricar productos, también se necesita una variedad de métodos para asegurarlos, y ningún enfoque único se destacó como un método de facto o imprescindible.
Esto ilustra que lograr la seguridad de IoT dista mucho de ser sencillo. En la amplia gama de aplicaciones de IoT, cada una viene con su propio conjunto único de requisitos y limitaciones. Esto eleva la complejidad de diseñar protocolos de seguridad efectivos que puedan aplicarse universalmente.
As the landscape evolves, product designers and sellers will likely move toward a more interoperable world, as evidenced by the Matter Standard released earlier this year. However this plays out, it will likely result in a more streamlined approach to securing connected devices across different manufacturers.
Las mayores preocupaciones reportadas en la cadena de suministro destacan la necesidad de asociaciones con proveedores
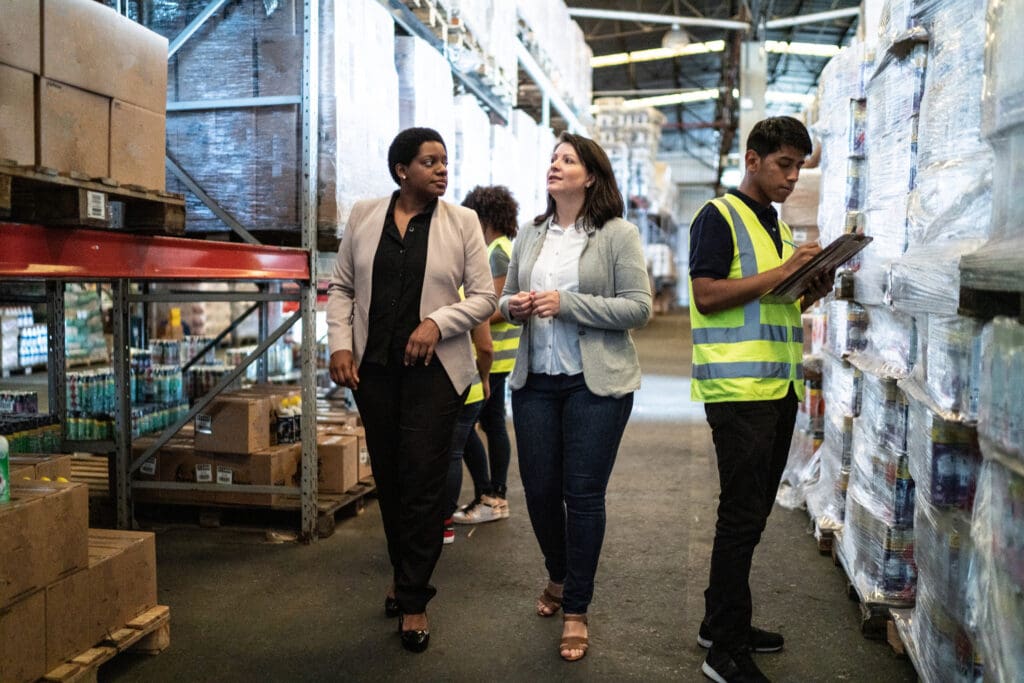
El ciclo de vida de los dispositivos IoT es complejo, abarcando desde el diseño, desarrollo, fabricación, distribución y actualizaciones continuas. Cada etapa representa su propio conjunto de vulnerabilidades y posibles puntos de entrada para las ciberamenazas.
Los principales desafíos que enfrentan los OEM para asegurar las cadenas de suministro son:
- Falta de claridad sobre las mejores prácticas para implementar la seguridad en las líneas de fabricación globales
- Preocupación de que una interrupción resulte en tiempo de inactividad del equipo que afecte la producción
- Mayor potencial de ciberataques
- La falta de infraestructura digital adecuada
- La falta de habilidades o talento para gestionar estructuras complejas
En general, los fabricantes de equipos originales (OEM) se sienten poco preparados para realizar los cambios necesarios que permitan la seguridad de los dispositivos a escala. Para muchos, la actualización de sus sistemas requeriría una transformación digital tan drástica y disruptiva que resulta inviable. Otros simplemente carecen de los recursos y los conocimientos técnicos.
Establecer alianzas con proveedores será clave para lograr y escalar la seguridad de los dispositivos.
Las interrupciones relacionadas con certificados generan costos catastróficos.
El noventa y ocho por ciento de las organizaciones informó de al menos una interrupción de certificado en los últimos 12 meses.
El costo promedio total para las organizaciones por interrupciones de certificados en sus líneas de fabricación durante el último año ascendió a la increíble cifra de 2,25 millones de dólares. Los costos en APAC (2,84 millones de dólares) y en Norteamérica (2,61 millones de dólares) fueron aún mayores.
Aunque solo el 6 % de las organizaciones no utiliza PKI para gestionar los ciclos de vida de los certificados, el 27 % de las organizaciones los gestiona con soluciones internas. La externalización de la PKI puede ser un punto de partida obvio cuando se trata de reducir la carga de seguridad y mantenimiento.
Seguridad durante toda la vida útil del producto
La gestión del ciclo de vida de los componentes de ciberseguridad dentro del producto surgió como la mayor responsabilidad que las organizaciones OEM tienen con sus clientes. Es importante que las organizaciones entiendan que su obligación no termina con la venta del producto. El soporte y desarrollo continuos frente al panorama de amenazas en evolución son cruciales.
Pero la comunicación será igual de importante. La colaboración y una mentalidad proactiva entre los OEM, los operadores y las organizaciones de usuarios, e incluso los usuarios finales, serán necesarias para lograr verdaderamente la confianza digital en el mundo conectado del mañana.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
Convertir el Internet de las Cosas seguro en una realidad: 5 pasos para empezar.
Leer más
Cómo califican los líderes de producto y fabricación la seguridad de los dispositivos IoT en 2022
Leer más