Ce que les équipementiers doivent savoir sur la sécurité de IoT



Digital trust is the backbone of any technology, but as connected devices find their way into every facet of life, that trust has become non-negotiable.
Mais à qui appartient cette sécurité ?
Keyfactor’s first global IoT report surveyed 1,200 professionals across North America, EMEA, and APAC, representing organizations in manufacturing, IT, telecom, energy, oil and gas, retail, construction, financial services, and many more.
These respondents were evenly split between organizations using IoT devices and the manufacturing organizations building them. The report takes an in-depth look at what methods and priorities OEMs are leveraging to optimize their IoT and connected products and navigate the obstacles of risk and costs.
Les équipementiers assument la responsabilité de la sécurisation des appareils, mais estiment qu'il doit s'agir d'un effort commun.
48 % des personnes interrogées estiment que le fabricant de IoT ou d'appareils connectés devrait être en grande partie ou totalement responsable des violations cybernétiques de ses produits.
Il pourrait être facile de supposer que dans un rapport divisé à 50/50 entre les entreprises et les équipementiers, ces 48% comprennent les organisations non manufacturières. Mais ce n'est pas le cas.
99 % des organisations OEM ont déclaré qu'elles cherchaient des moyens de sécuriser leurs appareils, et plus de 90 % des OEM ont reconnu qu'ils devraient donner la priorité à la sécurité plutôt qu'à la fonctionnalité globale ou à la conception du produit. En fait, le "manque de budget" a été classé comme le plus faible obstacle à la sécurisation des appareils.
Les équipementiers semblent généralement comprendre que la sécurité ajoute à leur proposition de valeur et peut, en fin de compte, stimuler leur activité et les distinguer sur le marché. Tout comme le monde des affaires, le monde des équipementiers s'éveille au fait que la sécurité peut servir d'accélérateur plutôt que de centre de coûts avec les bons investissements et la bonne stratégie.
45% des organisations OEM sont tout à fait d'accord pour dire que la sécurité du site IoT devrait être prise en compte au stade de la conception du produit.
Le mouvement "shift-left" s'annonce également pour la sécurité. La sécurité devient si importante, si pertinente pour chaque aspect de la création d'un produit, qu'elle ne peut tout simplement pas être reléguée à une entité ou à une phase.
It’s possible that regulations will come to reinforce this reality. Digital infrastructure and cyberphysical systems have real-world implications. As governments seek to step up the security of these systems, they advocate for a shared responsibility among product designers, equipment manufacturers, and end users themselves.
Les équipementiers sont prêts à partager cette responsabilité, plus de la moitié d'entre eux reconnaissant que le signalement des risques de sécurité est une responsabilité. Si davantage d'organisations adoptaient cette approche, cela permettrait une meilleure collaboration avec les opérateurs et les organisations d'utilisateurs pour prévenir les risques.
Le manque de normalisation et la complexité de la chaîne d'approvisionnement rendent la sécurité de IoT difficile à réaliser.
The average OEM uses three methods to secure the connected devices they produce, as noted in Figure 10 in our report.
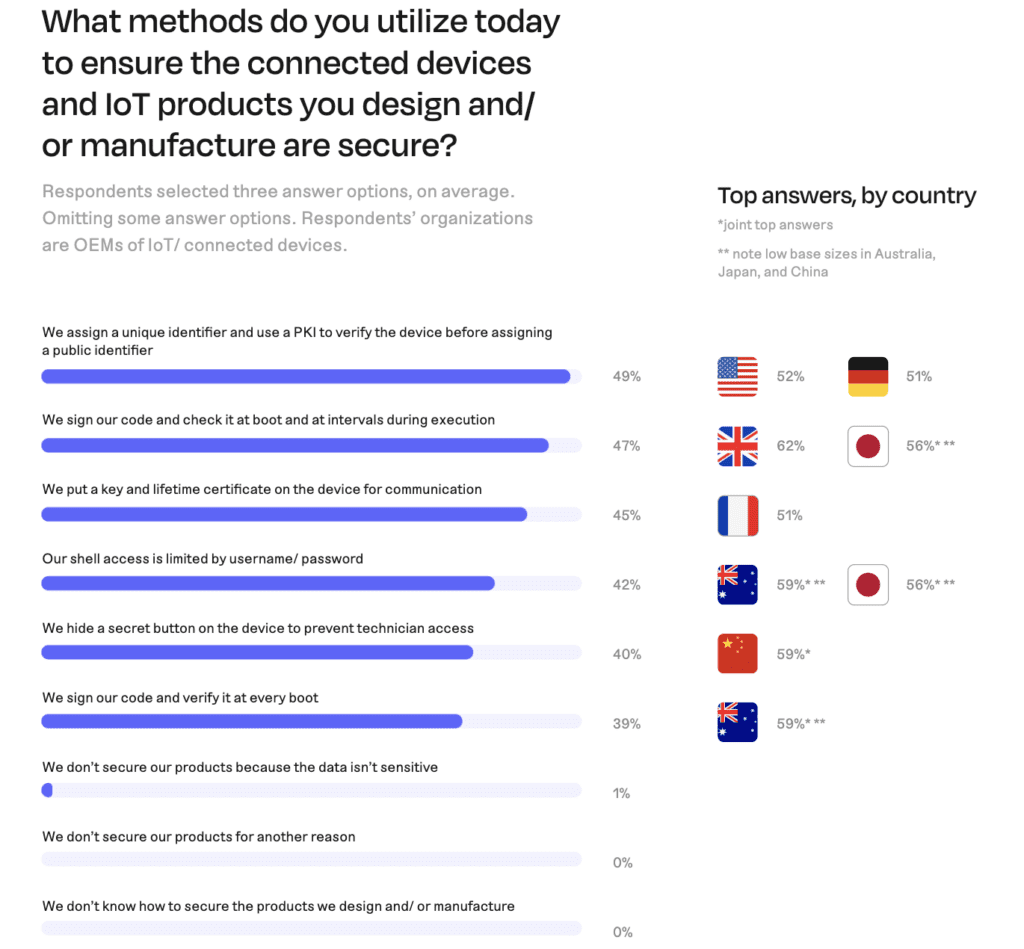
Les trois méthodes les plus utilisées sont les suivantes :
- Attribution d'un identifiant unique vérifié à l'aide de PKI avant d'attribuer un identifiant public.
- Signer le code et le vérifier au démarrage et à intervalles réguliers pendant l'exécution.
- Mise en place d'une clé et d'un certificat à vie sur l'appareil pour la communication.
Toutefois, ces méthodes sont loin d'être omniprésentes. De même qu'il existe plusieurs façons de développer et de fabriquer des produits, il existe également plusieurs méthodes pour les sécuriser, et aucune approche ne s'est imposée comme une méthode incontournable.
Cela montre qu'il est loin d'être simple d'assurer la sécurité de IoT . Dans le large éventail d'applications IoT , chacune s'accompagne d'un ensemble unique d'exigences et de contraintes. Il est donc d'autant plus complexe de concevoir des protocoles de sécurité efficaces pouvant être appliqués de manière universelle.
As the landscape evolves, product designers and sellers will likely move toward a more interoperable world, as evidenced by the Matter Standard released earlier this year. However this plays out, it will likely result in a more streamlined approach to securing connected devices across different manufacturers.
Les principales préoccupations signalées en matière de chaîne d'approvisionnement mettent en lumière la nécessité d'établir des partenariats avec les fournisseurs.
Le cycle de vie des dispositifs IoT est complexe : conception, développement, fabrication, distribution et mises à jour permanentes. Chaque étape représente son propre ensemble de vulnérabilités et de points d'entrée potentiels pour les cybermenaces.
Les principaux défis auxquels les équipementiers sont confrontés pour sécuriser les chaînes d'approvisionnement sont les suivants :
- Un manque de clarté concernant les meilleures pratiques pour la mise en œuvre de la sécurité dans les chaînes de production mondiales
- La crainte qu'une panne n'entraîne une immobilisation de l'équipement ayant un impact sur la production
- Potentiel accru de cyberattaques
- Le manque d'infrastructures numériques appropriées
- Le manque de compétences ou de talents pour gérer des structures complexes
En général, les équipementiers ne se sentent pas prêts à apporter les changements nécessaires pour assurer la sécurité des appareils à grande échelle. Pour nombre d'entre eux, la mise à jour de leurs systèmes nécessiterait une transformation numérique si radicale et si perturbatrice qu'elle n'est pas envisageable. D'autres manquent tout simplement de ressources et de savoir-faire.
L'établissement de partenariats avec les fournisseurs sera la clé de la mise en place et de l'extension de la sécurité des appareils.
Les pannes de certificat entraînent des coûts catastrophiques
Quatre-vingt-dix-huit pour cent des organisations ont signalé au moins une panne de certificat au cours des 12 derniers mois.
Le coût total moyen pour les organisations des pannes de certificat sur leurs lignes de fabrication au cours de l'année écoulée s'est élevé à la somme incroyable de 2,25 millions de dollars. Les coûts dans la région APAC (2,84 millions de dollars) et en Amérique du Nord (2,61 millions de dollars) ont été encore plus élevés.
Alors que seulement 6% des organisations n'utilisent pas PKI pour gérer le cycle de vie des certificats, 27% des organisations les gèrent avec des solutions internes. L'externalisation de PKI peut être un point de départ évident lorsqu'il s'agit de réduire le fardeau de la sécurité et de la maintenance.
Sécurité pendant toute la durée de vie du produit
La gestion du cycle de vie des composants de cybersécurité au sein du produit est apparue comme la plus grande responsabilité des OEM vis-à-vis de leurs clients. Il est important que les organisations comprennent que leur obligation ne s'arrête pas à la vente du produit. Il est essentiel d'assurer un soutien et un développement continus pour faire face à l'évolution du paysage des menaces.
Mais la communication sera tout aussi importante. La collaboration et un état d'esprit proactif entre les équipementiers, les opérateurs, les organisations d'utilisateurs et même les utilisateurs finaux seront nécessaires pour parvenir à une véritable confiance numérique dans le monde connecté de demain.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Pourquoi la fabrication sans confiance est essentielle pour créer des dispositifs de confiance sur le site IoT
En savoir plus
Faire de l'internet des objets sécurisé une réalité : 5 étapes pour commencer
En savoir plus