


Let’s face it: in a world where certificates will soon live for just 47 days, the margin for error is about to disappear.
Die Verwaltung von Zertifikaten wird in Zukunft sehr viel komplexer werden.
Das NIST will RSA und ECDSA bis 2030-2035 aus dem Verkehr ziehen, und das CA/Browser Forum will die Lebensdauer von TLS bis 2029 auf nur 47 Tage verkürzen. Das bedeutet mehr Erneuerungen, mehr Spielraum für Fehler und mehr Druck auf die bereits überlasteten Teams.
Das ist nichts Schlechtes - kürzere Lebensspannen verbessern die Sicherheit. Aber in der Praxis vervielfachen sie auch die Komplexität und die Belastung der bereits überlasteten IT- und Sicherheitsteams. Wenn Sie sich noch auf Tabellenkalkulationen und manuelle Prozesse verlassen, könnte diese Umstellung schnell schmerzhaft werden.
Selbst eine "routinemäßige" Zertifikatserneuerung ist nicht schnell erledigt. Jede Erneuerung erfordert Zeit: Beantragung, Genehmigung, Bereitstellung, Installation und Wiederherstellung von Diensten.
Multiplizieren Sie das mit Hunderten oder Tausenden von Zertifikaten und... nun, Sie verstehen, was ich meine. Wie wir in diesem kürzlich durchgeführten On-Demand-Webinar erläuterten, ist das eine Art TLS auf der Überholspur!
You must prepare for a faster, more unforgiving TLS ecosystem. But here’s the catch: you simply can’t automate what you can’t see.
Identifizierung versteckter Risiken
One of the biggest roadblocks to smart automation? Using the wrong certificate in the first place.
Das passiert öfter, als man denkt:
- Ein öffentliches Zertifikat wird versehentlich für eine interne Anwendung verwendet.
- Ein privates Zertifikat landet auf einer öffentlich zugänglichen API.
- Ein Altsystem braucht ein Zertifikat, von dem niemand weiß, wie es zu klassifizieren ist.
Wenn Zertifikatstypen nicht ihrem Verwendungszweck entsprechen, führt dies zu Risiken, Verzögerungen und schließlich zu Ausfällen. Und in einer Welt, in der 47 Tage vergehen, häufen sich diese Fehler schnell.
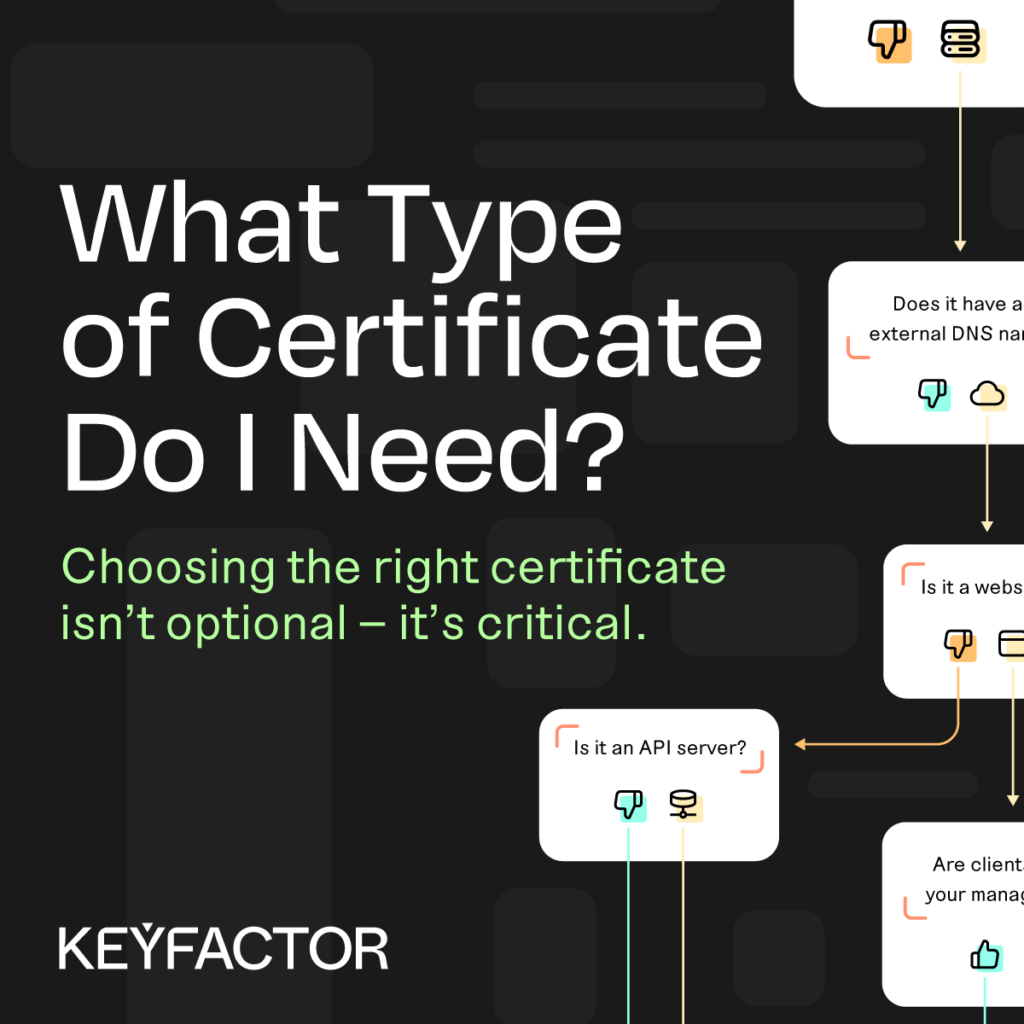
Einführend: Der Zertifikat-Entscheidungsbaum One-Pager
Es ist nicht immer offensichtlich, welches Zertifikat Sie benötigen.
Dieser neue Entscheidungsbaum kann Sie durch die einzelnen Schritte begleiten.

Ein Teil ist eine Infografik, ein Teil ein Spickzettel. Nutzen Sie es, um es gleich beim ersten Mal richtig zu machen:
- Interne Anwendungen
- Öffentliche Websites
- Web-APIs
- Und hybride Szenarien, die in Grauzonen fallen
It’s designed to cut down confusion, speed up the request process, and make sure certificates align with both policy and environment.
Bleiben Sie nicht ratlos: Beginnen Sie mit dem Entscheidungsbaum!
Ein intelligentes Fundament vor der Skalierung
Denken Sie daran: Die Automatisierung ist unser Ziel, aber Transparenz und Governance stehen an erster Stelle.
Bevor Sie die Automatisierung des Lebenszyklus von Zertifikaten skalieren, sollten Sie sich die Frage stellen:
- Wissen wir, wo sich alle unsere Zertifikate befinden?
- Sind wir sicher, dass sie die richtige Art für ihren Zweck sind?
- Können wir darauf vertrauen, dass sie korrekt nachverfolgt, erneuert und geprüft werden?
Der Entscheidungsbaum hilft beim Aufbau dieser Grundlage. Er ist ein einfacher erster Schritt in diese Richtung:
- Bessere Sichtbarkeit in Ihrer Zertifikatslandschaft
- Weniger Fehlkonfigurationen und Ausfälle
- Mehr Vertrauen in die Skalierung der Automatisierung
Beschleunigen Sie mit den richtigen Lösungen
Wenn Sie sich Klarheit und Kontrolle verschafft haben, ist der nächste Schritt eine Lösung, die Sie schneller weiterbringt.
Erforschen Sie Lösungen, die das bieten können:
- Vollständiger Einblick in jedes Zertifikat in Ihrer gesamten Umgebung
- Optimierte Arbeitsabläufe für Ausstellung, Erneuerung und Provisionierung
- Eine skalierbare Grundlage für die durchgängige Automatisierung des Lebenszyklus von Zertifikaten
Whether you’re managing hundreds or hundreds of thousands of certificates, a solution like Keyfactor Command helps your team stay ahead of the curve.
Der 47-tägige Weg nach vorn
Die Umstellung auf 47-Tage-Bescheinigungen ist nicht nur eine Änderung der Politik, sondern auch ein Weckruf.
Wie die Sicherheitsexperten von Keyfactorin einem kürzlich abgehaltenen Webinar erklärten , werden die Teams, die in dieser neuen Welt erfolgreich sein werden, über diese Eigenschaften verfügen:
- Klares Eigentum am Zertifikat
- Optimierte Arbeitsabläufe
- Automatisierte Prozesse, wo es am meisten zählt
- Und das Wichtigste: das richtige Zertifikat am richtigen Ort, zu jeder Zeit
Klingt das überwältigend? Nun, das kann es auch sein. Aber denken Sie daran: Es geht nicht darum, über Nacht einen Schalter umzulegen. Es geht darum, den ersten klugen Schritt zu tun.
This decision tree is your starting point. Use it, share it, pin it to your dashboard. It’s one small tool that can prevent one very big headache.
Laden Sie jetzt den Entscheidungsbaum One-Pager herunter.
Want to dig deeper or have questions? Get in touch to see how we’re helping enterprises build resilient, scalable certificate management programs.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Die FedRAMP-Zulassung ebnet Bundesbehörden den Weg zu einer moderneren Zertifikatsverwaltung
Mehr lesen
Vorbereitungen für eine Quantenwelt: Untersuchung des Migrationspfads von Hybridzertifikaten
Mehr lesen