


Let’s face it: in a world where certificates will soon live for just 47 days, the margin for error is about to disappear.
La gestión de certificados está a punto de volverse mucho más compleja.
El NIST se dispone a retirar RSA y ECDSA para 2030-2035, y el CA/Browser Forum está reduciendo la vida útil de los certificados TLS a sólo 47 días para 2029. Esto significa más renovaciones, más posibilidades de que las cosas se escapen de las manos y más presión para unos equipos que ya están al límite de su capacidad.
No es algo malo: una vida útil más corta mejora la seguridad. Pero en la práctica, también multiplican la complejidad y la carga de unos equipos de TI y seguridad ya sobrecargados. Si todavía dependes de hojas de cálculo y procesos manuales, este cambio podría ser doloroso rápidamente.
Ni siquiera una renovación de certificado "rutinaria" es rápida. Cada una de ellas lleva su tiempo: solicitar, aprobar, aprovisionar, instalar y restaurar los servicios.
Multiplíquelo por cientos o miles de certificados y... bueno, ya se hace una idea. Como compartimos en este reciente seminario web a petición, se convierte en una especie deTLS por la vía rápida.
You must prepare for a faster, more unforgiving TLS ecosystem. But here’s the catch: you simply can’t automate what you can’t see.
Identificación de riesgos ocultos
One of the biggest roadblocks to smart automation? Using the wrong certificate in the first place.
Ocurre más de lo que crees:
- Un certificado público se utiliza accidentalmente para una aplicación interna.
- Un certificado privado acaba en una API pública.
- Un sistema heredado necesita una certificación que nadie sabe cómo clasificar.
Cuando los tipos de certificado no se ajustan al uso previsto, se añaden riesgos, retrasos y, en última instancia, interrupciones. Y en un mundo de 47 días, esos errores se convierten rápidamente en una bola de nieve.
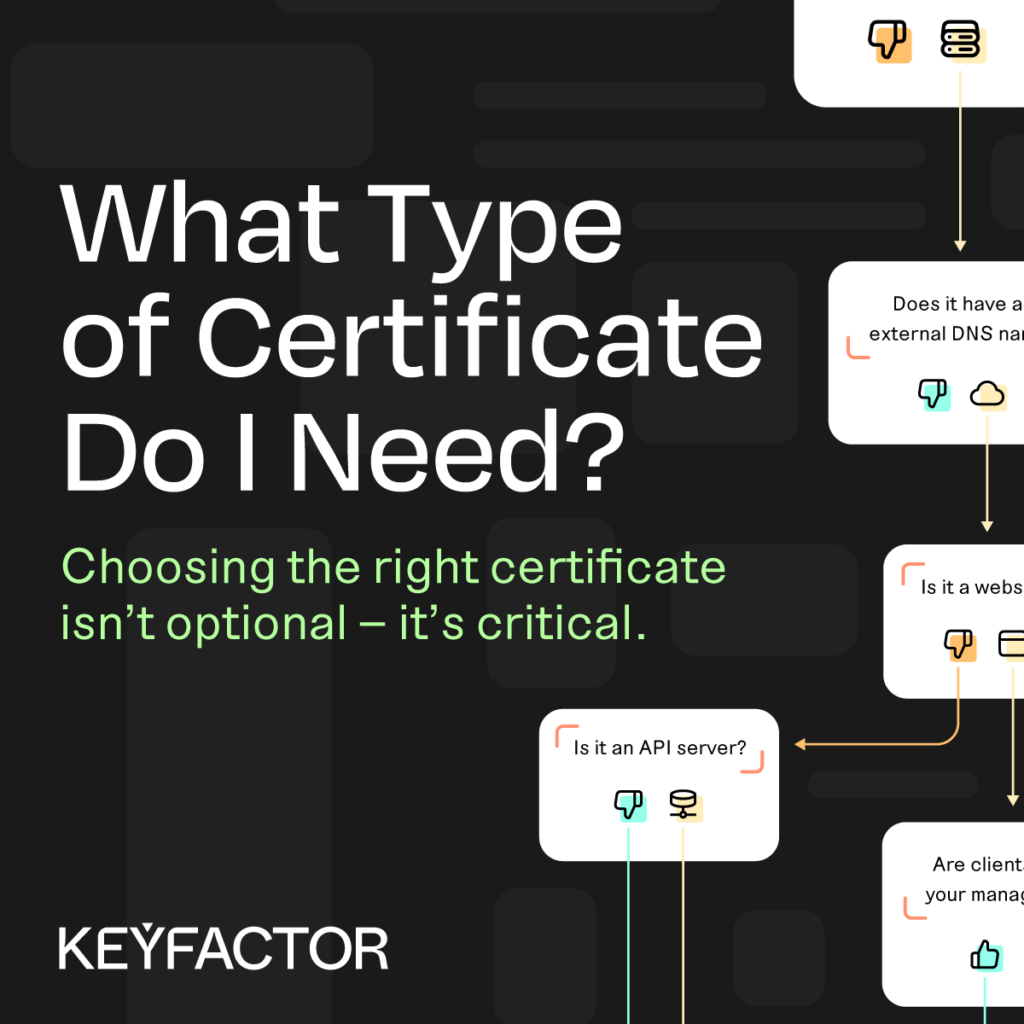
Presentación: Árbol de decisiones sobre certificados
No siempre es obvio qué certificado necesita.
Este nuevo árbol de decisión puede guiarle a través de cada paso.

Es una parte infografía, una parte hoja de trucos. Utilízala para hacerlo bien a la primera:
- Aplicaciones internas
- Sitios web públicos
- API web
- Y escenarios híbridos que caen en zonas grises
It’s designed to cut down confusion, speed up the request process, and make sure certificates align with both policy and environment.
No se quede perplejo: Empiece por el árbol de decisiones.
Una base inteligente antes de escalar
Recuerde: la automatización es hacia donde nos dirigimos, pero la visibilidad y la gobernanza son lo primero.
Antes de ampliar la automatización del ciclo de vida de los certificados, pregúntese:
- ¿Sabemos dónde viven todos nuestros certificados?
- ¿Estamos seguros de que son del tipo adecuado para su propósito?
- ¿Podemos confiar en que se rastrean, renuevan y auditan correctamente?
El árbol de decisiones ayuda a construir esos cimientos. Es un primer paso sencillo hacia:
- Mayor visibilidad de los certificados
- Menos errores de configuración e interrupciones de servicio
- Más confianza para ampliar la automatización
Acelerar con las soluciones adecuadas
Una vez que tengas claridad y control, el siguiente paso es una solución que pueda llevarte más lejos, más rápido.
Explore soluciones que puedan ofrecer:
- Visibilidad total de todos los certificados de su entorno
- Flujos de trabajo racionalizados para la emisión, renovación y provisión
- Una base escalable para la automatización integral del ciclo de vida de los certificados
Whether you’re managing hundreds or hundreds of thousands of certificates, a solution like Keyfactor Command helps your team stay ahead of the curve.
El camino de 47 días
El paso a los certificados de 47 días no es sólo un cambio de política: es una llamada de atención.
Como compartieron los expertos en seguridad de Keyfactordurante un seminario web reciente, los equipos que prosperen en este nuevo mundo tendrán:
- Propiedad clara del certificado
- Flujos de trabajo racionalizados
- Procesos automatizados donde más importa
- Y lo más importante: el certificado correcto en el lugar correcto, siempre.
¿Te parece abrumador? Pues puede serlo. Pero recuerde que no se trata de darle a un interruptor de la noche a la mañana. Se trata de dar el primer paso inteligente.
This decision tree is your starting point. Use it, share it, pin it to your dashboard. It’s one small tool that can prevent one very big headache.
Descargue ahora el árbol de decisión.
Want to dig deeper or have questions? Get in touch to see how we’re helping enterprises build resilient, scalable certificate management programs.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
¿Qué tipos de certificados puedo autofirmar? (¿Y debería hacerlo?)
Leer más
El anuncio de revocación de DigiCert y los pasos clave hacia la criptoagilidad
Leer más