


Let’s face it: in a world where certificates will soon live for just 47 days, the margin for error is about to disappear.
La gestion des certificats est sur le point de devenir beaucoup plus complexe.
Le NIST s'apprête à retirer RSA et ECDSA d'ici 2030-2035, et le CA/Browser Forum réduit la durée de vie des certificats TLS à seulement 47 jours d'ici 2029. Cela signifie plus de renouvellements, plus de possibilités de passer à travers les mailles du filet et plus de pression sur des équipes déjà très sollicitées.
Ce n'est pas une mauvaise chose : les durées de vie plus courtes améliorent la sécurité. Mais dans la pratique, elle multiplie la complexité et la charge qui pèse sur des équipes informatiques et de sécurité déjà surchargées. Si vous vous appuyez encore sur des feuilles de calcul et des processus manuels, ce changement risque d'être rapidement pénible.
Même un renouvellement de certificat "de routine" n'est pas rapide. Chaque renouvellement prend du temps : demande, approbation, approvisionnement, installation et restauration des services.
Multipliez ce chiffre par des centaines ou des milliers de certificats et... vous voyez le tableau. Comme nous l'avons expliqué dans ce récent webinaire à la demande, il s'agit en quelque sorte de TLS en accéléré !
You must prepare for a faster, more unforgiving TLS ecosystem. But here’s the catch: you simply can’t automate what you can’t see.
Identifier les risques cachés
One of the biggest roadblocks to smart automation? Using the wrong certificate in the first place.
Cela arrive plus souvent qu'on ne le pense :
- Un certificat public est accidentellement utilisé pour une application interne.
- Un certificat privé se retrouve sur une API publique.
- Un système existant a besoin d'un certificat que personne ne sait comment classer.
Lorsque les types de certificats ne correspondent pas à l'usage auquel ils sont destinés, cela entraîne des risques, des retards et, en fin de compte, des pannes. Et dans un monde de 47 jours, ces erreurs font rapidement boule de neige.
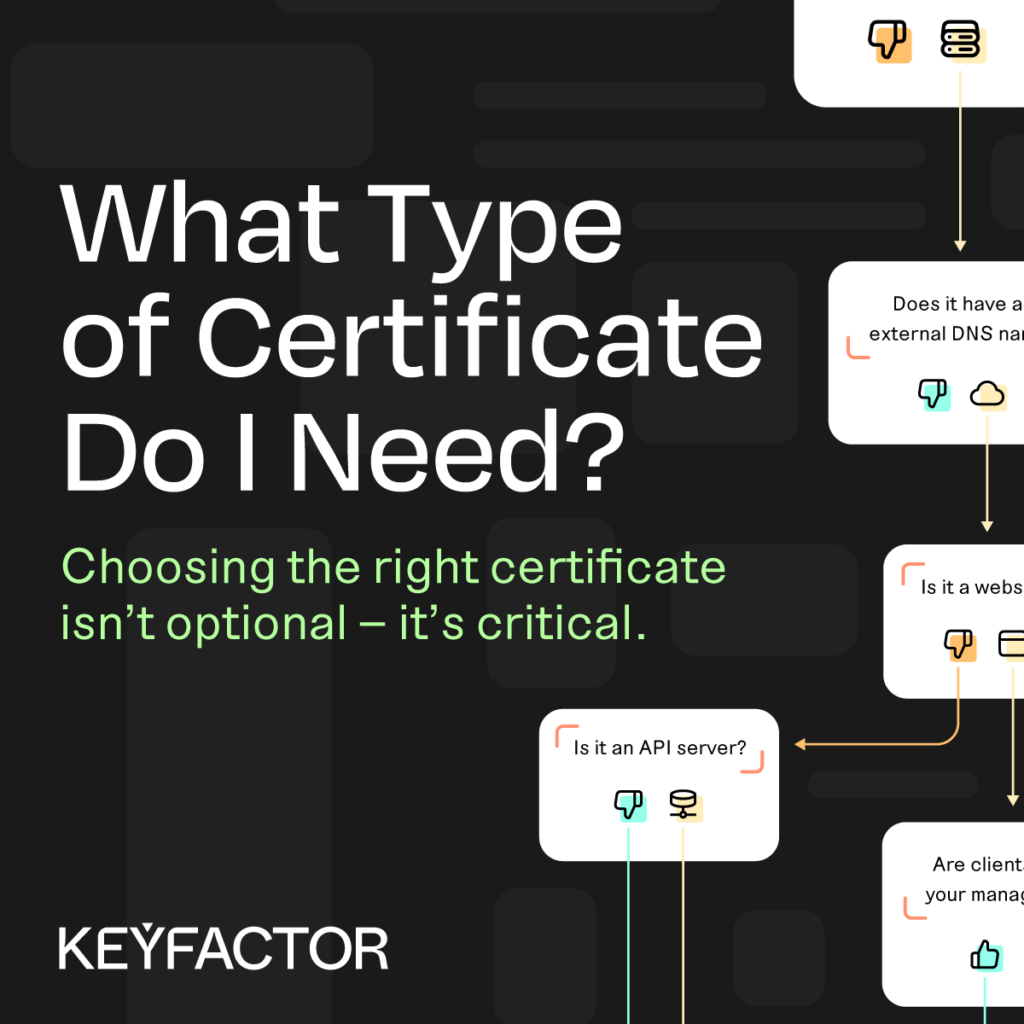
Introduction : L'arbre de décision du certificat
Il n'est pas toujours évident de savoir de quel certificat vous avez besoin.
Ce nouvel arbre de décision vous guidera à travers chaque étape.

Il s'agit à la fois d'une infographie et d'une antisèche. Utilisez-le pour réussir du premier coup :
- Applications internes
- Sites web publics
- API Web
- Et les scénarios hybrides qui se situent dans des zones grises
It’s designed to cut down confusion, speed up the request process, and make sure certificates align with both policy and environment.
Ne soyez pas pris au dépourvu : Commencez par l'arbre de décision !
Des fondations solides avant de passer à l'échelle
N'oubliez pas que l'automatisation est la voie à suivre, mais que la visibilité et la gouvernance sont prioritaires.
Avant d'étendre l'automatisation du cycle de vie des certificats, posez-vous la question :
- Savons-nous où vivent tous nos certificats ?
- Sommes-nous sûrs qu'ils sont adaptés à leur objectif ?
- Pouvons-nous être sûrs qu'ils sont suivis, renouvelés et contrôlés correctement ?
L'arbre de décision aide à construire cette fondation. Il s'agit d'une première étape simple vers :
- Meilleure visibilité de l'ensemble de vos certificats
- Moins d'erreurs de configuration et de pannes
- Plus de confiance dans l'automatisation de la mise à l'échelle
Accélérer avec les bonnes solutions
Une fois que vous avez gagné en clarté et en maîtrise, l'étape suivante consiste à trouver une solution qui vous permettra d'aller plus loin, plus vite.
Explorer les solutions qui peuvent offrir :
- Visibilité totale de chaque certificat dans votre environnement
- Rationalisation des flux de travail pour la délivrance, le renouvellement et l'approvisionnement
- Une base évolutive pour l'automatisation de bout en bout du cycle de vie des certificats
Whether you’re managing hundreds or hundreds of thousands of certificates, a solution like Keyfactor Command helps your team stay ahead of the curve.
La route des 47 jours à venir
Le passage à des certificats de 47 jours n'est pas seulement un changement de politique, c'est un signal d'alarme.
Comme l'ont souligné les experts en sécurité de Keyfactorlors d'un récent webinaire, les équipes qui réussiront dans ce nouveau monde auront.. :
- Propriété claire du certificat
- Des flux de travail rationalisés
- Des processus automatisés là où cela compte le plus
- Et surtout : le bon certificat au bon endroit, à chaque fois.
Cela vous semble insurmontable ? Eh bien, cela peut l'être. Mais n'oubliez pas qu'il ne s'agit pas d'appuyer sur un bouton du jour au lendemain. Il s'agit de faire le premier pas intelligent.
This decision tree is your starting point. Use it, share it, pin it to your dashboard. It’s one small tool that can prevent one very big headache.
Télécharger l'arbre de décision en une page.
Want to dig deeper or have questions? Get in touch to see how we’re helping enterprises build resilient, scalable certificate management programs.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Utiliser ACME pour automatiser les certificats : Un guide pas à pas
En savoir plus
Les avantages de l'utilisation d'un gestionnaire de certificats centralisé
En savoir plus