Delegación de Inscripción Web de AD/CS

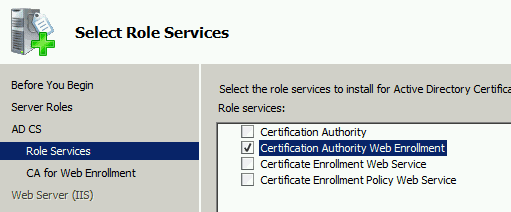



¿Alguna vez ha tenido problemas para instalar la función de inscripción web de los servicios de certificación de Active Directory en un servidor independiente de la entidad emisora de certificados?
Si alguna vez ha instalado la función de inscripción web de AD/CS en un servidor independiente de su CA, sólo para que esta función indique incorrectamente que su CA de destino está fuera de línea, es probable que necesite delegar manualmente capacidades de servicio adicionales en el servidor de inscripción web de AD/CS para que su servidor de inscripción web sea totalmente funcional.
Cuando se instala la función "Inscripción web de la entidad emisora de certificados" en un servidor que NO es también la entidad emisora de certificados, pueden ser necesarios algunos pasos adicionales para que funcione.
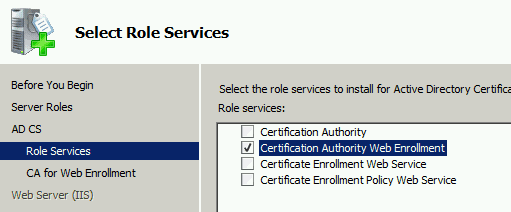
Para que esta función funcione como es debido, primero debe modificarse el objeto de servidor en AD que aloja la función "Inscripción web de la entidad emisora de certificados".
The server object in AD that hosts the ‘Certificate Authority Web Enrollment’ role feature must be given permission to the CA in which it mapped. This permission is given via the Delegation tab in the ‘Active Directory Users and Computers’ snap in.
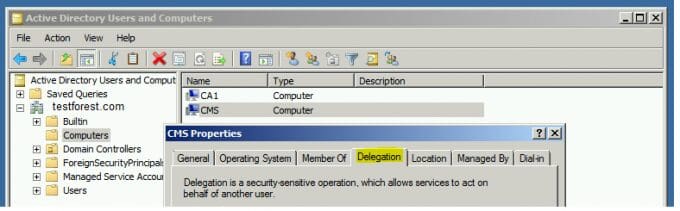
Para proporcionar correctamente al objeto servidor en AD que aloja la función "Inscripción web de la entidad emisora de certificados" la delegación correcta, deben darse dos delegaciones. Se trata de un proceso bastante sencillo que se ilustrará en esta sección.
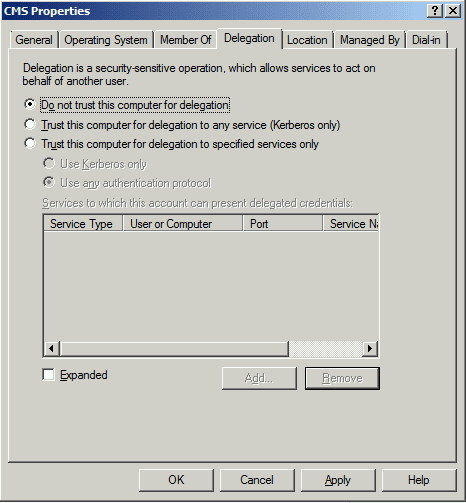
Paso 1:
Right click on the Web Enrollment Server’s AD object from within the in the ‘Active Directory Users and Computers’ snap in. Select the Delegation tab.
Segundo paso:
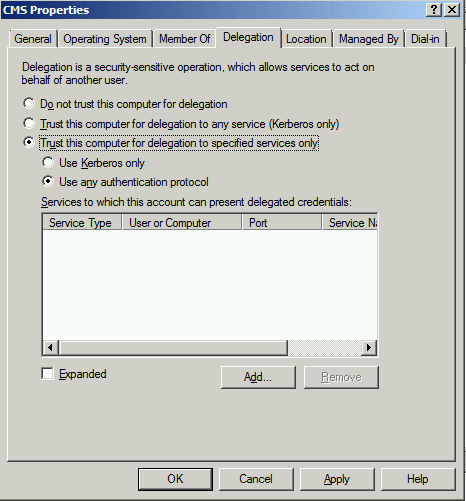
Select ‘Trust this computer for delegation to specific services only,’ then select ‘Use any authentication protocol,’ then press the ‘Add’ button.
Tercer paso:
Add the services to delegate. Press the ‘Users or computer Button’ and select the CA’s AD Object.
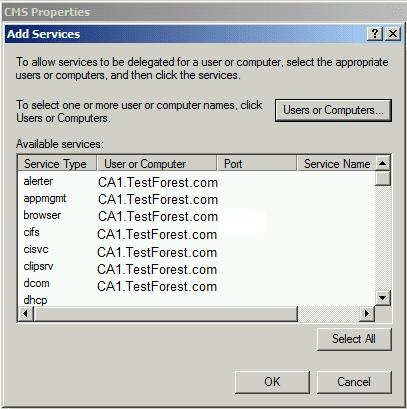
What results is a complete list of all services running on the CA. This procedure does not need all these processes, as only the HOST and RPCSS processes are required.
Next select the following under ‘Available Services,’
- RPCSS
- ANFITRIÓN
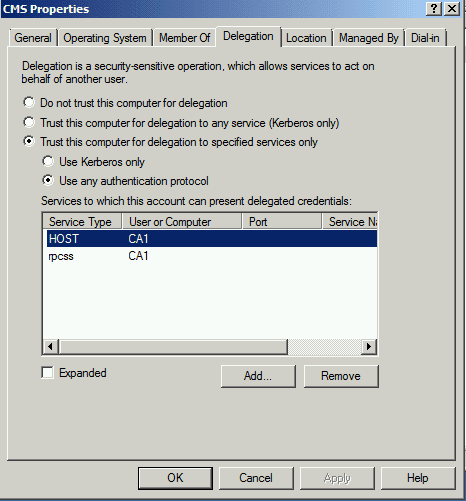
Press ‘OK’ then ‘OK’
Paso 4:
Reinicie tanto la CA como los servidores de inscripción web.
Esto debería permitir que su servidor de inscripción web AD/CS funcione según lo previsto.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Continuar leyendo
Navegar por el camino de la ciberseguridad mejorada en el sector de la automoción
Leer más
3 Perspectivas para CIOs y CISOs sobre las Identidades de Máquinas
Leer más