AD/CS-Delegation für die Web-Einschreibung

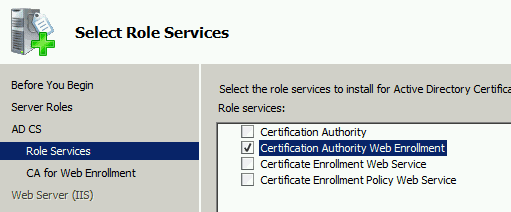



Hatten Sie jemals ein Problem bei der Installation der Active Directory Certificate Services Web Enrollment-Rollenfunktion auf einem Server, der von der Zertifizierungsstelle getrennt ist?
Wenn Sie die AD/CS Web Enrollment-Rollenfunktion auf einem von Ihrer CA getrennten Server installiert haben und diese Rollenfunktion fälschlicherweise anzeigt, dass Ihre Ziel-CA offline ist, müssen Sie wahrscheinlich zusätzliche Servicefunktionen manuell an den AD/CS Web Enrollment-Server delegieren, damit Ihr Web Enrollment-Server voll funktionsfähig ist.
Bei der Installation der Rollenfunktion "Webregistrierung der Zertifizierungsstelle" auf einem Server, der NICHT auch die Zertifizierungsstelle ist, sind möglicherweise einige zusätzliche Schritte erforderlich, damit diese Funktion funktioniert.
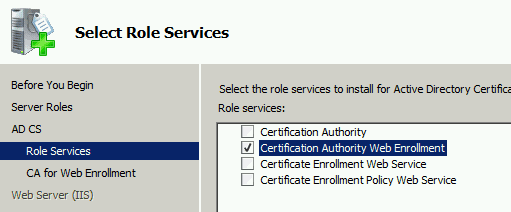
Damit diese Rollenfunktion in der vorgesehenen Weise funktioniert, muss das Serverobjekt im AD, das die Rollenfunktion "Certificate Authority Web Enrollment" beherbergt, zunächst geändert werden.
The server object in AD that hosts the ‘Certificate Authority Web Enrollment’ role feature must be given permission to the CA in which it mapped. This permission is given via the Delegation tab in the ‘Active Directory Users and Computers’ snap in.
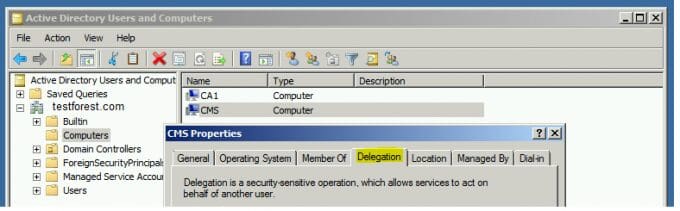
Um dem Serverobjekt im AD, das die Rolle "Webregistrierung der Zertifizierungsstelle" beherbergt, die richtige Delegation zu geben, müssen zwei Delegationen erteilt werden. Dies ist ein recht unkomplizierter Prozess, der in diesem Abschnitt erläutert wird.
Schritt 1:
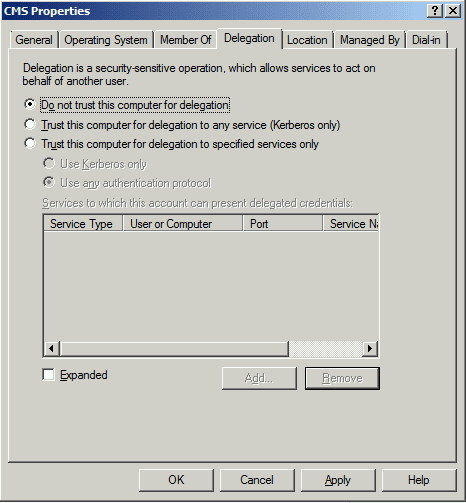
Right click on the Web Enrollment Server’s AD object from within the in the ‘Active Directory Users and Computers’ snap in. Select the Delegation tab.
Schritt 2:
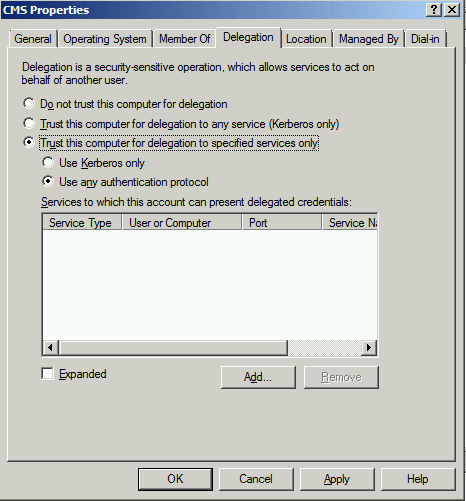
Select ‘Trust this computer for delegation to specific services only,’ then select ‘Use any authentication protocol,’ then press the ‘Add’ button.
Schritt 3:
Add the services to delegate. Press the ‘Users or computer Button’ and select the CA’s AD Object.
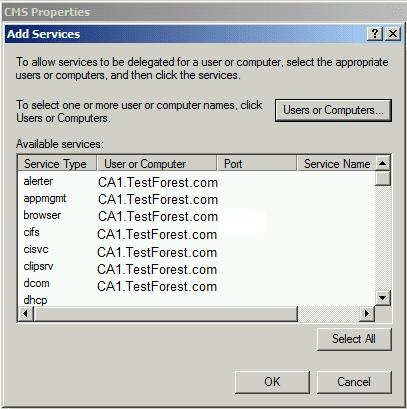
What results is a complete list of all services running on the CA. This procedure does not need all these processes, as only the HOST and RPCSS processes are required.
Next select the following under ‘Available Services,’
- RPCSS
- HOST
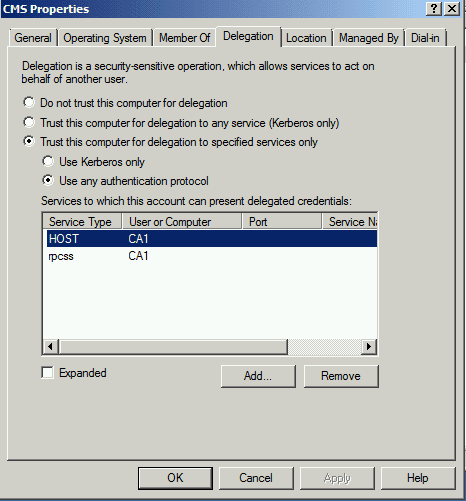
Press ‘OK’ then ‘OK’
Schritt 4:
Starten Sie sowohl die CA als auch den Web Enrollment Server neu.
Damit sollte Ihr AD/CS Web Enrollment Server wie vorgesehen funktionieren.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lesen Sie weiter
Built to Win - Meilensteine im Jahr 2024 und darüber hinaus
Mehr lesen
Zustand der Maschinen-Identität: Die Auswirkungen von Zero-Trust und Multi-Cloud auf die IAM-Strategie
Mehr lesen