Délégation AD/CS pour l'inscription sur le web

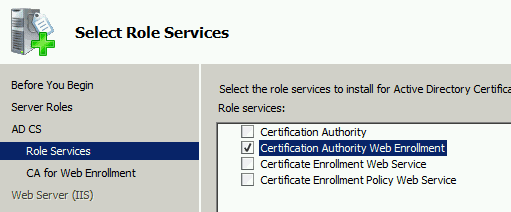



Avez-vous déjà rencontré un problème lors de l'installation de la fonction d'inscription Web des services de certification Active Directory sur un serveur distinct de l'autorité de certification ?
Si vous avez déjà installé la fonction AD/CS Web Enrollment sur un serveur distinct de votre autorité de certification et que cette fonction a indiqué à tort que votre autorité de certification cible était hors ligne, il est probable que vous deviez déléguer manuellement des capacités de service supplémentaires au serveur AD/CS Web Enrollment afin de rendre votre serveur Web Enrollment pleinement fonctionnel.
Lors de l'installation de la fonction "Inscription Web de l'Autorité de Certification" sur un serveur qui n'est PAS également l'Autorité de Certification, il peut y avoir des étapes supplémentaires à suivre pour que cette fonction fonctionne.
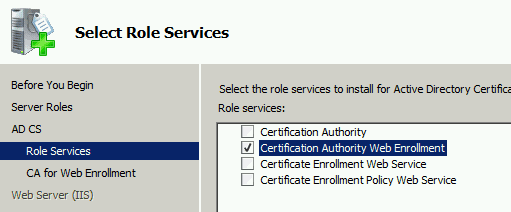
Pour que cette fonction fonctionne comme prévu, l'objet serveur d'AD hébergeant la fonction "Inscription Web de l'autorité de certification" doit d'abord être modifié.
The server object in AD that hosts the ‘Certificate Authority Web Enrollment’ role feature must be given permission to the CA in which it mapped. This permission is given via the Delegation tab in the ‘Active Directory Users and Computers’ snap in.
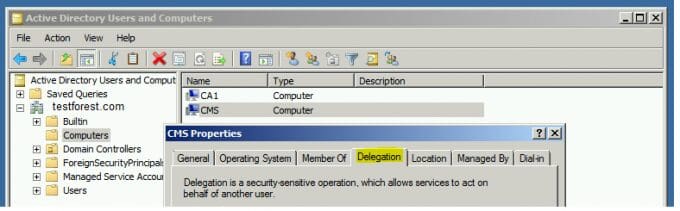
Afin de fournir correctement à l'objet serveur dans AD qui héberge le rôle 'Certificate Authority Web Enrollment' la délégation correcte, deux délégations doivent être données. Il s'agit d'un processus assez simple que cette section va illustrer.
Étape 1 :
Right click on the Web Enrollment Server’s AD object from within the in the ‘Active Directory Users and Computers’ snap in. Select the Delegation tab.
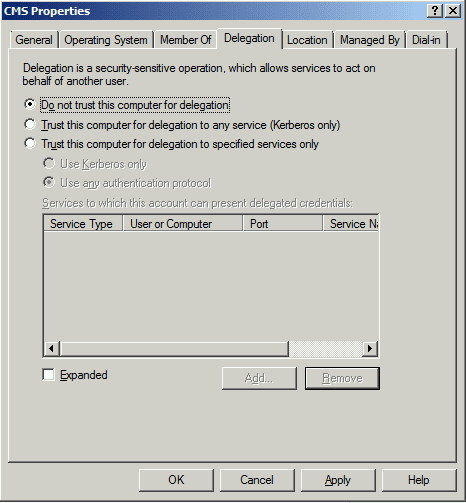
Étape 2 :
Select ‘Trust this computer for delegation to specific services only,’ then select ‘Use any authentication protocol,’ then press the ‘Add’ button.
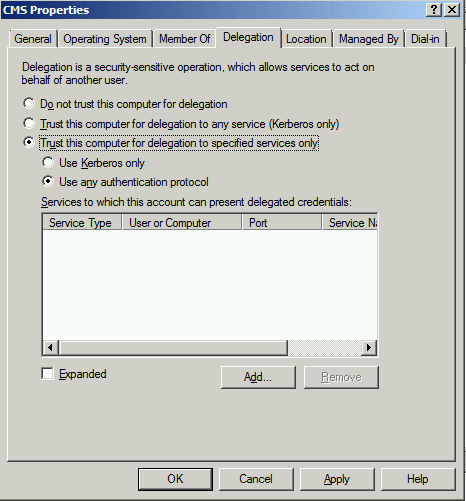
Étape 3 :
Add the services to delegate. Press the ‘Users or computer Button’ and select the CA’s AD Object.
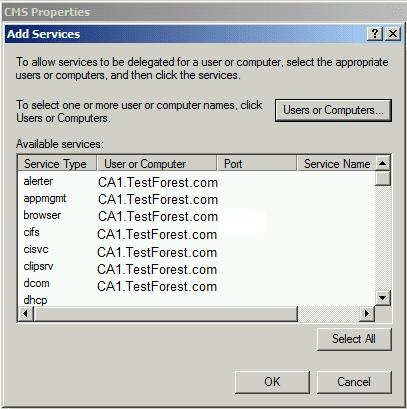
What results is a complete list of all services running on the CA. This procedure does not need all these processes, as only the HOST and RPCSS processes are required.
Next select the following under ‘Available Services,’
- RPCSS
- HOST
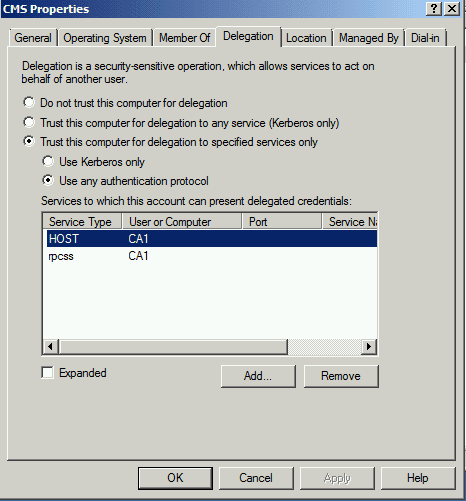
Press ‘OK’ then ‘OK’
Étape 4 :
Redémarrez l'autorité de certification et le serveur d'inscription Web.
Cela devrait permettre à votre serveur AD/CS Web Enrollment de fonctionner comme prévu.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Trouver le bon chemin vers PKI dans l'informatique dématérialisée
En savoir plus
Keyfactor Rejoindre le programme Docker Verified Publisher
En savoir plus