


Los entornos de tecnología operativa (OT), como fábricas, centrales eléctricas, centros de distribución y complejos de oficinas, se enfrentan a un riesgo cada vez mayor de ciberataques. Antes, estos sistemas estaban aislados de las redes informáticas corporativas, pero ahora ya no es así.
As organizations adopt more IoT devices and connect OT systems to broader networks, the traditional air gap between OT and IT disappears. This shift increases exposure to threats that were once limited to corporate IT.
Un ataque exitoso a los sistemas OT puede causar cortes de energía, explosiones químicas y otros riesgos significativos para los empleados y la seguridad pública. La pérdida potencial de vidas es sólo una de las razones por las que invertir en seguridad OT es tan importante. Los sistemas OT también impulsan las infraestructuras críticas de las que depende el mundo moderno, como la distribución eléctrica, el petróleo y el gas, o el transporte. Los ataques a este tipo de sistemas pueden paralizar nuestra sociedad.
Las organizaciones con visión de futuro están protegiendo sus sistemas de OT con segmentación de red y soluciones avanzadas de infraestructura de clave pública (PKI).
PKI para la seguridad de IoT y OT
A medida que los sistemas OT se conectan más con las modernas redes de TI, las fronteras entre OT e TI se difuminan. ¿Cuál es el resultado? Mayor eficiencia, supervisión en tiempo real y automatización basada en datos.
Lo que debería ser genial, ¿verdad?
Except, modern OT environments rely on legacy hardware and proprietary protocols, which typically have sub-par security, that’s if they have any. Legacy systems are usually decades old, lack encryption, and offer minimal to no authentication controls, making them a vulnerability hotbed in a world of evolving threats.
En el espacio del Internet Industrial de las Cosas (IIoT), los certificados X.509 se utilizan de dos formas principales: para identificar dispositivos (ID de dispositivo) y para asegurar las operaciones (certificados operativos). Los certificados de identificación de dispositivos son gestionados principalmente por los jefes de producto y los equipos de fábrica durante la fabricación y la integración. Los certificados operativos, que se utilizan para proteger las comunicaciones de los dispositivos y autenticar el acceso, son gestionados por los administradores de TI que intervienen en el entorno de OT.
Este uso de certificados X.509 se vincula directamente a la PKI, que proporciona el marco para la emisión, gestión y validación de estos certificados.
In the OT security context, for instance, PKI ensures that both devices and their communications are authenticated and encrypted, reducing the risk of spoofing or unauthorized access.
By assigning Device ID certificates to connected products during manufacturing and provisioning, trust is established early in the device lifecycle. Operational certificates then extend that trust into real-time operations, and are managed by the operators to ensure these smart devices aren’t an entry point into the network.
Segmentación de la red
Network segmentation is about traffic control. It prevents threat actors from moving laterally from the compromised IoT assets to other parts of the network, essentially limiting the overall attack surface an attacker can exploit. Segmentation creates a more proactive posture that gives your environment layered network security.
Así es como funciona:
Paso 1: Aislar los sistemas críticos
Si se compromete un sensor IoT , un portátil de mantenimiento de terceros u otro punto de entrada, la segmentación de la red limita la capacidad de un atacante de moverse libremente por las redes para llegar a los sistemas más valiosos o sensibles.
Sin embargo, en los entornos de OT modernos, la segmentación tradicional por sí sola no es suficiente. Hay que profundizar en la microsegmentación.
Paso 2: Microsegmentación
La microsegmentación es un paso más. Permite a las organizaciones definir políticas de acceso a nivel de carga de trabajo o dispositivo, en lugar de basarse en amplias zonas de red.
Cuando se combina la microsegmentación con estrictos controles basados en la identidad, se está más cerca de una verdadera arquitectura de confianza cero, en la que cada solicitud -ya sea de un usuario, dispositivo o sistema- se verifica antes de conceder el acceso. Nada se da por seguro.
Paso 3: Combinar con autenticación basada en PKI
Pero el control de acceso basado en la identidad en la seguridad OT sólo funciona si se puede verificar con confianza una identidad. Ahí es donde entra en juego la autenticación basada en PKI.
La autenticación basada en PKI es una forma de verificar identidades digitales utilizando certificados criptográficos en lugar de direcciones IP o nombres de host. Cada dispositivo está obligado a presentar un certificado válido antes de poder comunicarse con otros sistemas. En seguridad OT, esto ayuda a garantizar que sólo los usuarios o dispositivos de confianza puedan acceder a los sistemas sensibles.
Sin una solución PKI, se corre el riesgo de depender de alternativas inseguras, como contraseñas compartidas, credenciales por defecto o protocolos sin cifrar. Los atacantes lo saben. Se aprovechan de esas debilidades para moverse lateralmente entre sistemas.
Una PKI gestionada impone la autenticación en cada límite de la red. Cuando se combina con la segmentación, solo permite que los dispositivos autorizados accedan a zonas específicas, y solo para las tareas aprobadas.
Además, la aplicación del acceso con menos privilegios es más fácil cuando PKI y la segmentación trabajan juntos. El bloqueo de cada segmento en función de la función, el tipo de dispositivo o incluso la antigüedad de un certificado limita los riesgos de violación de la seguridad.
PKI + Visibilidad = Máxima seguridad OT
La segmentación funciona mejor con la visibilidad del inventario de certificados de la organización, incluida la información sobre cómo y dónde se utilizan los certificados. La falta de visibilidad aumenta el riesgo de tener certificados caducados o defectuosos. Con la explosión de certificados en uso, no es práctico gestionar estos certificados manualmente.
En caso de violación o intrusión, conocer los detalles de todos los certificados acelera la detección y la contención.
Por lo tanto, el éxito de la seguridad de OT requiere automatización y supervisión para realizar un seguimiento del uso del certificado, la asignación y la supervisión de anomalías Esto le ayudará a revocar rápidamente el certificado y aislar el segmento afectado cuando algo parezca raro.
Aumente ya la resistencia para proteger los sistemas de OT
La creación de resiliencia a largo plazo comienza con la realización de un descubrimiento criptográfico completo en sus entornos de OT y TI para ayudar a identificar claves y certificados no gestionados.
A continuación, segmente sus redes industriales mediante cortafuegos, VLAN y proxies con reconocimiento de identidad. Sustituya el acceso basado en contraseñas por certificados de dispositivos para garantizar que solo los dispositivos verificados puedan comunicarse entre segmentos.
Dado que los sistemas industriales tienen ciclos de vida largos, invertir en criptoagilidad le ayuda a adaptarse a medida que evolucionan las normas criptográficas, lo que a su vez le ayuda a reforzar la seguridad de su sistema operativo.
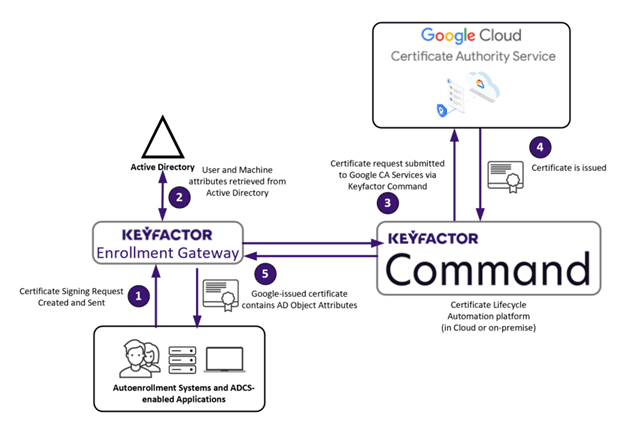
To maintain visibility & control of your digital assets, use automated certificate lifecycle management tools like Keyfactor Command. This tool helps you manage issuance, renewal, and revocation at scale — even across legacy OT and modern IoT devices. Manual tracking simply cannot keep up with the volume or speed required in today’s environments.
Combinar la segmentación con una PKI sólida le proporciona una defensa en capas. Si se produce una brecha, el impacto queda aislado y los sistemas más críticos permanecen protegidos. La identidad basada en PKI garantiza la confianza, mientras que la segmentación limita la exposición.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.