L'avenir de PKI: Trois tendances qui influenceront le marché PKI au cours de l'année à venir



Au cours des 20 dernières années, PKI a joué un rôle essentiel dans l'élaboration de la sécurité de notre monde numérique. Et nous pouvons nous attendre à ce qu'il en soit de même au cours des 20 prochaines années.
Aujourd'hui, alors que nous nous penchons sur l'avenir de PKI, trois tendances en particulier se distinguent par leur propension à influencer le marché PKI dans les années à venir.
Martin Oczko, vice-président des produits chez PrimeKey, s'est penché sur ces tendances en partageant sa vision de l'avenir du site PKI lors des PrimeKey Tech Days 2021. Voici un aperçu des points forts de sa présentation.
Tendance n° 1 : nouveaux cas d'utilisation, normes et réglementations
PKI est un outil d'une importance cruciale qui apporte la confiance aux machines, aux appareils connectés et aux infrastructures. Au fil des ans, elle est passée d'une technologie de niche qui n'était pertinente que dans des cas particuliers à une sorte de solution miracle qui est bien placée pour résoudre de nombreux problèmes dans le monde numérique d'aujourd'hui.
Du fait de cette évolution, le nombre de cas d'utilisation explose chaque jour. Parmi les cas d'utilisation les plus récents de PKI figurent les communications entre véhicules et infrastructures, les écosystèmes de l'Internet industriel des objets (IIoT), où les réglementations NIS 2.0 sont désormais obligatoires dans de nombreux cas, et le COVPASS, qui est un parcours de vaccination numérique pour le COVID-19 désormais utilisé dans toute l'Europe.
Bien entendu, il ne s'agit là que de quelques-uns des nombreux nouveaux cas d'utilisation qui ont vu le jour, alors que PKI est devenu omniprésent au cours des dernières années.
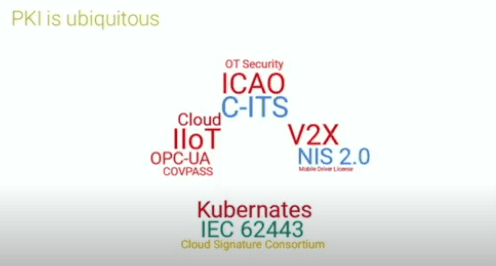
Alors que ces nouveaux cas d'utilisation continuent d'émerger, les exigences et les normes pour PKI évoluent rapidement. Pour l'essentiel, nous avons atteint le point où les organisations ne peuvent répondre à ces nouveaux cas d'utilisation et à ces nouvelles exigences que si elles peuvent contrôler entièrement le site PKI de bout en bout. Cela s'aligne généralement sur quatre domaines d'intérêt :
- Execution environment and delivery model: Organizations need a highly scalable, flexible, and trustworthy environment through which to deliver PKI. Additionally, this environment needs to be use case-oriented. This area of focus is where organizations should consider industry appliances and weigh the value of SaaS vs. on-premise platforms.
- Cryptography, data, and certificate formats: Several standards have emerged to guide the cryptographic elements of PKI, including X.509, 3GPP, C-ITS, CVC, post-quantum computing and more. Organizations must have a good grasp on all of these elements that serve as the building blocks of PKI.
- Processes, integrations, and API: With all the new PKI use cases emerging, we’ll see more and more demand for integrations into other technologies and ecosystems. In response, we’ve already seen the rise of many new APIs like ACME, MS AE, CMP, and REST. Organizations can rely on tools like EJBCA and SignServer to manage these integrations.
- Automation, control and reporting: Lifecycle management of certificates, including workflows and maintenance, is especially important. In fact, this is one of the most critical aspects of modern PKI, since organizations will need a way to automate certificate lifecycle management to effectively handle increasingly large and complex environments. Keyfactor Command and Management Center is one example of a solution that can support this automation, control, and reporting.
En adoptant ces nouveaux cas d'utilisation et ces nouvelles exigences, les organisations doivent garder à l'esprit la structure des coûts de déploiement de PKI . Par exemple, Keyfactor et PrimeKey travaillent actuellement sur une offre commune pour fournir une gestion de bout en bout de PKI basée sur un modèle d'abonnement afin de réduire les coûts d'entrée élevés des déploiements traditionnels de PKI .
Tendance n° 2 : nouveaux environnements techniques
À ne pas confondre avec les nouveaux cas d'utilisation de PKI, cette tendance s'intéresse à l'environnement dans lequel PKI opère réellement. Au cours des dernières années, nous avons vu apparaître plusieurs nouveaux environnements qui représentent d'énormes changements pour l'ensemble du paysage PKI .
Ces nouveaux environnements sont les suivants
Déploiements dans le nuage
L'un des changements environnementaux les plus importants pour PKI est la montée en puissance des déploiements en nuage, tels que ceux sur AWS, Microsoft Azure et Google Cloud. Ces environnements en nuage permettent d'accroître l'évolutivité et l'élasticité des programmes PKI , tout en réduisant l'investissement initial.
DevOps
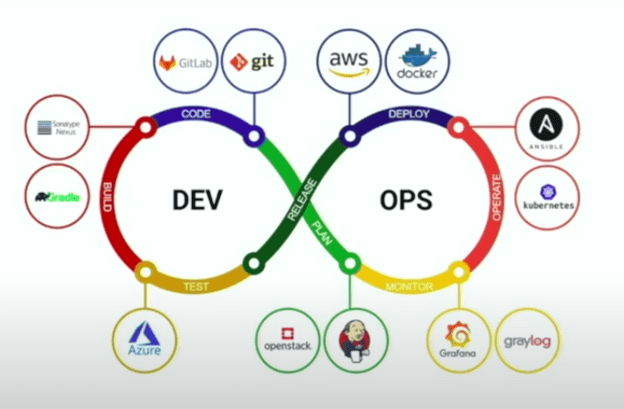
L'essor des pratiques DevOps et des outils connexes tels que Docker, Kubernetes, GitLab et Jenkins s'est également répercuté sur PKI. Ces outils DevOps sont pertinents pour PKI pour deux raisons :
- Tous ces outils sont utilisés pour fournir de nouveaux produits software qui doivent être connectés de manière sécurisée à l'aide de certificats. Ce qui est important, c'est que cela crée de nouveaux environnements dans lesquels les équipes DevOps doivent à la fois émettre et gérer des certificats.
- PKI doivent vivre dans le même monde que les points finaux qu'ils sécurisent, ce qui signifie que PKI doit être disponible dans le nuage ou dans des déploiements basés sur des conteneurs sur site, selon l'approche utilisée par les équipes dans leurs processus DevOps.
Industrie 4.0
L'évolution rapide de la technologie due à la connectivité et à l'automatisation croissantes a également modifié l'environnement de PKI, ce qui rend essentielle la connexion de PKI aux environnements de production. Nous parlons souvent d'environnements opérationnels partiellement non sécurisés, tels que les usines qui ne disposent pas d'un centre de données sécurisé et/ou qui manquent d'expertise informatique et de PKI dans l'atelier de production. Cependant, nous devons nous assurer que ces environnements de production disposent d'une haute disponibilité PKI pour sécuriser avec succès tous les appareils connectés en cours de construction.
Pour résoudre ce problème à l'avenir, les équipes auront besoin d'appareils industriels dédiés qui peuvent être facilement déployés dans des environnements de production et gérés par le personnel informatique (surtout s'il n'est pas sur le site de production).
Tendance n° 3 : la souveraineté numérique
Enfin, cela nous amène à la souveraineté numérique, qui est souvent un sujet très politique. Il est préférable de le diviser en deux aspects : La souveraineté des données et la souveraineté numérique.
La souveraineté des données est principalement axée sur la protection de la vie privée. Les conversations sur la souveraineté des données s'articulent généralement autour des questions suivantes : "Les données ont-elles été stockées à l'endroit où elles ont été traitées ? Les données ont-elles été stockées là où elles sont traitées ? Les données sont-elles soumises aux lois du pays dans lequel elles ont été générées ?
La souveraineté numérique inclut le concept de souveraineté des données, mais pose également les questions suivantes : D'où vient la technologie utilisée pour traiter les données ? Et où cette technologie est-elle exploitée ?
Des projets comme Gaia-X et Catena-X sont de nouveaux efforts liés à la souveraineté numérique qui visent à créer une infrastructure de données européenne décentralisée. Ces efforts sont susceptibles de créer une demande de solutions nationales et régionales pour des identités de confiance et des services connexes tels que la signature de certificats.
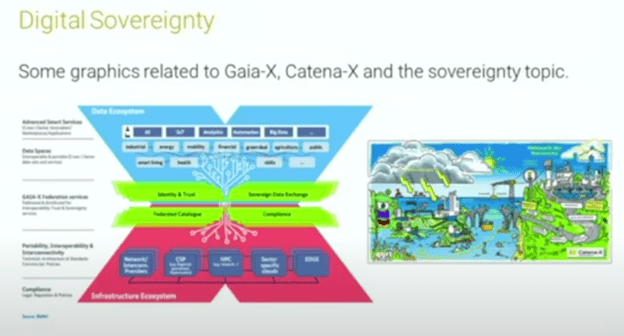
Face à cette trajectoire, PrimeKey est fier d'être membre du projet Gaia-X et collabore régulièrement avec des fournisseurs de cloud pour proposer des solutions facilement accessibles dans le monde entier. Aujourd'hui, nous avons des offres sur AWS et Microsoft Azure qui sont disponibles mondialement et peuvent être déployées en quelques clics.
Nous travaillons également sur des plans visant à proposer des déploiements en nuage avec des fournisseurs européens.
Regarder vers l'avenir de PKI avec PrimeKey et Keyfactor
De nombreux changements importants se profilent à l'horizon pour PKI, et nous pouvons nous attendre à voir l'impact direct de ces tendances du marché au cours de l'année à venir.
The joint PrimeKey and Keyfactor teams continue to invest in keeping our technologies up to date to support these new use cases, new environments and new regulatory concerns — all in pursuit of offering the most complete end-to-end PKI experience. Interested in learning more about what’s in store for the future of PKI and how PrimeKey and Keyfactor are responding?
Click here to watch the full presentation from Martin Oczko at PrimeKey Tech Days 2021.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.