


When machine identities outnumber human identities 15 to one, securing PKI in your enterprise might feel impossible.
Managing a constantly growing volume of devices, departments, users, and certificates becomes overwhelming, leading to inefficiencies and vulnerabilities across your organization. Adding Certificate Authorities (CA) without a process or a strategy makes CA sprawl tough to contain, especially if no one has final authority over the “PKI problem.” Without proper governance and specialized PKI knowledge, enterprises risk losing control of their PKI environments.
Dieser Mangel an Übersicht kann zu Ausfällen, unnötiger Komplexität und erhöhten Betriebskosten führen. IT-Teams, die bereits mit anderen Aufgaben ausgelastet sind, sind oft überfordert, wenn sie versuchen, PKI im gesamten Unternehmen zu verwalten. Die Sicherheitsrisiken steigen, wenn die Zertifikate nicht verwaltet werden und ohne Vorankündigung ablaufen.
Und selbst kleine Fehler können für Unternehmen jeder Größe große Folgen haben!
Hier kommt Keyfactor ins Spiel: Die zentralisierte PKI-Verwaltung ist eine Möglichkeit, die Zertifikatskontrolle zu vereinfachen, wichtige Aufgaben zu automatisieren und Sicherheitsrisiken zu minimieren.
Im Folgenden finden Sie fünf PKI-Herausforderungen, die wir häufig beobachten, und unsere Expertenvorschläge für die Verwaltung Ihres Zertifikatslebenszyklus. Legen Sie los!
Die Verwaltung einer eigenen PKI ist teuer
Wenn es um die Verwaltung einer PKI in großem Maßstab geht, hängt die Wahl zwischen einer internen CA und einer gehosteten CA von der Flexibilität und den Kosten ab. Eine interne CA bietet ein hohes Maß an Kontrolle und Anpassung, was verlockend erscheinen mag, aber bei schnellem Wachstum können die Kosten für die Verwaltung von hardware, software und dedizierten PKI-Teams in die Höhe schießen und die ohnehin schon knappen Budgets belasten.
Unsere Empfehlung: Teilen Sie das Risiko mit einem vertrauenswürdigen Partner
Eine vertrauenswürdige gehostete CA kann als praktikabler Mittelweg dienen, der viele der Vorteile einer internen CA bietet, ohne die hohe finanzielle und betriebliche Belastung. Dieses Modell ermöglicht es Unternehmen, die Kontrolle über ihren Zertifikatslebenszyklus zu behalten und gleichzeitig eine kosteneffizientere, flexible Lösung zu nutzen, die sich an ihre wachsenden Anforderungen anpassen lässt.
Die Ausbreitung von Zertifikaten ist weit verbreitet
If you’re tackling certificate sprawl, you’re not alone. According to the 2024 Digital Trust & PKI report, even businesses that consider themselves to have mature machine identity management strategies struggle when it comes to implementation.
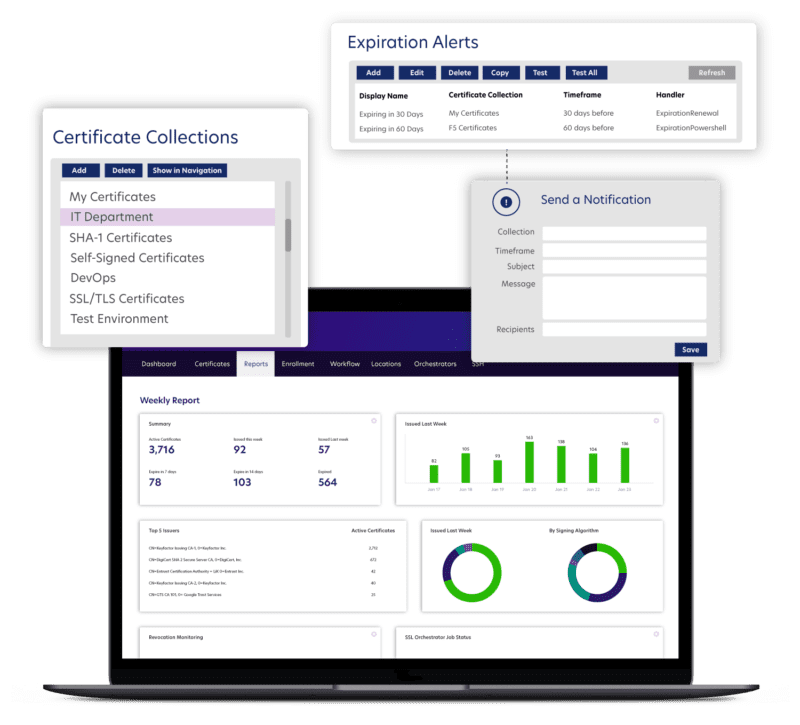
Misconfigurations of PKI and certificates are an escalating concern, with 58% of organizations naming it a growing issue. The root of the problem often lies in manual, fragmented processes that don’t scale with your organization. As the volume of certificates grows, outdated processes increase the likelihood of errors, leading to unplanned outages and heightened security risks. Without a centralized, automated system, organizations are left vulnerable, unable to keep up with the rapid pace of change.
Unsere Lösung: Automatisierung und Zentralisierung
Durch die Automatisierung der Zertifikatsverwaltung und die Zentralisierung der Aufsicht kann Ihr Unternehmen Risiken minimieren und menschliche Fehler bei der Skalierung Ihrer PKI-Infrastruktur minimieren. Deshalb bietet unsere Plattform einen zentralisierten Ansatz für die Zertifikatsverwaltung, der sich nahtlos in Ihr Ökosystem integriert.
PKI-Experten brauchen besondere Aufmerksamkeit für Details
Eine effektive PKI-Verwaltung erfordert fundierte technische Kenntnisse, insbesondere wenn es um die Konfiguration von Zertifikaten, die Auswahl von Algorithmen, die Festlegung von Schlüssellängen und die Verwaltung des PKI-Datenverkehrs geht.
Aber dieses Maß an Fachwissen ist schwer zu bekommen, und der Aufbau eines Teams mit dem erforderlichen PKI-Wissen im eigenen Haus kann kostspielig und zeitaufwändig sein. Selbst gut ausgestattete Unternehmen haben Schwierigkeiten, mit den neuesten kryptografischen Standards und Best Practices Schritt zu halten, ganz zu schweigen von der Komplexität der Integration dieser Elemente in eine kohärente, sichere PKI-Infrastruktur. Ohne dieses Fachwissen ist es nur allzu leicht möglich, dass jemand etwas Wichtiges übersieht und Ihr Unternehmen einem Risiko aussetzt.
Unser Rat: Arbeiten Sie mit einem vertrauenswürdigen Anbieter zusammen, um die Lücken zu schließen.
Managed PKI-Services können Zertifikatskonfigurationen optimieren, kryptografische Algorithmen auf dem neuesten Stand halten und Schlüssellängen überwachen, um die neuesten Sicherheitsstandards zu erfüllen. Außerdem können Managed Services Ihren PKI-Datenverkehr effizient verwalten und so das Risiko von Leistungsengpässen oder unerwarteten Ausfällen verringern.
Sichere Schlüsselspeicherung ist eine Herausforderung
Das Herzstück der PKI sind öffentliche und private Schlüssel, die wesentlichen Elemente, die zur Ver- und Entschlüsselung der übertragenen Daten verwendet werden. Mit der Vergrößerung Ihres Unternehmens steigt jedoch die Anzahl der im Umlauf befindlichen privaten Schlüssel drastisch an, was die sichere Speicherung und Verwaltung dieser Schlüssel erschwert. Eine unsachgemäße Schlüsselspeicherung ist eine riskante Angelegenheit, und eine schlechte Verwaltung kann Ihr Unternehmen unberechtigten Zugriffen, Datenverletzungen und gefährdeten Zertifikaten aussetzen.
Einer der kritischsten Fehler? Die Aufbewahrung privater Schlüssel an unsicheren Orten wie gemeinsam genutzten Servern, Klartextdateien oder unzureichend geschützten Geräten. Sobald ein privater Schlüssel kompromittiert ist, wird jedes damit verbundene Zertifikat angreifbar, was zu Datenexfiltration, Serviceausfällen und Rufschädigung führen kann. Die rasante Zunahme von IoT Geräten, Cloud-Umgebungen und anderen vernetzten Systemen erhöht den Bedarf an einer zentralisierten, automatisierten Schlüsselverwaltungslösung.
Unsere Empfehlung: Schließen Sie Schlüssel in sicheren Tresoren ein.
At Keyfactor, private keys are always stored in a highly secure environment, such as hardware security models (HSMs) or secure cloud-based vaults. Automated key management processes help maintain visibility and control over keys as your enterprise scales. Centralized key storage and management significantly reduces the likelihood of key exposure, strengthening the integrity of your PKI infrastructure and leaving you with peace of mind.
Umfassende PKI-Governance für Unternehmen
In kleineren Organisationen ist es relativ einfach, die Konsistenz bei der Verwendung und Verwaltung von Zertifikaten zu wahren. Mit weniger Teams und Zertifikaten, die es zu verfolgen gilt, sind Kommunikation und Verwaltung einfacher. Große Unternehmen können jedoch unter einer fragmentierten Zertifikatsverwaltung leiden, wenn verschiedene Abteilungen und Teams Zertifikate unabhängig voneinander einsetzen.
DevOps teams in particular are known for moving fast and deploying certificates without always considering the broader PKI strategy. This agility might speed up development, but it comes at the cost of proper documentation and oversight. Without centralized governance, it’s all too easy for certificates to be misconfigured, expired, or left unmanaged—a fertile field for exploitation.
Ein häufiger Fehler, den wir beobachtet haben, ist die Verwendung von selbst signierten Zertifikaten für öffentlich zugängliche Ressourcen. Selbstsignierte Zertifikate mögen zwar für schnelle Bereitstellungen oder Sandbox-Umgebungen praktisch sein, doch fehlt ihnen die Verifizierung und das Vertrauen, das von einer Zertifizierungsstelle ausgestellte Zertifikate bieten. Die Verwendung eines selbstsignierten Zertifikats für eine öffentlich zugängliche Ressource kann die Tür für Man-in-the-Middle-Angriffe öffnen und nicht nur die Infrastruktur Ihres Unternehmens, sondern auch Ihren Ruf gefährden.
Unsere Lösung: Vereinheitlichung der PKI-Verwaltung zur Risikominimierung.
Die Implementierung einer PKIaaS-Lösung vereinheitlicht die Herangehensweise Ihres Unternehmens an die Zertifikatsverwaltung, sorgt für Transparenz im gesamten Unternehmen, setzt Best Practices durch und automatisiert wichtige Prozesse wie die Erneuerung und Konfiguration von Zertifikaten. Auf diese Weise können große Unternehmen auch bei der Skalierung auf der gleichen Seite bleiben und das Risiko von Sicherheitslücken und betrieblichen Problemen verringern.
Warum von Grund auf neu bauen, wenn man es nicht muss?
Die Entwicklung und Verwaltung einer Unternehmens-PKI ist keine leichte Aufgabe. Die schiere Menge an Zertifikaten, Schlüsseln, Geräten und Anwendern, die involviert sind, zusammen mit der Notwendigkeit einer luftdichten Sicherheit, macht es komplex. Ohne eine zentralisierte Strategie und das richtige Fachwissen können die Risiken von Fehlkonfigurationen, Zertifikatsausfällen und Sicherheitsschwachstellen schnell außer Kontrolle geraten.
Gehen Sie eine Partnerschaft mit Keyfactor ein, um die am häufigsten beobachteten PKI-Fehler zu vermeiden. Unsere PKIaaS-Lösungen gewährleisten die Einhaltung wichtiger Vorschriften, automatisieren wichtige Aufgaben und geben Ihren Teams den nötigen Freiraum, um sich auf andere Prioritäten zu konzentrieren.
With the right tools and expert guidance, you can create a scalable, secure, and efficient PKI infrastructure that grows alongside your organization. Contact Keyfactor today to help you design a future-proof PKI to mitigate risk and set you up for long-term security success.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.