Las cadenas de suministro de Software se han convertido en el principal objetivo de los ciberatacantes. Estas complejas redes, que abarcan a desarrolladores, colaboradores open-source y proveedores de todo el mundo, ofrecen a los actores de amenazas la oportunidad de comprometer a miles (o incluso millones) de usuarios con un único punto de infección.
Al inyectar código malicioso en una fase temprana del proceso de desarrollo o distribución, los atacantes pueden incrustar amenazas que pasan desapercibidas durante meses. Como el software afectado a menudo parece proceder de fuentes de confianza, estos ataques pueden causar daños importantes antes de que nadie se dé cuenta de que algo va (muy) mal.
Por eso la firma de código se ha convertido en una práctica crucial para asegurar la cadena de suministro de software . Cuando una empresa firma su software, está garantizando públicamente la integridad y autenticidad del código. Pero si el proceso de firma es deficiente, está mal gestionado o en peligro, se pierde la confianza y la empresa es responsable.
En este artículo aprenderás:
Por qué la firma de código es esencial para crear software seguro y fiable, especialmente en entornos de desarrollo distribuidos e internacionales.
Errores comunes en las operaciones de firma de código, desde una mala gestión de claves hasta una aplicación incoherente de las políticas.
El papel de los certificados de firma de código para garantizar a clientes y socios que sus aplicaciones no han sido manipuladas.
Cómo SignServer ayuda a los equipos de Infraestructura de Clave Pública (PKI) a asegurar los flujos de trabajo de firma, aplicar políticas e integrarse con las modernas canalizaciones CI/CD.
Whether you’re a software developer, security architect, or IT manager, understanding these principles is key to protecting your organization and your users — no matter where they are in the world. Let’s dive in!
Por qué las cadenas de suministro de Software necesitan la firma de código
La cadena de suministro de software ofrece a los actores maliciosos muchas posibilidades de introducir una amenaza en ella. Los desarrolladores utilizan la firma de código para "firmar" digitalmente componentes de software , binarios, scripts y contenedores para demostrar su origen e integridad.
Todo buen proceso de desarrollo de software incluye la firma del código por varias razones, entre ellas:
- Los ordenadores utilizan estas firmas para validar la autenticidad software . Si los paquetes no están firmados (o tienen un certificado de firma de código obsoleto), el ordenador puede lanzar una advertencia al usuario para que confirme si confía en el desarrollador del softwarey desea instalar el programa.
- La firma de código impide que software sea manipulado una vez que sale del entorno de compilación. Los cambios podrían invalidar la firma (lo que activaría una advertencia al usuario antes de la instalación).
- La firma de código agiliza la identificación y reparación de código malicioso. Su empresa podría ser considerada responsable si su software causara daños por malware inyectado, por lo que la firma de código protege tanto a los usuarios del softwarecomo a la propia empresa.
- Las firmas de código verificadas evitan que los actores de amenazas exploten los conductos CI/CD para inyectar malware en los paquetes.
- In zero-trust architecture (ZTA) and DevSecOps pipelines, signed code acts as a machine identity for your software. It’s up to your organization to ensure there aren’t any hidden threats before you sign your code. The earlier code signing begins in the supply chain, the easier it is to identify and stop threats.
Certificados de firma de código: La raíz de la integridad Software
At the core of each signed artifact in your software package is a code signing certificate. This is an X.509 cert bound to a verified identity and private key. These certificates are issued by a trusted certificate authority (CA), internal or external, and must be carefully managed to avoid compromise or expiry.
El mayor riesgo para tus certificados de firma de código es una manipulación inadecuada. Almacenar claves privadas en sistemas de archivos compartidos o en servidores de creación no seguros es como dejar la puerta de una cámara acorazada abierta. Si actores malintencionados acceden a sus claves, pueden hacerse pasar por su organización, engañando y poniendo en peligro a sus usuarios.
Focus your software release processes on implementing secure issuance, renewal, storage (using HSMs or cloud-based key vaults), and revocation policies for keys. Essentially, protect your PKI at every possible stage of the certificate lifecycle, preferably through a secure, automated tool.
Sin embargo, existen algunos escollos comunes en las operaciones de firma de código:
- Decentralized certificate management: Dev teams often self-issue or reuse stale certs without central oversight. This can lead to rogue certificates that could be used by attackers.
- Over-permissioned access: Build servers or CI/CD runners might have broad access to signing keys, increasing the blast radius of a compromise. Make sure zero-trust access controls are in place for your code signing certificates.
- Lack of auditing: Detailed logging and auditing provides insights into authorized and unauthorized user behavior. Without auditing, it becomes more difficult to identify and fix compromises.
Estos problemas reflejan los retos de gestión de certificados a los que se enfrenta toda la infraestructura PKI. La visibilidad centralizada y la automatización son la mejor forma de limitar la exposición a costosos errores.
5 consejos para crear un programa seguro de firma de código
He aquí cinco sencillos consejos para que sus certificados sean claros, estén bien diseñados y sean seguros:
Centralizar la emisión de certificados y el inventario.
- Use a centralized platform (like Keyfactor Command) to issue and track code signing certificates from approved internal or public certificate authorities (CAs).
- Maintain a complete inventory of active, expired, and revoked code signing certificates across development teams. This is easiest with an automated tool.
Aplique controles de acceso basados en políticas.
- Implement role-based permissions and approval workflows so only designated systems or teams can request and use signing keys.
- Leverage Keyfactor’s integration with DevOps toolchains to enforce access controls without disrupting development speed.
Proteja las claves privadas con seguridad hardware.
- Store private keys used for signing in FIPS-compliant HSMs or secure cloud vaults with API-based access. This allows keys to be stored and generated inside the HSM, safe from unauthorized access, while still being available to sign code.
- Rotate and audit these keys regularly to reduce exposure and meet compliance requirements. Keys should be replaced well before they expire, and this process is best automated.
Automatice los flujos de trabajo de firma.
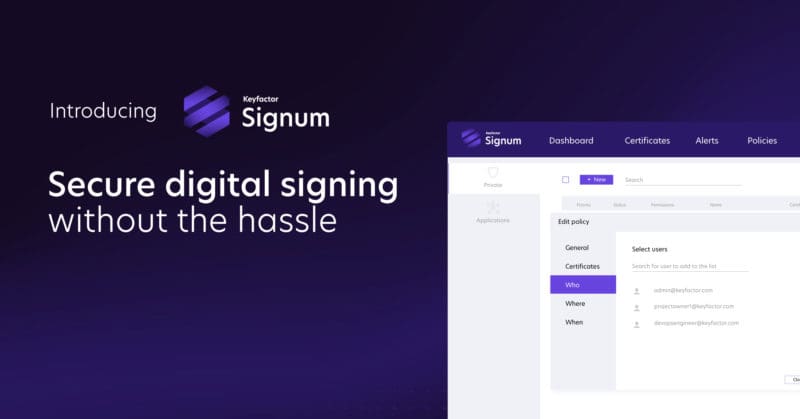
- Integrate signing operations into CI/CD pipelines with tools like SignServer Enterprise and Keyfactor Signum.
- Apply time-stamping and signature validation as part of every build release to enhance traceability and integrity.
Monitor and audit every signing event.
- Use centralized logging and monitoring tools to track every signing request and verify against policy.
- Implement real-time alerting for anomalies such as signing from unusual sources or outside approved time windows.
Cómo ampliar la firma segura de código
A medida que aumentan las cargas de trabajo en contenedores, los microservicios y el desarrollo nativo en la nube, sus procesos de firma deben escalar también. Asegúrese de que pueden evolucionar para admitir cualquier velocidad y escala que necesite. La firma de código debe ser tan ágil como el proceso de desarrollo al que da soporte.
Por ejemplo, el enfoque de Keyfactores API-first para una integración perfecta en los procesos DevOps, ofreciendo velocidad y escalabilidad. Esto incluye certificados de corta duración para cargas de trabajo efímeras, emisión de autoservicio para desarrolladores y renovaciones automatizadas que se alinean con los rápidos ciclos de CI/CD. Mantenga su código seguro, sin importar cuántas partes móviles haya.
Su turno: Proteja su Software
Piense en los certificados de firma de código como la prueba digital de que su software es seguro. Por desgracia, la gestión manual o dispersa de los certificados puede dificultar el seguimiento y la seguridad de las claves de firma. A continuación te explicamos cómo ir por delante:
Automatice la gestión de certificados para reducir los errores humanos y eliminar las lagunas en la cobertura
Proteja sus claves privadas con un acceso centralizado y basado en políticas.
Agilice los flujos de trabajo de firma de código que se integran directamente en los modernos procesos DevOps y CI/CD.
Cumpla las normas de conformidad y demuestre la integridad software en cada versión
No deje la confianza en software al azar. Empiece a proteger su infraestructura de firma de código. Demuestra a tus usuarios y socios que la seguridad está integrada en cada versión.
👉 Descubre cómo SignServer asegura la firma de código a escala.
Explore SignServer y cómo ayuda a los equipos de PKI a aplicar políticas de firma, proteger claves e integrarse con sistemas de creación modernos.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.