Software sind zu bevorzugten Zielen für Cyber-Angreifer geworden. Diese komplexen Netzwerke, die Entwickler, open-source und Anbieter auf der ganzen Welt umfassen, bieten Bedrohungsakteuren die Möglichkeit, Tausende (oder sogar Millionen) von Nutzern über einen einzigen Infektionspunkt zu kompromittieren.
Durch Einschleusen von bösartigem Code zu einem frühen Zeitpunkt im Entwicklungs- oder Verteilungsprozess können Angreifer Bedrohungen einbetten, die monatelang unentdeckt bleiben. Da die betroffene software oft aus vertrauenswürdigen Quellen zu stammen scheint, können solche Angriffe erheblichen Schaden anrichten, bevor jemand merkt, dass etwas (sehr) falsch läuft.
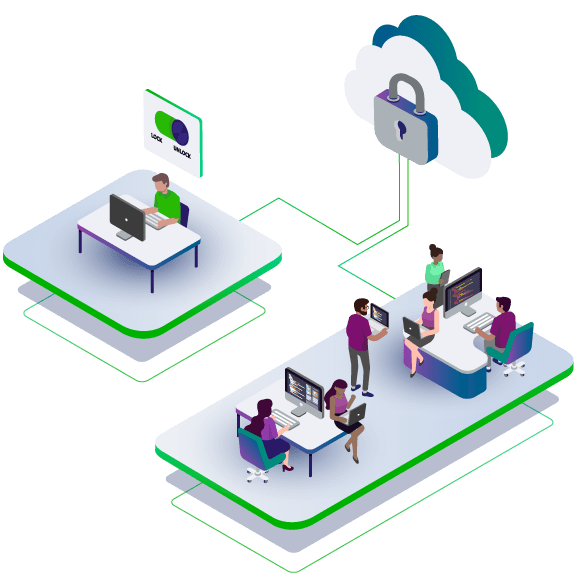
Aus diesem Grund hat sich das Signieren von Code zu einem wichtigen Verfahren zur Sicherung der software entwickelt. Wenn ein Unternehmen seine software signiert, bürgt es öffentlich für die Integrität und Authentizität des Codes. Wenn der Signierungsprozess jedoch schwach ist, schlecht verwaltet oder beeinträchtigt wird, geht das Vertrauen verloren - und das Unternehmen wird dafür verantwortlich gemacht.
In diesem Artikel erfahren Sie mehr darüber:
Warum Code Signing für die Erstellung sicherer und vertrauenswürdiger softwareunerlässlich ist, insbesondere in verteilten und internationalen Entwicklungsumgebungen.
Häufige Fallstricke bei Code-Signiervorgängen, von schlechter Schlüsselverwaltung bis hin zu inkonsistenter Durchsetzung von Richtlinien.
Die Rolle von Code-Signatur-Zertifikaten, um Kunden und Partnern zu versichern, dass Ihre Anwendungen nicht manipuliert worden sind.
Wie SignServer Public Key Infrastructure (PKI) Teams hilft, Signier-Workflows zu sichern, Richtlinien durchzusetzen und in moderne CI/CD-Pipelines zu integrieren.
Whether you’re a software developer, security architect, or IT manager, understanding these principles is key to protecting your organization and your users — no matter where they are in the world. Let’s dive in!
Warum Software Code Signing benötigen
Die software bietet böswilligen Akteuren viele Möglichkeiten, eine Bedrohung in die Kette einzuschleusen. Entwickler verwenden Code Signing, um software , Binärdateien, Skripte und Container digital zu "signieren", um ihre Herkunft und Integrität nachzuweisen.
Zu jedem guten software gehört das Signieren des Codes aus mehreren Gründen, unter anderem:
- Computer verwenden diese Signaturen, um die Echtheit von software zu überprüfen. Wenn Pakete nicht signiert sind (oder ein veraltetes Code Signing-Zertifikat haben), kann der Computer eine Benutzerwarnung auslösen, um zu bestätigen, dass er dem Entwickler der softwarevertraut und das Programm installieren möchte.
- Die Codesignatur verhindert, dass die software manipuliert wird, sobald sie die Entwicklungsumgebung verlässt. Änderungen könnten die Signatur ungültig machen (was eine Warnung an den Benutzer vor der Installation auslösen würde).
- Mit Code Signing lässt sich bösartiger Code schneller identifizieren und beseitigen. Ihr Unternehmen könnte haftbar gemacht werden, wenn Ihre software Schäden durch eingeschleuste Malware verursacht, daher schützt Code Signing sowohl die Nutzer der softwareals auch das Unternehmen selbst.
- Überprüfte Codesignaturen verhindern, dass Bedrohungsakteure CI/CD-Pipelines ausnutzen, um Malware in Pakete einzuschleusen.
- In zero-trust architecture (ZTA) and DevSecOps pipelines, signed code acts as a machine identity for your software. It’s up to your organization to ensure there aren’t any hidden threats before you sign your code. The earlier code signing begins in the supply chain, the easier it is to identify and stop threats.
Code Signing-Zertifikate: Die Wurzel der Software
At the core of each signed artifact in your software package is a code signing certificate. This is an X.509 cert bound to a verified identity and private key. These certificates are issued by a trusted certificate authority (CA), internal or external, and must be carefully managed to avoid compromise or expiry.
Das größte Risiko für Ihre Code Signing-Zertifikate ist die unsachgemäße Handhabung. Die Speicherung privater Schlüssel in gemeinsam genutzten Dateisystemen oder auf ungesicherten Build-Servern ist wie das Offenlassen einer Tresortür. Wenn böswillige Akteure auf Ihre Schlüssel zugreifen, können sie sich als Ihr Unternehmen ausgeben und Ihre Benutzer in die Irre führen und gefährden.
Focus your software release processes on implementing secure issuance, renewal, storage (using HSMs or cloud-based key vaults), and revocation policies for keys. Essentially, protect your PKI at every possible stage of the certificate lifecycle, preferably through a secure, automated tool.
Es gibt jedoch einige häufige Fallstricke bei Code-Signiervorgängen:
- Decentralized certificate management: Dev teams often self-issue or reuse stale certs without central oversight. This can lead to rogue certificates that could be used by attackers.
- Over-permissioned access: Build servers or CI/CD runners might have broad access to signing keys, increasing the blast radius of a compromise. Make sure zero-trust access controls are in place for your code signing certificates.
- Lack of auditing: Detailed logging and auditing provides insights into authorized and unauthorized user behavior. Without auditing, it becomes more difficult to identify and fix compromises.
Diese Probleme spiegeln die Herausforderungen der Zertifikatsverwaltung in der gesamten PKI-Infrastruktur wider. Zentralisierte Sichtbarkeit und Automatisierung sind der beste Weg, um kostspielige Fehler zu vermeiden.
5 Tipps zum Aufbau eines sicheren Code Signing-Programms
Hier sind fünf einfache Tipps, wie Sie Ihre Zertifikate übersichtlich, gut gestaltet und sicher halten können:
Zentralisieren Sie die Ausstellung und den Bestand von Zertifikaten.
- Use a centralized platform (like Keyfactor Command) to issue and track code signing certificates from approved internal or public certificate authorities (CAs).
- Maintain a complete inventory of active, expired, and revoked code signing certificates across development teams. This is easiest with an automated tool.
Durchsetzung richtlinienbasierter Zugriffskontrollen.
- Implement role-based permissions and approval workflows so only designated systems or teams can request and use signing keys.
- Leverage Keyfactor’s integration with DevOps toolchains to enforce access controls without disrupting development speed.
Schützen Sie private Schlüssel mit hardware Sicherheit.
- Store private keys used for signing in FIPS-compliant HSMs or secure cloud vaults with API-based access. This allows keys to be stored and generated inside the HSM, safe from unauthorized access, while still being available to sign code.
- Rotate and audit these keys regularly to reduce exposure and meet compliance requirements. Keys should be replaced well before they expire, and this process is best automated.
Automatisieren Sie die Unterzeichnungsabläufe.
- Integrate signing operations into CI/CD pipelines with tools like SignServer Enterprise and Keyfactor Signum.
- Apply time-stamping and signature validation as part of every build release to enhance traceability and integrity.
Monitor and audit every signing event.
- Use centralized logging and monitoring tools to track every signing request and verify against policy.
- Implement real-time alerting for anomalies such as signing from unusual sources or outside approved time windows.
Wie skaliert man sicheres Code Signing
Mit der Zunahme von containerisierten Workloads, Microservices und Cloud-nativer Entwicklung müssen auch Ihre Signierungsprozesse skalieren. Stellen Sie sicher, dass sie sich weiterentwickeln können, um die von Ihnen gewünschte Geschwindigkeit und Skalierung zu unterstützen. Code Signing muss so agil sein wie der Entwicklungsprozess, den es unterstützt.
Der Ansatz von Keyfactorist beispielsweise API-first für eine nahtlose Integration in DevOps-Pipelines und bietet sowohl Geschwindigkeit als auch Skalierbarkeit. Dazu gehören kurzlebige Zertifikate für kurzlebige Workloads, Self-Service-Ausstellung für Entwickler und automatische Erneuerungen, die sich an schnelllebige CI/CD-Zyklen anpassen. Sichern Sie Ihren Code, unabhängig davon, wie viele bewegliche Teile es gibt.
Sie sind dran: Schützen Sie Ihre Software
Betrachten Sie Code Signing-Zertifikate als den digitalen Beweis, dass Ihre software sicher ist. Leider kann die manuelle oder verstreute Verwaltung von Zertifikaten die Verfolgung und Sicherung von Signierschlüsseln erschweren. Hier erfahren Sie, wie Sie die Nase vorn haben:
Automatisieren Sie die Zertifikatsverwaltung, um menschliche Fehler zu vermeiden und Lücken in der Abdeckung zu beseitigen.
Sichern Sie Ihre privaten Schlüssel mit zentralisiertem, richtliniengesteuertem Zugriff
Rationalisierung von Code-Signierungs-Workflows, die sich direkt in moderne DevOps- und CI/CD-Pipelines integrieren lassen
Einhaltung von Compliance-Standards und Nachweis der software bei jeder Veröffentlichung
Überlassen Sie das Vertrauen in Ihre software nicht dem Zufall. Beginnen Sie mit dem Schutz Ihrer Code Signing-Infrastruktur. Zeigen Sie Ihren Anwendern und Partnern, dass die Sicherheit in jeder Version enthalten ist.
👉 Erfahren Sie, wie SignServer Code Signing im großen Maßstab sicher macht.
Erkunden Sie SignServer und wie es PKI-Teams hilft, Signierrichtlinien durchzusetzen, Schlüssel zu sichern und in moderne Build-Systeme zu integrieren.
Die Quelle abonnieren
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.