EJBCA es compatible con la PKI V2X para vehículos conectados e infraestructura



EJBCA Enterprise 7.9.0, now generally available, introduces vehicle-to-everything (V2X) PKI capabilities to provide trustworthy and reliable communications between connected vehicles and road infrastructure.
Se prevé que en 2025 habrá más de 400 millones de coches conectados, frente a los 237 millones de 2021. Muchos vehículos ya incorporan nuevas funciones que nos permiten recibir actualizaciones en tiempo real, conducir de forma más segura e incluso conectarnos con el mundo que nos rodea, ya sea en nuestro trayecto diario al trabajo o en un viaje por carretera campo a través.
La innovación es infinita y todo está impulsado por una cosa: la conectividad. Desde los componentes dentro del coche hasta la infraestructura en la carretera, el número de conexiones en el ecosistema del transporte está creciendo rápidamente, y es solo el principio.
¿Qué es V2X?
Vehículo a todo (V2X) es un término que engloba las comunicaciones entre vehículos (vehículo a vehículo) y la infraestructura que los rodea (vehículo a infraestructura). Han surgido varias aplicaciones de las comunicaciones V2X y muchas más se vislumbran en el horizonte, y las ventajas son evidentes.
La comunicación entre los vehículos y la infraestructura vial, como semáforos, plazas de aparcamiento, unidades de carretera y otros sistemas, puede contribuir a mejorar la eficacia y la seguridad al permitir a los vehículos tomar decisiones en tiempo real en función de las condiciones cambiantes.
Imagínatelo: coges el tren de tu casa a la ciudad y te metes directamente en un vehículo de transporte compartido que te espera en la estación para llevarte a la oficina. O imagina que ha habido un pequeño accidente de tráfico en un cruce y los semáforos se ajustan automáticamente para evitar daños mayores, mientras se avisa inmediatamente a los vehículos de emergencia.
Las posibilidades son infinitas, pero la coordinación necesaria para convertir la tecnología V2X en una realidad práctica sigue siendo una tarea pendiente. El futuro de V2X depende de la colaboración entre fabricantes de automóviles, desarrolladores de infraestructuras y organismos públicos para establecer y cumplir las normas de todo el sector.
Introduzca C-ITS y PKI
Los Sistemas Inteligentes de Transporte Cooperativos (C-ITS) son un ecosistema que facilita la comunicación entre vehículos e infraestructuras.
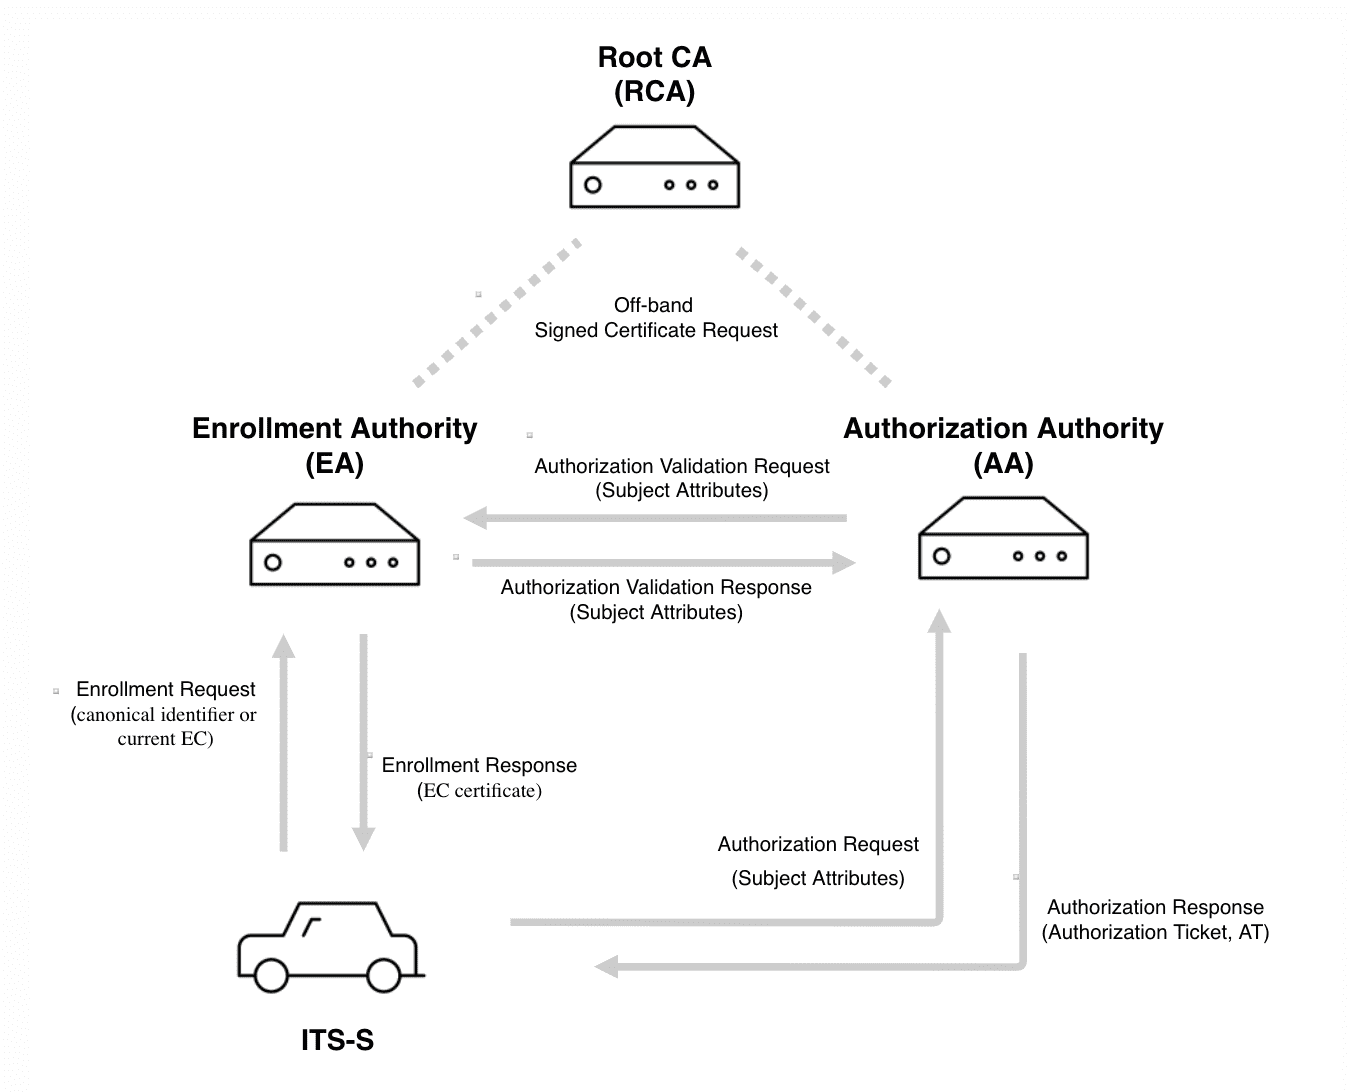
Dado que estas comunicaciones implican el intercambio de datos sensibles entre los vehículos y otras entidades, como la infraestructura vial y las aplicaciones de seguridad vial, es fundamental proteger y asegurar su comunicación. Para permitir comunicaciones V2X seguras para C-ITS, se utiliza infraestructura de clave pública (PKI) para emitir y gestionar credenciales de seguridad de confianza para vehículos y componentes de infraestructura, comúnmente conocidos como Estaciones ITS (ITS-S).
Existen y se están desarrollando normas técnicas de seguridad relacionadas con las comunicaciones V2X. La norma estadounidense IEEE 1609.2 cubre aspectos de seguridad, incluidos los formatos de mensajes seguros y la gestión de la seguridad. En Europa, el ETSI publica normas comunitarias para C-ITS que amplían la norma IEEE.
V2X PKI con EJBCA Enterprise
EJBCA es una plataforma PKI altamente escalable y flexible, diseñada para ecosistemas conectados modernos como V2X. Basada en estándares abiertos y en una plataforma open-source certificada por Common Criteria, la autoridad de certificación (CA) es transparente y fiable, y su uso ya está muy extendido en los sectores de la automoción y el transporte.
With EJBCA 7.9.0, we’ve furthered our commitment to securing the connected vehicle by introducing functionality that allows EJBCA to act as an Enrollment Authority (EA) in a C-ITS PKI, registering ITS entities and issuing enrollment credentials.
Aunque el sistema de gestión de la seguridad de C-ITS consta de varios componentes, como la autoridad de certificación raíz (RCA) y la autoridad de autorización (AA), el desarrollo de las capacidades de EA supone nuestro primer esfuerzo para respaldar el ciclo de vida de la PKI de C-ITS con EJBCA.
To learn more about V2X PKI capabilities with EJBCA, click here.
Suscríbase a The Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.