EJBCA Prise en charge de V2X PKI pour les véhicules et les infrastructures connectés



EJBCA Enterprise 7.9.0, now generally available, introduces vehicle-to-everything (V2X) PKI capabilities to provide trustworthy and reliable communications between connected vehicles and road infrastructure.
D'ici 2025, on prévoit qu'il y aura plus de 400 millions de voitures connectées en circulation, contre quelque 237 millions en 2021. De nombreux véhicules sont déjà dotés de nouvelles fonctionnalités qui nous permettent d'obtenir des mises à jour en temps réel, de conduire de manière plus sûre et même de nous connecter au monde qui nous entoure, que nous fassions nos trajets quotidiens ou un voyage à travers le pays.
L'innovation est infinie et elle est motivée par une seule chose : la connectivité. Des composants à l'intérieur de la voiture aux infrastructures sur la route, le nombre de connexions dans l'écosystème des transports augmente rapidement, et ce n'est qu'un début.
Qu'est-ce que le V2X ?
Le terme V2X (Vehicle-to-everything) englobe les communications entre les véhicules (de véhicule à véhicule) et l'infrastructure qui les entoure (de véhicule à infrastructure). Plusieurs applications des communications V2X ont vu le jour et beaucoup d'autres se profilent à l'horizon, et les avantages sont évidents.
La communication entre les véhicules et les infrastructures routières, telles que les feux de signalisation, les places de stationnement, les unités de bord de route et d'autres systèmes, peut contribuer à améliorer l'efficacité et la sécurité en permettant aux véhicules de prendre des décisions en temps réel en fonction de l'évolution des conditions.
Imaginez : vous prenez le train de votre domicile à la ville, puis vous entrez directement dans un véhicule de covoiturage qui vous attend à la gare pour vous conduire à votre bureau. Ou encore, imaginez qu'un accident de voiture mineur se produise à un carrefour et que les feux de circulation s'ajustent automatiquement pour éviter tout dommage supplémentaire, tandis que les véhicules d'urgence sont immédiatement prévenus.
Les possibilités sont infinies, mais la coordination nécessaire pour faire du V2X une réalité pratique est encore en cours. L'avenir du V2X dépend de la collaboration entre les constructeurs automobiles, les développeurs d'infrastructures et les agences gouvernementales pour établir et respecter des normes à l'échelle de l'industrie.
Saisir C-ITS et PKI
Les systèmes de transport intelligents coopératifs (C-ITS) sont un écosystème qui facilite la communication entre les véhicules et l'infrastructure.
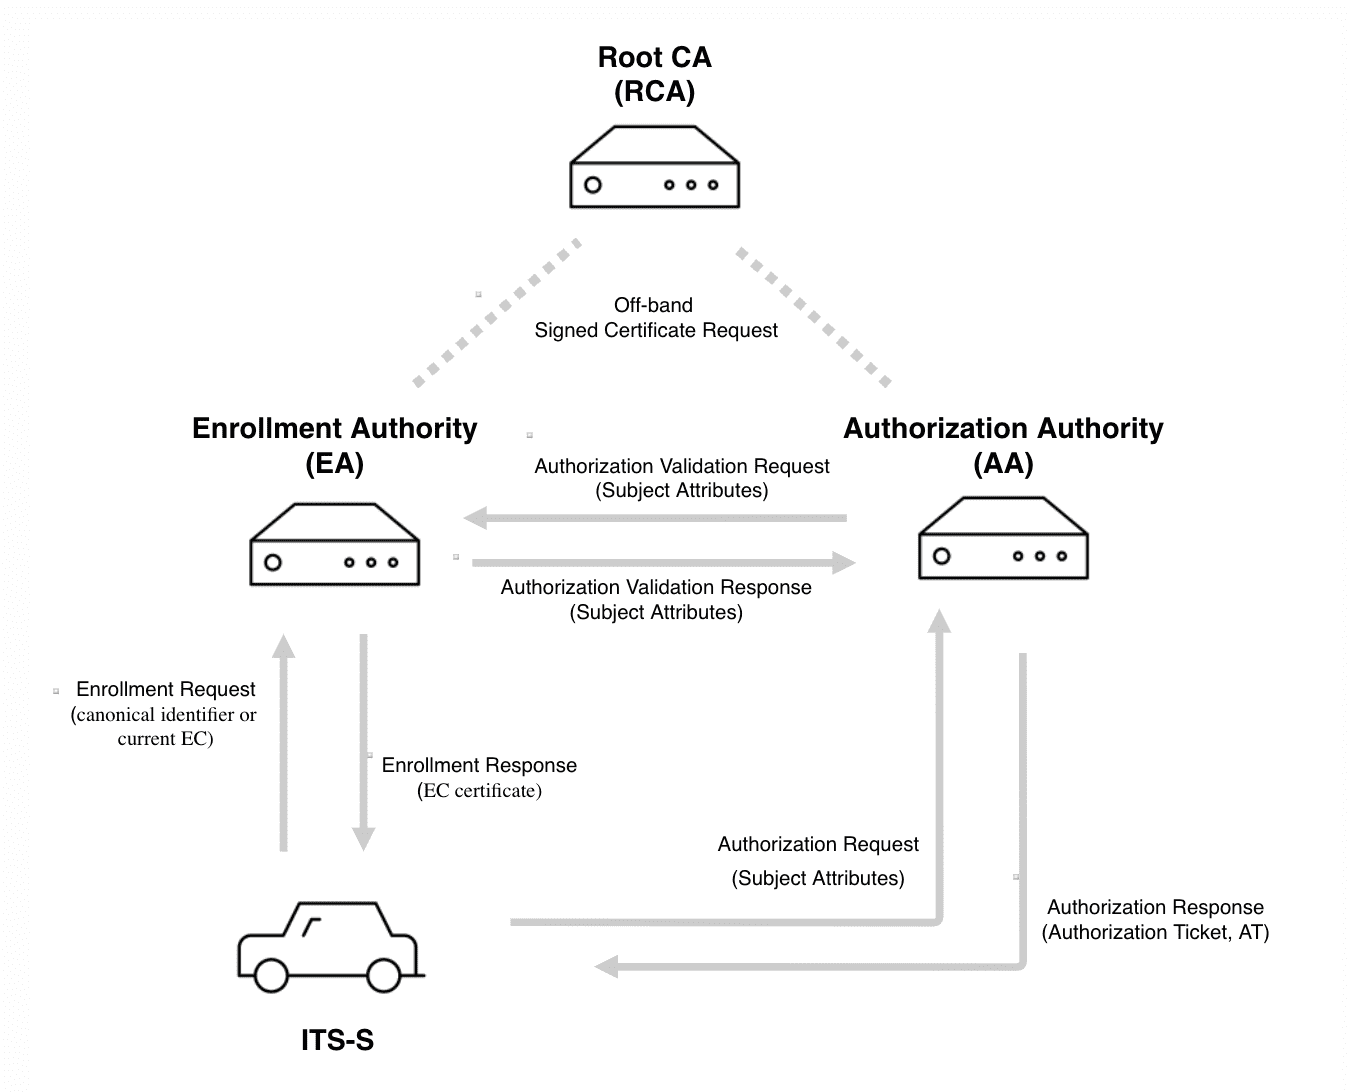
Étant donné que ces communications impliquent l'échange de données sensibles entre les véhicules et d'autres entités, telles que l'infrastructure routière et les applications de sécurité routière, il est essentiel de protéger et de sécuriser ces communications. Pour permettre des communications V2X sécurisées pour les C-ITS, l'infrastructure à clé publique (PKI ) est utilisée pour émettre et gérer des justificatifs de sécurité fiables pour les véhicules et les composants de l'infrastructure, communément connus sous le nom de stations ITS (ITS-S).
Des normes de sécurité technique relatives aux communications V2X sont disponibles et en cours d'élaboration. La norme américaine IEEE 1609.2 couvre les aspects de sécurité, y compris les formats de messages sécurisés et la gestion de la sécurité. En Europe, l'ETSI publie des normes européennes pour les C-ITS qui étendent la norme IEEE.
V2X PKI avec EJBCA Enterprise
EJBCA est une plateforme PKI hautement évolutive et flexible, conçue pour les écosystèmes connectés modernes tels que le V2X. Fondée sur des normes ouvertes et une plateforme open-source certifiée selon les critères communs, l'autorité de certification est transparente et fiable, et son utilisation est déjà largement répandue dans les secteurs de l'automobile et des transports.
With EJBCA 7.9.0, we’ve furthered our commitment to securing the connected vehicle by introducing functionality that allows EJBCA to act as an Enrollment Authority (EA) in a C-ITS PKI, registering ITS entities and issuing enrollment credentials.
Bien que le système de gestion de la sécurité du CITS comporte plusieurs éléments, notamment l'autorité de certification racine (RCA) et l'autorité d'autorisation (AA), le développement des capacités d'EA marque notre premier effort pour soutenir le cycle de vie du CITS PKI à l'aide de EJBCA.
To learn more about V2X PKI capabilities with EJBCA, click here.
S'abonner à La Source
Stay secure with Keyfactor's monthly newsletter, packed with expert insights and practical steps for quantum-readiness.
Lire la suite
Keyfactor CLAaaS : Pionnier de la gestion du cycle de vie des certificats certifiés FedRAMP pour les agences fédérales
En savoir plus
De PKI l'infrastructure de confiance : l'évolution de la Keyfactor
En savoir plus